Voor MSP's en IT-partners
Accountbeheer voor al je klanten, geregeld vanuit hun HR-systeem
Voor een MSP is elke in- en uitdienst bij een klant een ticket, een checklist en werk dat je lastig doorberekent. Joinly neemt die wijzigingen over uit het HR-systeem van je klant en regelt accounts, groepen, licenties en toegang automatisch. Voor al je klanten, vanuit één inlog, en elke klant in een eigen omgeving.


Het korte antwoord
Joinly is een Nederlands IAM-platform waarmee MSP's en IT-dienstverleners het accountbeheer van al hun klanten automatiseren. Het HR-systeem van de klant is de bron: komt er iemand in dienst, verandert een functie of gaat iemand weg, dan past Joinly de accounts en toegang aan in Microsoft Entra ID, Active Directory en de applicaties van die klant. Je beheert alle klanten vanuit één inlog, en elke klant heeft een eigen, gescheiden omgeving.
- Eén inlog voor al je klanten, elke klant in een eigen omgeving met eigen koppelingen
- 78 kant-en-klare HR-koppelingen en een generieke koppeling voor de rest
- Een auditlog en toegangsevaluatie per klant, voor audits en NIS2-vragen
- Een API met sleutels per klant, zodat Joinly in je eigen tooling past
- Prijs per actieve identiteit per klant, gegevens in Amsterdam, ISO 27001
Hoofdstuk 1
Elke in- en uitdienst bij een klant begint nu als ticket
Je kent het ritme. Een klant mailt dat er maandag iemand begint. Op je servicedesk maakt iemand een account aan, zoekt uit in welke groepen een collega met dezelfde functie zit, wijst een licentie toe en stuurt de inloggegevens door. Bij een uitdienst gaat het net zo, alleen hoor je het vaak later, en soms helemaal niet.
Dat werk komt steeds terug, is versnipperd en is bij elke klant net anders. Het past slecht in een vast bedrag per maand, en losse tickets factureren levert vooral discussie op. Intussen groeit het risico dat je het minst ziet: accounts van mensen die al weg zijn, rechten die zich opstapelen bij wie van functie wisselt, licenties die doorlopen voor niemand.
Ondertussen stellen je klanten andere vragen dan een paar jaar geleden. Wie heeft er toegang tot wat, en waarom? Organisaties die onder de Cyberbeveiligingswet vallen moeten dat kunnen laten zien, en die vraag komt bij hun IT-partner terecht.
Hoofdstuk 2
Het HR-systeem van je klant geeft het startsein
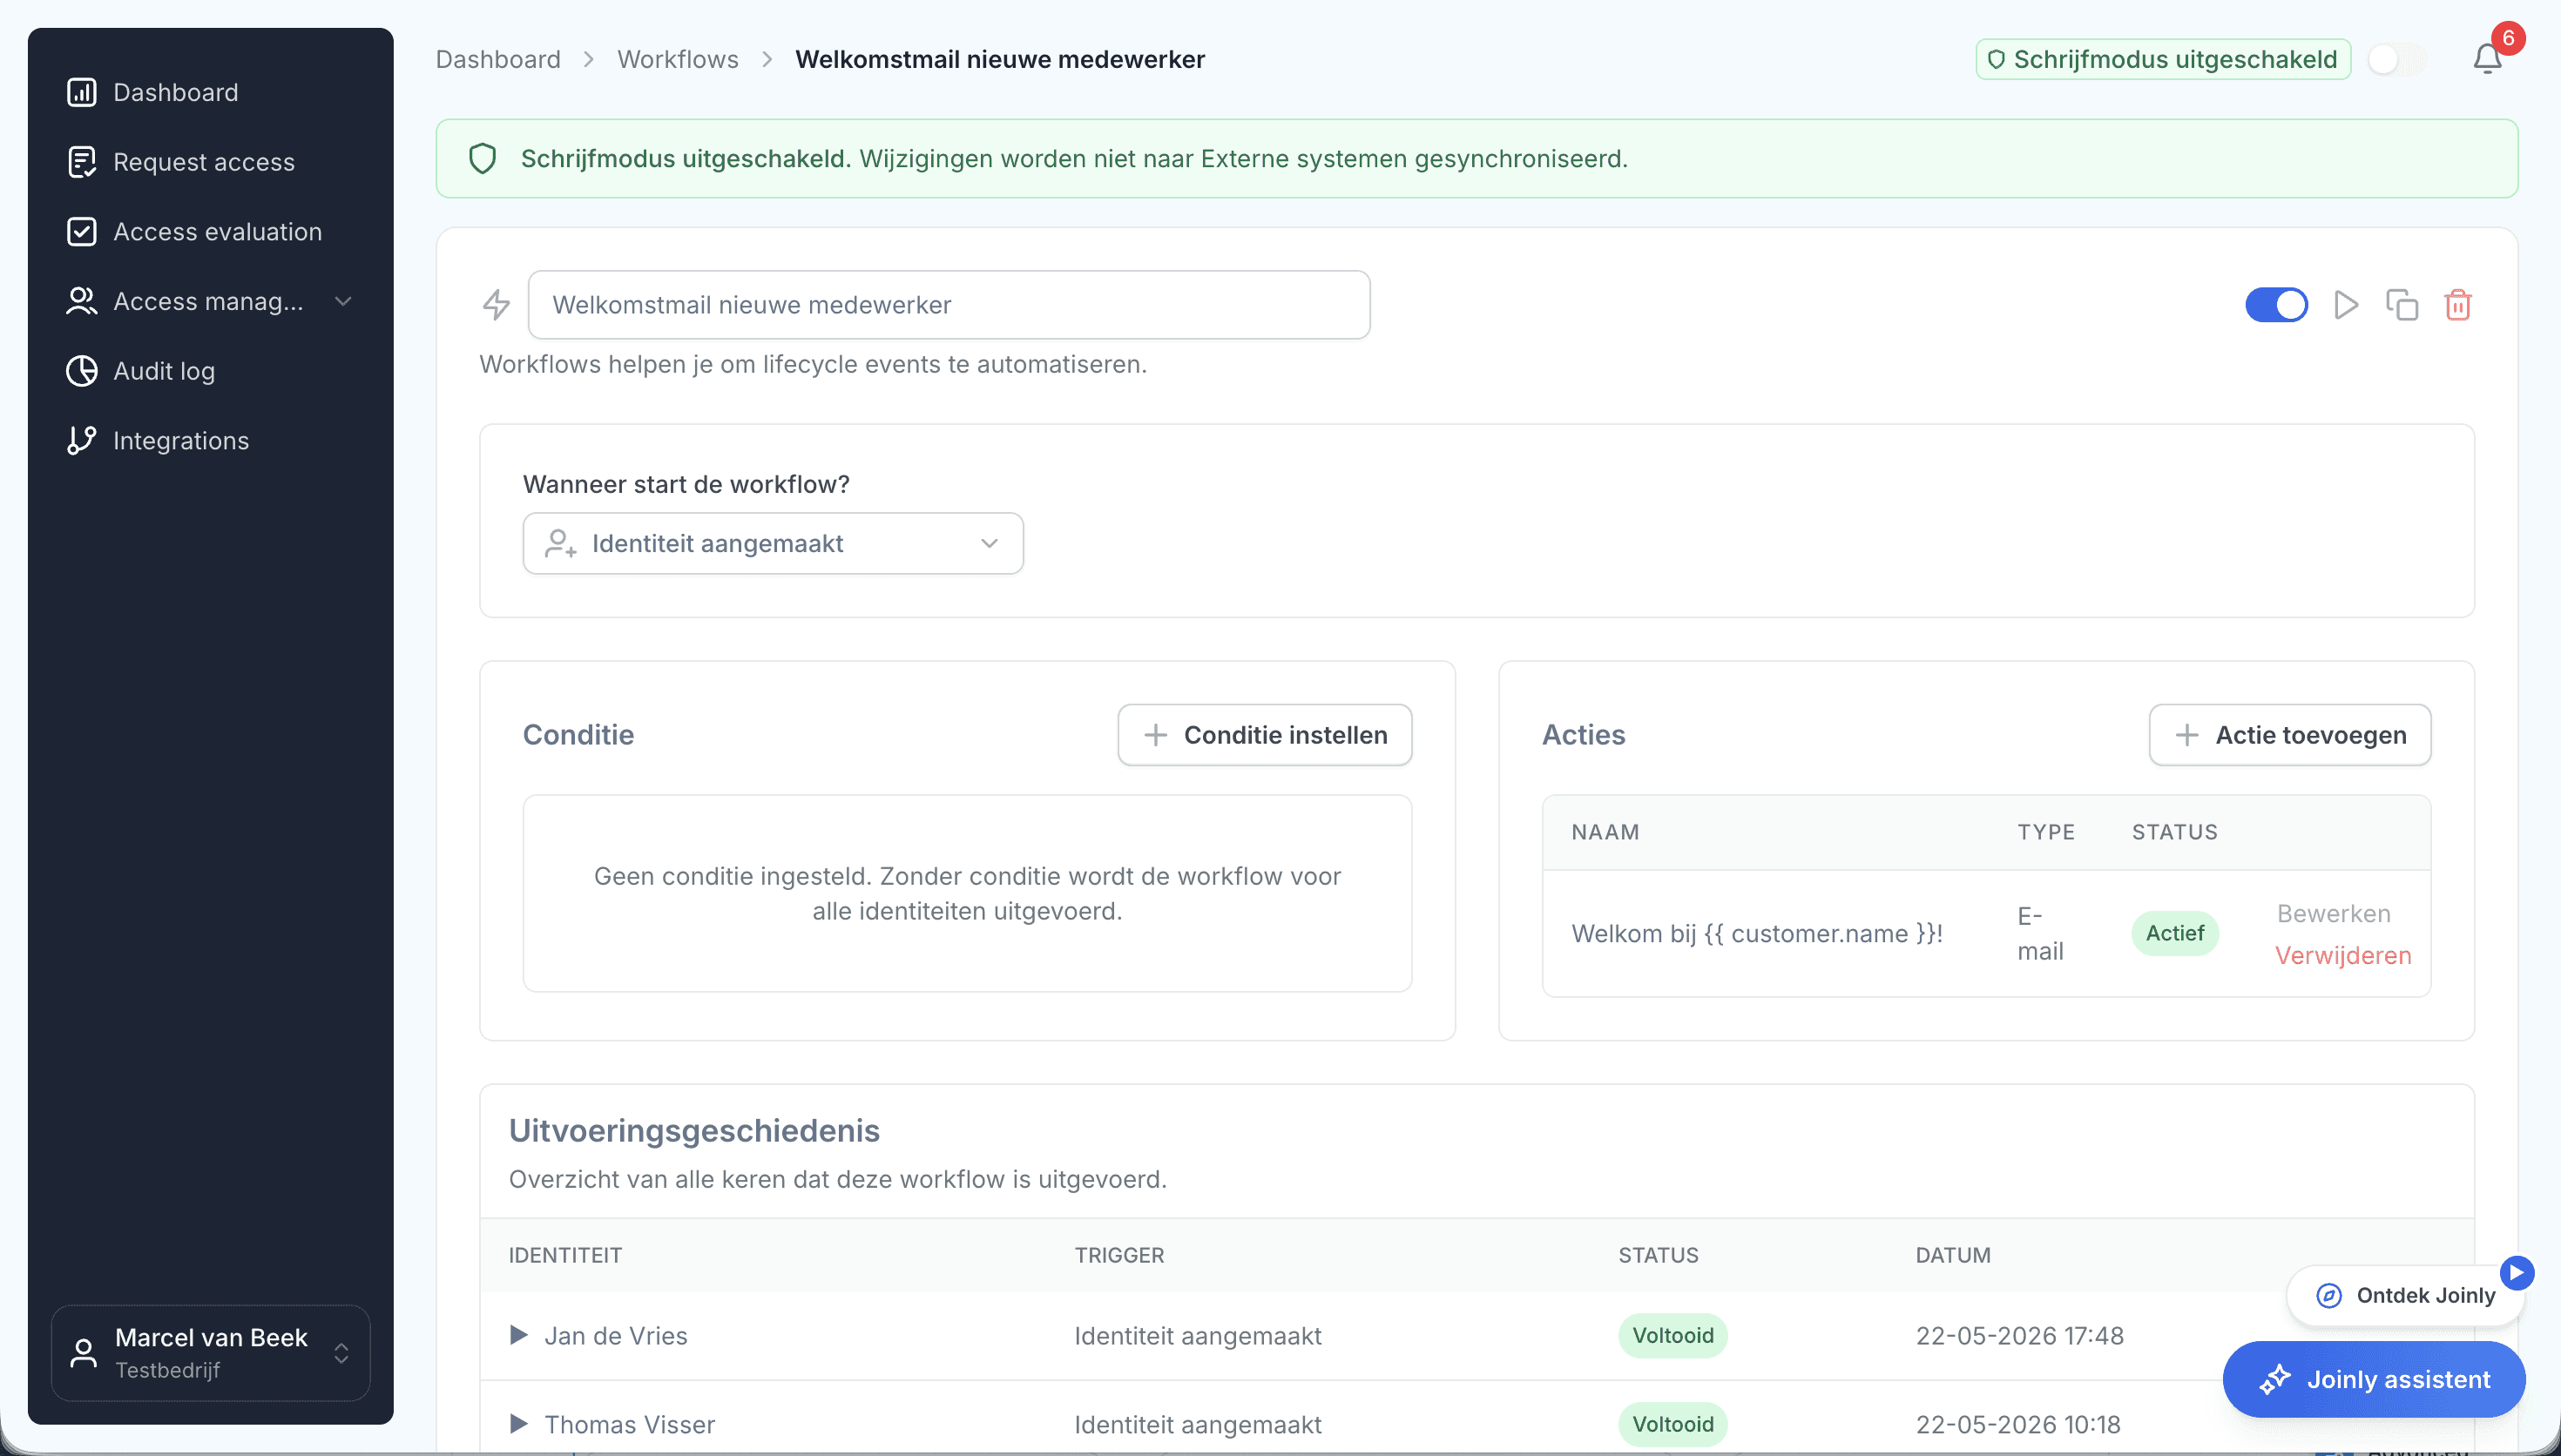
Joinly draait de volgorde om. Je klant legt een nieuwe medewerker vast in AFAS, Nmbrs, Visma, Loket of een van de andere HR-systemen, en dat is het signaal. Joinly maakt het account aan in Microsoft Entra ID of Active Directory, zet de medewerker in de juiste groepen en Teams, wijst de licentie toe en verstuurt de welkomstmail. Alles staat klaar vóór de eerste werkdag, zonder ticket.
Verandert iemands functie, dan verschuift de toegang mee: wat bij de nieuwe rol hoort komt erbij, wat bij de oude hoorde gaat eraf. Gaat iemand uit dienst, dan gaan op de laatste dag het account, de sessies en de licentie dicht en wordt de mailbox afgehandeld. Hoe dat per klant gaat, leg je één keer vast in rollen en workflows.
Je servicedesk hoeft het ritme van je klanten daarmee niet meer bij te houden. Je richt het per klant één keer in en ziet daarna wat er gebeurt, en waarom.
Hoofdstuk 3
Al je klanten vanuit één inlog, elke klant apart
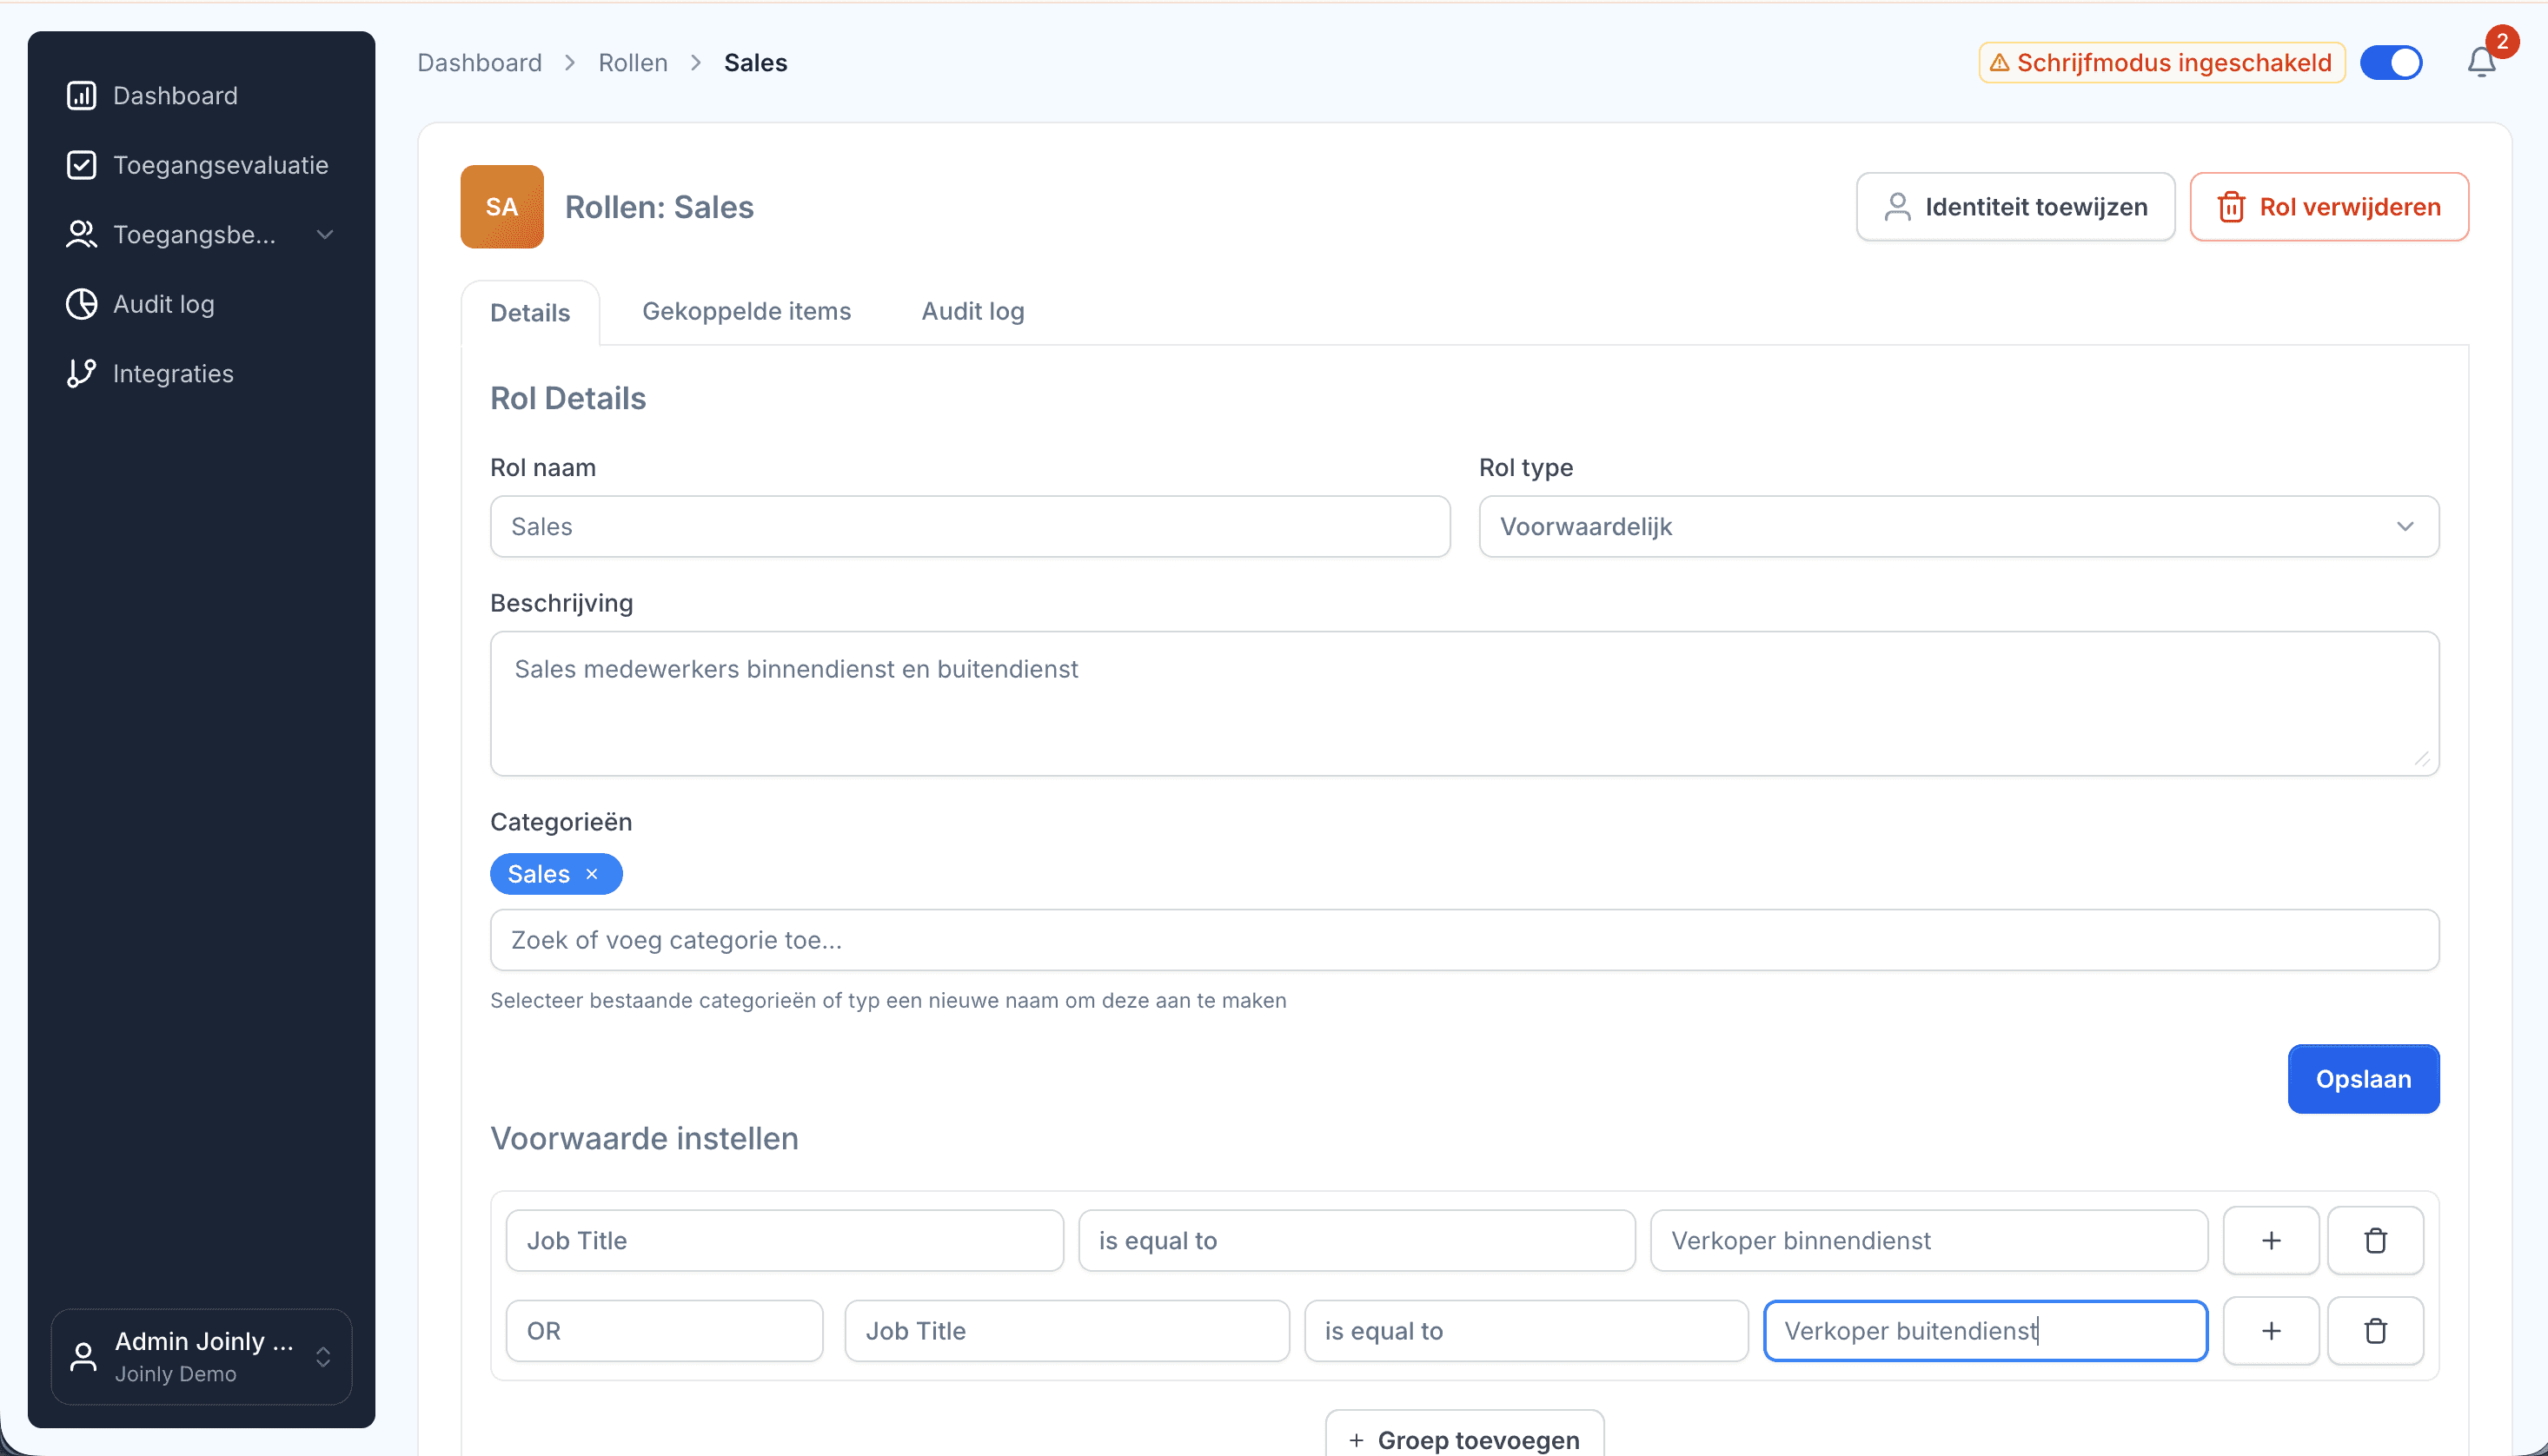
Als MSP werk je in veel omgevingen tegelijk. In Joinly heeft elke klant een eigen omgeving, met eigen koppelingen, eigen inloggegevens voor die koppelingen, eigen rollen en een eigen auditlog. Wat bij de ene klant gebeurt, ziet of raakt de andere niet.
Jij wisselt vanuit één inlog tussen je klanten, met per klant een overzicht van wat er loopt. Je klant kan ook zelf meekijken, elk met een eigen zicht: HR ziet de personeelsgegevens, IT de techniek en een manager zijn eigen team.
Wat je al hebt voor tenantbeheer blijft gewoon staan. Microsoft 365 Lighthouse en GDAP regelen jouw toegang tot de tenants van je klanten en hun beveiligingsinstellingen. Joinly regelt wie er binnen die tenant een account hoort te hebben, en met welke toegang.
Eén keer inrichten per klant. Daarna volgt de toegang wat er in HR verandert.
Hoofdstuk 4
Een nieuwe klant aansluiten wordt herhaalwerk
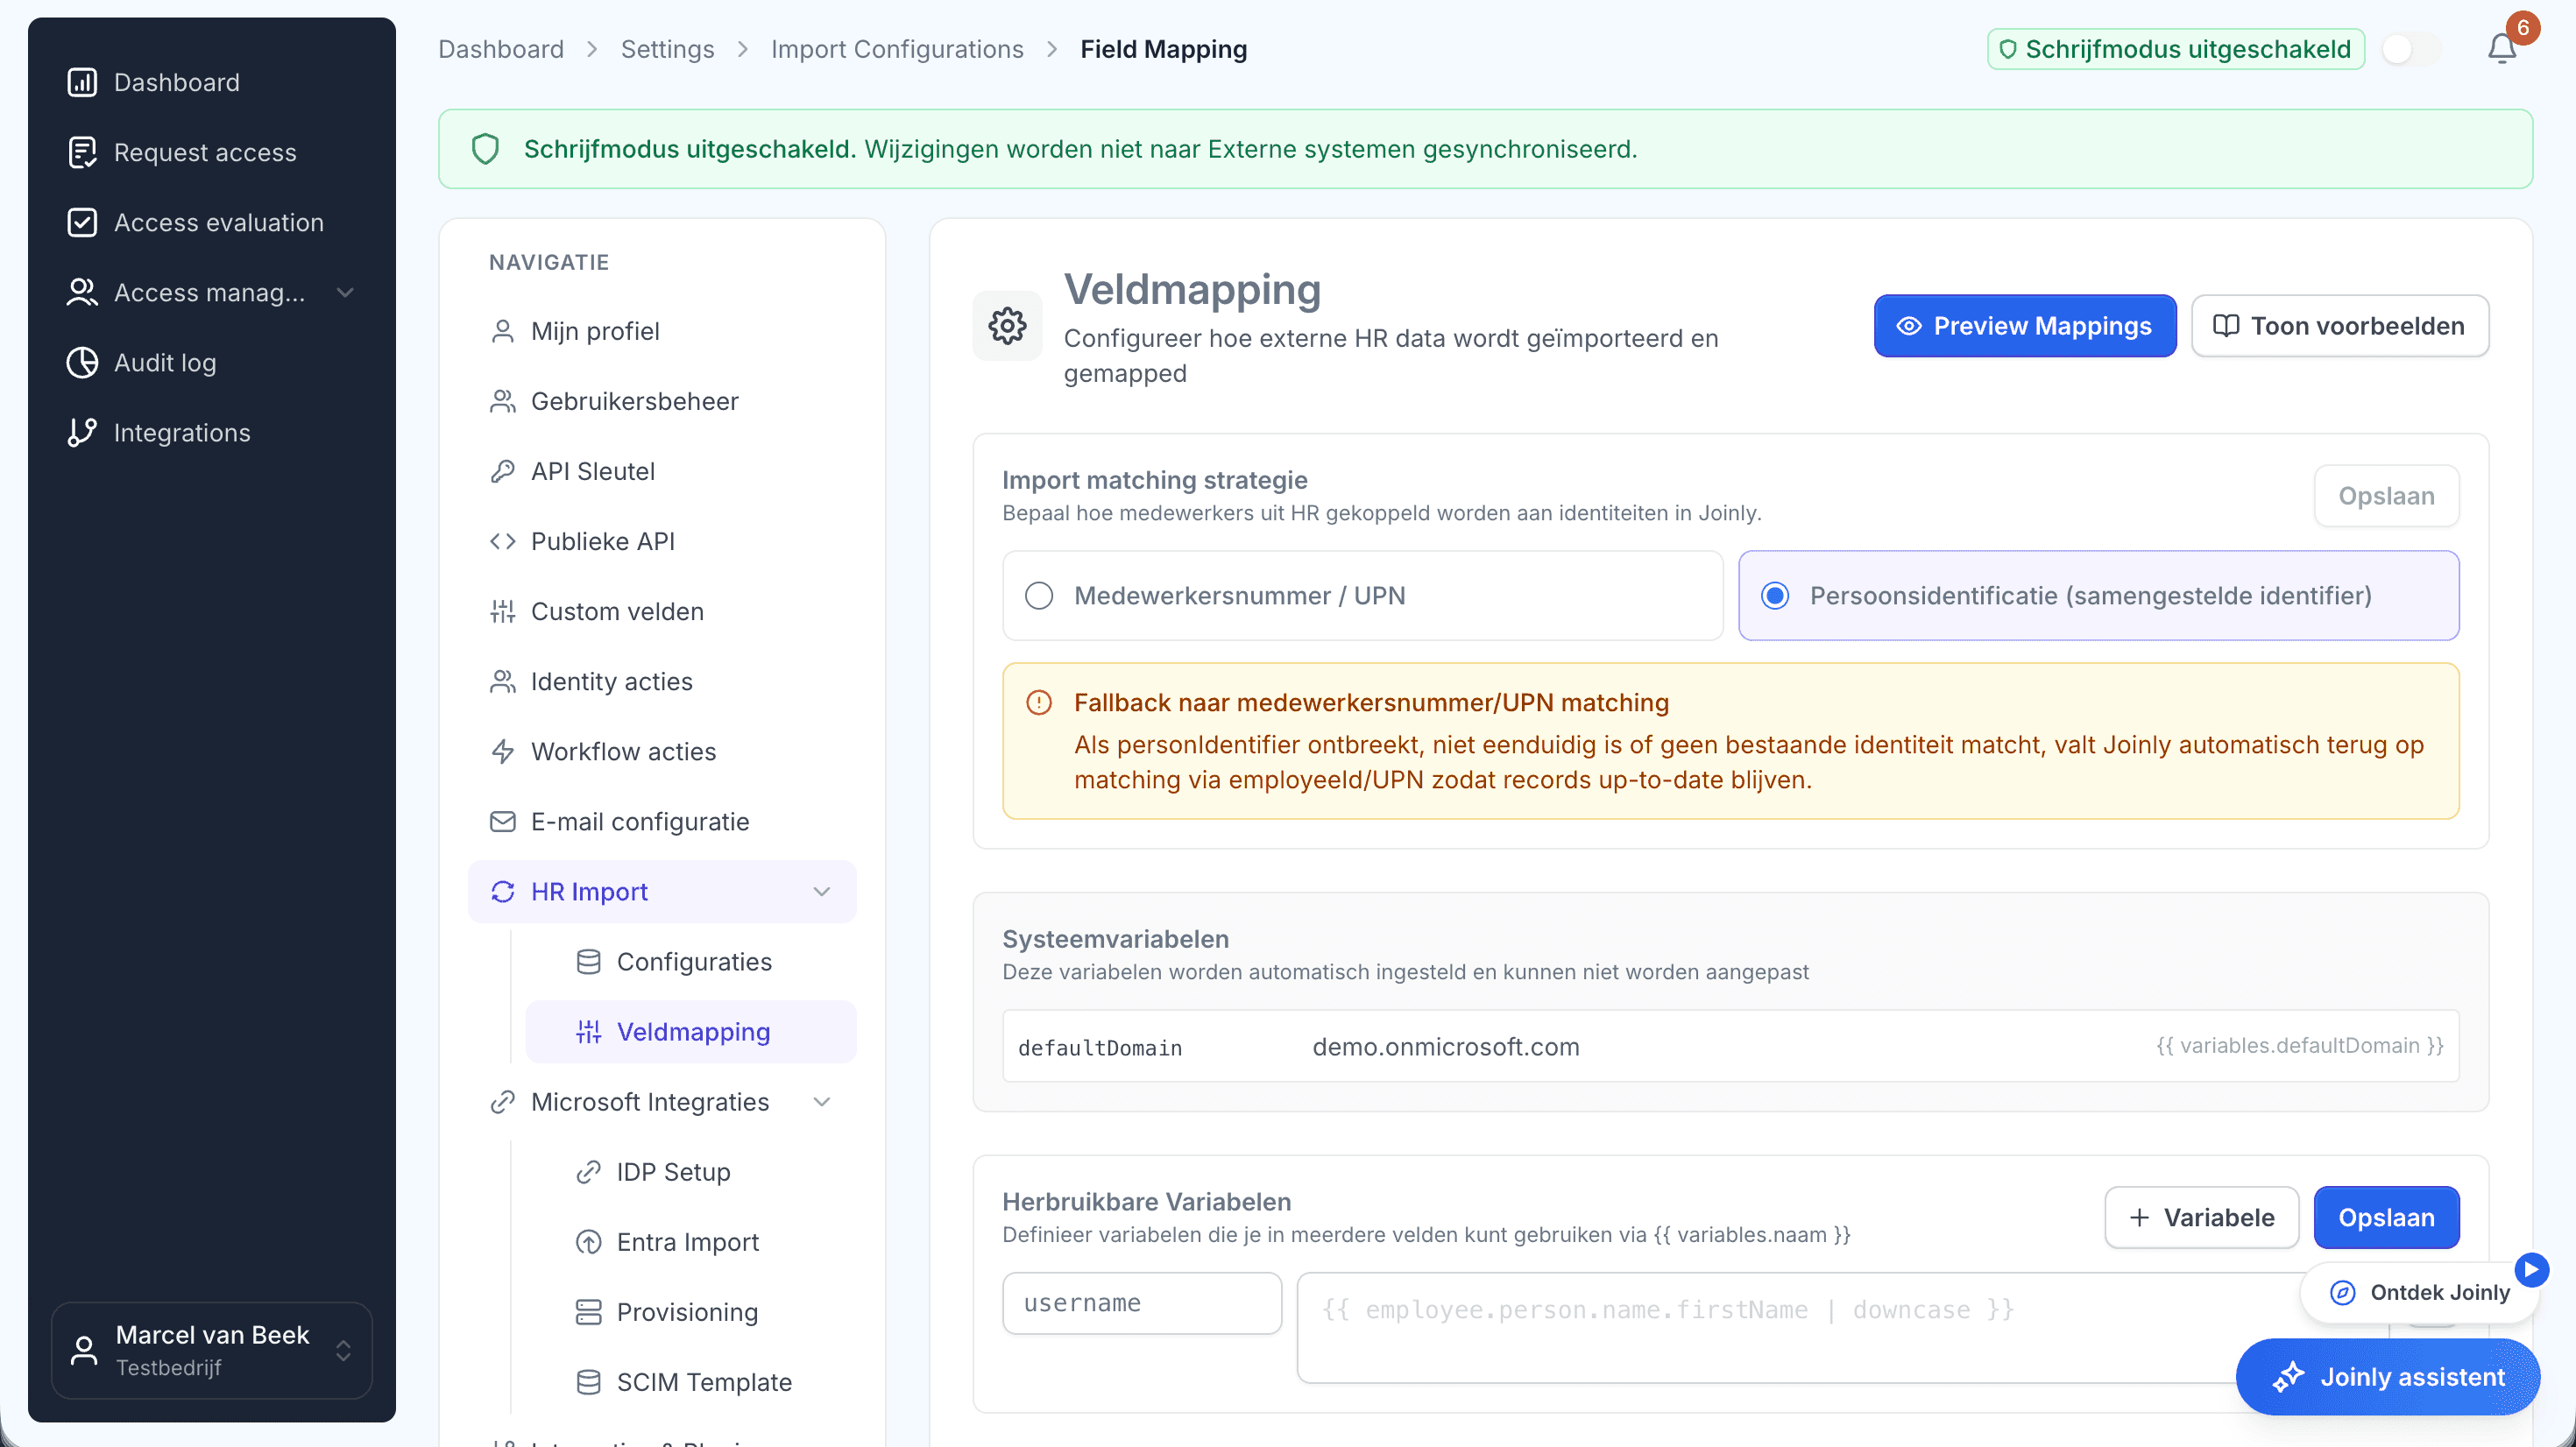
De eerste klant richt je zorgvuldig in: de naamgeving, wanneer een account dichtgaat, welke groepen bij welke functie horen, wat er in de welkomstmail staat en welk ticket er in je servicedesk komt. Dat wordt je standaard. Elke volgende klant begint daarmee, en je past aan wat bij die klant anders is.
Dat elke klant een ander HR-systeem heeft, is geen bezwaar. Joinly heeft 78 kant-en-klare HR-koppelingen en een generieke koppeling voor elk systeem met een API of een betrouwbare export. Een klant met twee HR-systemen, of met een aparte bron voor inhuur, kan ook.
Voordat er iets verandert in de omgeving van je klant, draai je een proefimport. Je ziet vooraf welke accounts er zouden worden aangemaakt, gewijzigd of geblokkeerd, en je kunt dat als Excel-bestand met je klant doornemen. Een drempelwaarde houdt een import tegen die ineens veel meer wijzigt dan je verwacht. Heeft een klant nog een Active Directory op locatie, dan draait daar de Joinly Agent, met alleen uitgaand verkeer.
Hoofdstuk 5
Bewijs per klant, klaar voor elke audit
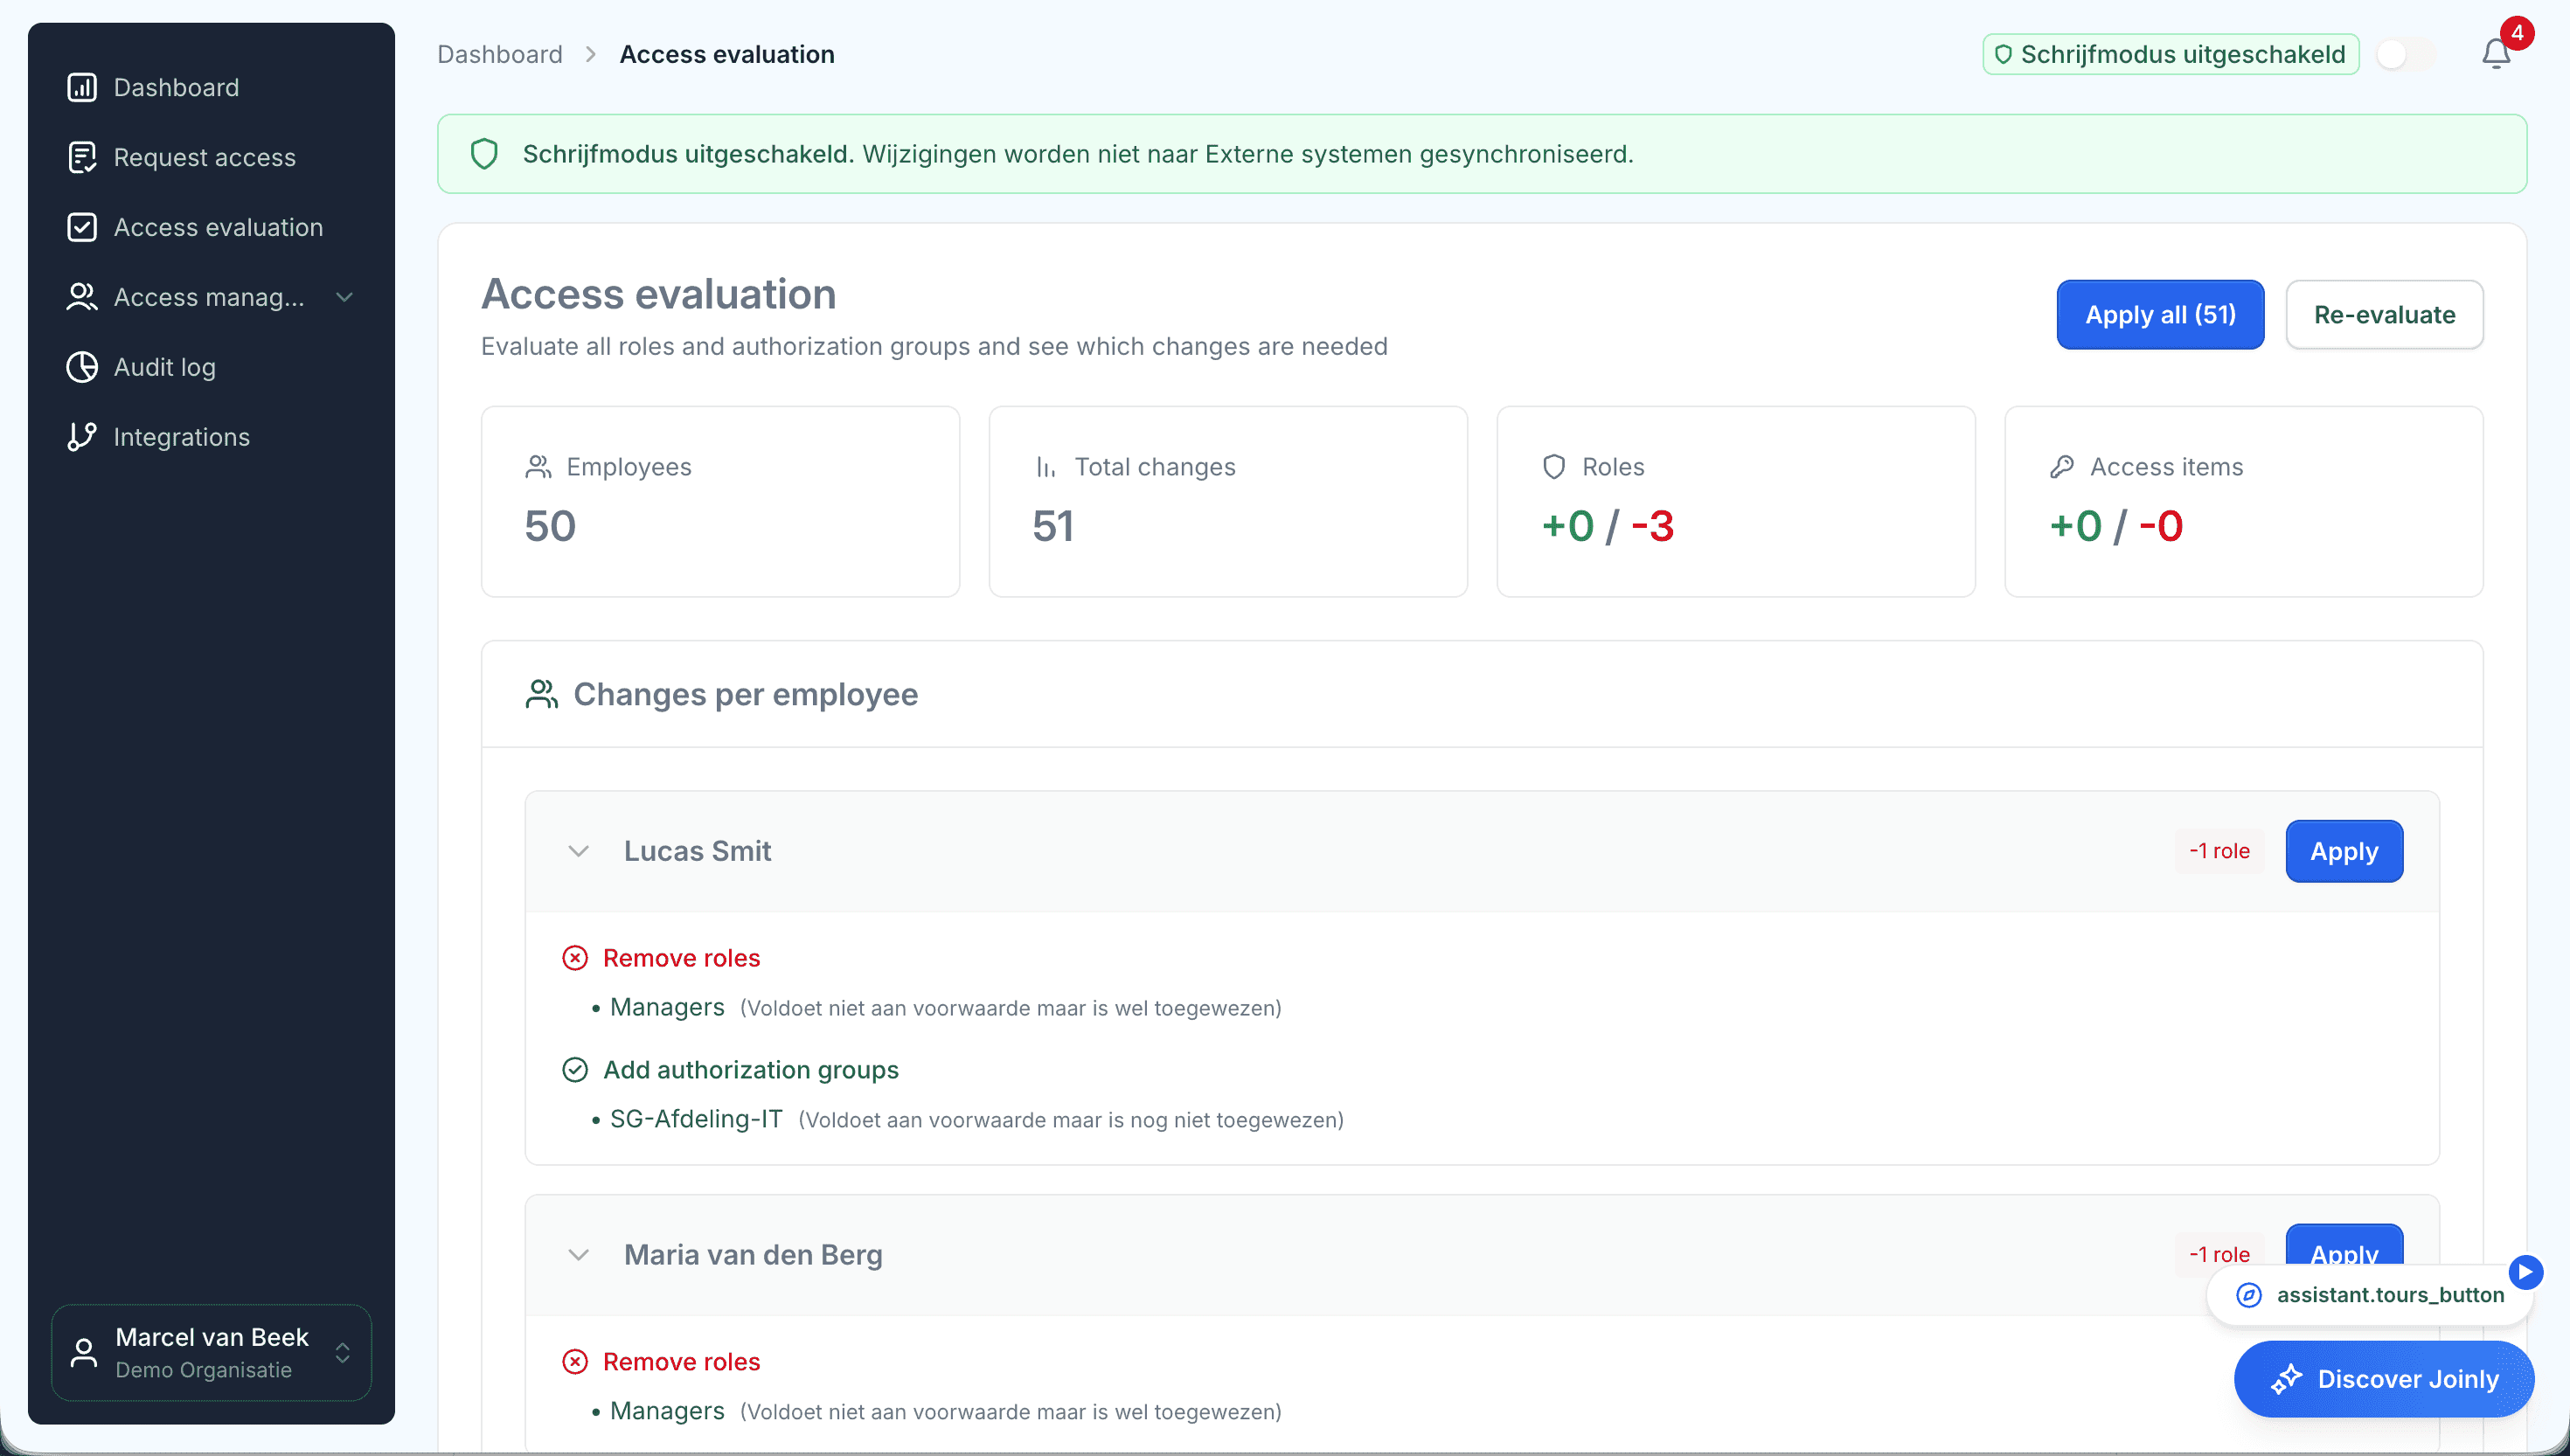
Elke wijziging die Joinly doorvoert komt in het auditlog van die klant: wie, wat, wanneer en waarom, en of het uit HR kwam, uit een workflow, van een beheerder of via de API. Met de toegangsevaluatie zet je naast elkaar welke toegang iemand heeft en welke toegang bij zijn functie hoort, en zie je waar die twee uit elkaar lopen.
Precies dat gaan klanten die onder de Cyberbeveiligingswet vallen aan hun leveranciers vragen. De NIS2-richtlijn noemt managed service providers bij naam en vraagt van organisaties dat ze hun toeleveringsketen en hun toegangsbeleid op orde hebben. Met een rapport per klant geef je dat antwoord, zonder het per klant bij elkaar te zoeken.
Voor je eigen leveranciersdossier: Joinly is ISO 27001-gecertificeerd en de gegevens van je klanten staan in Amsterdam, binnen de EU. Wat een securityreviewer verder wil weten, staat in het trust center.
Hoofdstuk 6
Accountbeheer wordt een dienst die je kunt verkopen
Wat nu uren zijn die je lastig doorberekent, wordt een vaste dienst met een voorspelbare prijs. Joinly rekent per actieve identiteit per klant, en uitgestroomde accounts tellen niet mee. Zo weet je per klant waar je aan toe bent, en groeit je dienst mee met het aantal medewerkers van je klant.
Per klant zet je aan wat die klant nodig heeft. Een klant kan beginnen met de levenscyclus uit HR en later doorgroeien naar rollen, functiescheiding en toegangsverzoeken. Upgraden kan per klant, op elk moment, en de inrichting blijft staan.
Hangt je dienstverlening aan je eigen portaal of PSA, dan werk je met de API. Die werkt met sleutels per klant, en per sleutel bepaal je wat die mag. Elke wijziging via de API staat in het auditlog, met de naam van de sleutel erbij.
In één oogopslag
- Voor
- MSP's, IT-dienstverleners en IT-partners
- Per klant
- Een eigen omgeving met eigen koppelingen, rollen en auditlog
- HR-systemen
- 78 kant-en-klaar, een generieke koppeling voor de rest
- Doelsystemen
- Microsoft Entra ID, Active Directory, Exchange, Teams en je applicaties
- Prijs
- Per actieve identiteit per klant
- Gegevens
- In Amsterdam, ISO 27001-gecertificeerd
Per onderwerp
Waar MSP's ons het vaakst naar vragen
Drieëntwintig onderwerpen in vier groepen, elk met een eigen pagina. Begin bij wat bij jouw klanten het meeste tijd kost.
In, door en uit dienst
Alles wat er gebeurt als iemand bij je klant begint, van functie wisselt of vertrekt, en hoe je een nieuwe klant aansluit.
- Onboarding en offboardingEen onboardingchecklist per klant en een offboardingticket dat te laat binnenkomt: voor de meeste MSP's is dat het werk dat het vaakst terugkomt. Met Joinly begint het zodra je klant een medewerker in HR vastlegt, en loopt het de hele levenscyclus mee.
- Een HR-koppeling per klantDe ene klant werkt met AFAS, de volgende met Nmbrs en een derde met een systeem waar je nog nooit van hebt gehoord. Voor een MSP is dat de norm. Joinly koppelt ze allemaal op dezelfde manier aan Microsoft Entra ID of Active Directory.
- Een nieuwe klant onboardenWie het beheer van een klant overneemt, erft ook alles wat zich in de jaren daarvoor heeft opgestapeld: accounts van oud-medewerkers, gedeelde inlogs en groepen waarvan niemand de bedoeling nog kent. Met Joinly leg je in de eerste weken HR naast de omgeving van je klant en begin je met een schone lei.
- Offboarding-checklist voor ITBij een vertrek draait het voor IT om één vraag: kan deze persoon na zijn laatste dag nog ergens bij? Deze checklist loopt de stappen langs die daarvoor nodig zijn, en laat per stap zien wat Joinly doet zodra de einddatum in HR staat.
- Onboarding-checklist voor ITEen nieuwe medewerker merkt op de eerste ochtend of IT op tijd was. Deze checklist loopt de stappen langs die daarvoor nodig zijn, en laat per stap zien wat Joinly doet zodra de medewerker in HR staat.
- Active Directory op locatieLang niet elke klant werkt volledig in de cloud. Een Active Directory in de serverkast, hybride Exchange, een applicatie die op AD-groepen draait: voor veel MSP's is dat dagelijks werk. Joinly regelt daar dezelfde levenscyclus als in de cloud.
- Joiner-mover-leaverJoiner-mover-leaver, kortweg JML, is de levenscyclus van elke medewerker in de ogen van IT: iemand komt, iemand verandert, iemand gaat. Het klinkt eenvoudig, en het is het deel van IT-beheer waar de meeste toegangsrisico's ontstaan.
Waar je in de praktijk tegenaan loopt
De situaties die bij klanten steeds terugkomen en die een simpele koppeling niet aankan.
- Meerdere dienstverbandenEen verpleegkundige die ook in de avonddienst op een andere locatie werkt. Een docent met een aanstelling op twee scholen. In HR zijn dat twee dienstverbanden, en een simpele koppeling maakt er twee accounts van. Joinly herkent dat het om één persoon gaat.
- Naamgeving van accountsHeet het account jan.devries, j.de.vries of jdevries? Met de officiële voornaam of de roepnaam? Elke klant heeft zijn eigen afspraak, en wie accounts met de hand aanmaakt, wijkt er vroeg of laat van af. In Joinly leg je de naamgeving per klant vast, en volgt elk account die afspraak.
- Toegangsverzoeken zonder ticketEen groot deel van de tickets bij een MSP gaat over toegang: ik heb deze map nodig, ik moet in dat Teams-kanaal, kan ik ook bij dit systeem? Jouw servicedesk kan die vraag niet beoordelen, dus gaat er een mail naar de manager, en wacht iedereen. Met Joinly vraagt de medewerker het zelf aan en beslist de manager.
- Meerdere BV's of tenantsEen holding met drie werkmaatschappijen, elk met een eigen administratie in HR. Een onderwijsstichting met tien scholen. Een klant die een branchegenoot heeft overgenomen en nu twee tenants heeft. Voor een MSP is dat waar accountbeheer ingewikkeld wordt. In Joinly zet je het naast elkaar in één omgeving.
- Klant wisselt van HR-systeemEen overstap naar een ander HR-systeem is voor HR een project met een eigen planning. Voor IT is het een risico: als de koppeling op de overstapdag niets herkent, lijkt het alsof iedereen uit dienst is. Met Joinly zie je vooraf of het nieuwe systeem aansluit.
- Uitdienst te laat doorgegevenHet mailtje komt op maandag: of je het account van iemand wilt blokkeren die vrijdag zijn laatste dag had. Of het komt helemaal niet, en je ontdekt het maanden later. Voor een MSP is het een van de meest voorkomende en meest riskante gaten in accountbeheer.
- Gastaccounts opruimenEen gastaccount is zo uitgenodigd: een leverancier die mee moet kijken in een Teams-kanaal, een consultant voor een project. Weg gaat het bijna nooit. Na een paar jaar staan er in de tenant van je klant tientallen gasten van wie niemand meer weet waarom ze er zijn.
Toegang en overzicht per klant
Wie waar toegang toe heeft, waarom, en hoe je dat bij al je klanten vanuit één plek bijhoudt.
- Multi-tenant identity managementTenantbeheer heb je waarschijnlijk al geregeld. Wat de meeste MSP's niet vanuit één plek doen, is bijhouden wie er bij elke klant een account hoort te hebben. Dat is waar Joinly naast je bestaande tooling komt te staan.
- Verouderde accounts opruimenIn bijna elke omgeving staan accounts die er niet meer horen: van mensen die al lang weg zijn, van een test die nooit is afgerond, van een koppeling waar niemand meer van weet. Zolang ze er staan, zijn ze een ingang. Zo vind je ze, en zo zorg je dat ze niet terugkomen.
- Microsoft 365-licentiesLicenties zijn het deel van accountbeheer dat je klant op de factuur terugziet. Een licentie die doorloopt voor iemand die al maanden weg is, of een zware licentie voor een functie die een lichte nodig heeft, valt vroeg of laat op. Met Joinly hoort de licentie bij de rol en volgt hij wat er in HR gebeurt.
- Autorisatiematrix per klantBijna elke organisatie heeft ergens een autorisatiematrix: een spreadsheet met functies in de rijen en systemen in de kolommen. En bijna overal loopt die achter op wat er echt is ingesteld. Met Joinly wordt de matrix de plek waar toegang vandaan komt, en loopt hij dus nooit meer achter.
- Toegangsreview per klantDe klassieke toegangsreview is een export die langs managers gaat die de groepsnamen niet kennen. Wat terugkomt is een rij vinkjes. Met Joinly beoordeel je per klant wat er echt is ingesteld, naast wat er bedoeld was, en zie je bij elke afwijking waar hij vandaan komt.
Compliance en je dienstverlening
Wat NIS2 en ISO 27001 van je klanten en van jou vragen, en hoe je er een dienst van maakt.
- NIS2 voor MSP'sMet de Cyberbeveiligingswet komt NIS2 op twee manieren bij een MSP binnen: als eigen verplichting, en via de vragenlijsten van je klanten. Toegangsbeheer staat in allebei. Zo lever je het antwoord per klant, zonder het elke keer opnieuw bij elkaar te zoeken.
- Accountbeheer als dienstAccountbeheer is voor veel MSP's werk dat in het contract verdwijnt: het moet gebeuren, het kost tijd en niemand ziet het. Met Joinly wordt het een dienst met een duidelijke uitkomst en een prijs die met je klant meebeweegt.
- Automatiseren zonder scriptsDe meeste MSP's automatiseren al. Een PowerShell-script voor nieuwe gebruikers, een Power Automate-flow voor een klant die erom vroeg. Dat werkt, tot er een klant bijkomt, een HR-veld verandert of de engineer die het schreef vertrekt.
- ISO 27001 en toegangsbeheerBij een ISO 27001-audit komt toegangsbeheer altijd aan bod. De norm vraagt om beleid, en om te laten zien dat dat beleid wordt uitgevoerd. Voor een MSP die het beheer doet, komt die vraag bij jou terecht.
Waar je op kunt rekenen
- Geen vendor lock-inJe identiteiten en je inrichting blijven van jou.
- Je data eruit wanneer je wiltJe kunt je gegevens op elk moment exporteren.
- Standaard SLAOnze standaard SLA is opvraagbaar.
- Begeleiding bij de implementatieOnze specialisten richten het samen met je in.
- ISO 27001-gecertificeerdInformatiebeveiliging volgens een internationaal erkende norm.
Voor MSP's en IT-partners
Veelgestelde vragen
Is Joinly multi-tenant?
Ja. Elke klant heeft een eigen, strikt gescheiden omgeving met eigen koppelingen, rollen en auditlog. Als partner wissel je vanuit één inlog tussen die omgevingen.
Kan elke klant een ander HR-systeem hebben?
Ja. Per klant kies je de koppeling: kant-en-klaar voor 78 HR-systemen, waaronder AFAS, Nmbrs, Visma, Loket, HR2Day en SD Worx, en generiek voor elk systeem met een API of een betrouwbare export. Meerdere HR-bronnen per klant kan ook.
Hoe snel is een nieuwe klant live?
Een nieuwe klantomgeving is snel ingericht. De doorlooptijd zit in de HR-koppeling, de toegang tot de Microsoft-omgeving van je klant en het proefdraaien. Met je eigen standaard is het daarna herhaalwerk.
Wie doet de implementatie?
Joinly begeleidt elke implementatie. Samen koppelen we het HR-systeem en de Microsoft-omgeving van je klant, draaien we proef en zetten we de workflows aan. Hoe we de taken met jou verdelen, spreken we per partner af.
Vervangt Joinly Microsoft 365 Lighthouse of onze RMM-tooling?
Nee. Lighthouse en je RMM-tooling gaan over het beheer van tenants en apparaten. Joinly gaat over identiteiten: wie er bij je klant een account hoort te hebben en met welke toegang, op basis van HR. Je gebruikt ze naast elkaar.
Wat als een klant nog een Active Directory op locatie heeft?
Dan draait de Joinly Agent bij die klant, voor Active Directory en hybride Exchange, met alleen uitgaand verkeer. Geen VPN en geen inkomende poort. Klanten die volledig in de cloud werken hebben de agent niet nodig.
Kan mijn klant zelf meekijken?
Ja, met een eigen zicht per rol. HR ziet de personeelsgegevens, IT de technische instellingen en een manager wie in zijn team toegang heeft tot welke applicaties.
Kunnen we Joinly aansluiten op onze eigen tooling?
Ja. De API werkt met sleutels per klant, en per sleutel bepaal je wat die mag. Elke wijziging via de API komt in het auditlog, met de naam van de sleutel erbij. Een sleutel trek je in wanneer je wilt.
Hoe werkt de prijs voor een MSP?
Joinly rekent per actieve identiteit per klant; uitgestroomde accounts tellen niet mee. De tarieven staan op de prijzenpagina. De afspraken die bij een partnerschap horen maken we in een gesprek.
Hoe helpt Joinly bij NIS2-vragen van mijn klanten?
Klanten die onder de Cyberbeveiligingswet vallen moeten hun toeleveringsketen en hun toegangsbeheer op orde hebben, en stellen die vraag aan hun IT-partner. Met het auditlog en de toegangsevaluatie per klant lever je dat bewijs per klant.
Waar staan de gegevens van mijn klanten?
In Amsterdam, binnen de EU. Joinly is ISO 27001-gecertificeerd. Het trust center beschrijft hoe we met de gegevens omgaan en welke documenten je kunt opvragen.
Kunnen we Joinly eerst zelf proberen?
Ja. Met de gratis proefversie werk je meteen in een Joinly-omgeving, zonder installatie. Wil je zien hoe het bij een van je klanten zou werken, plan dan een kennismaking.
Accountbeheer voor je klanten als vaste dienst?
In een kennismaking lopen we door hoe Joinly bij jouw klanten zou werken: welke HR-systemen, welke omgevingen en waar je wilt beginnen. De afspraken die bij een partnerschap horen maken we in hetzelfde gesprek.
Plan een kennismaking