Autorisatiematrix
Een autorisatiematrix per klant die zichzelf uitvoert
Bijna elke organisatie heeft ergens een autorisatiematrix: een spreadsheet met functies in de rijen en systemen in de kolommen. En bijna overal loopt die achter op wat er echt is ingesteld. Met Joinly wordt de matrix de plek waar toegang vandaan komt, en loopt hij dus nooit meer achter.
Het korte antwoord
Een autorisatiematrix legt vast welke functies toegang krijgen tot welke systemen en gegevens. In een spreadsheet is het een document dat naast de werkelijkheid staat. In Joinly bestaat de matrix uit rollen op basis van functie, afdeling en locatie uit HR, met de groepen, Teams, licenties, mailboxen en applicaties die erbij horen. Joinly kent die toegang zelf toe en trekt hem weer in, zodat de matrix en de omgeving van je klant hetzelfde zeggen.
Wat een autorisatiematrix is
Een autorisatiematrix is een tabel. In de rijen staan functies of rollen, in de kolommen de systemen, mappen en applicaties, en in elk vakje staat of die functie erbij mag, en met welke rechten. Het is de afspraak over wie waar toegang toe krijgt.
Auditors vragen erom, NIS2 en ISO 27001 verwachten zo'n afspraak, en voor een MSP is het de basis van elke nieuwe medewerker bij een klant: welke toegang hoort bij deze functie?
Waarom de spreadsheet altijd achterloopt
De matrix wordt één keer gemaakt, vaak voor een audit, en daarna naast de omgeving bijgehouden. Of niet. Er komt een nieuwe applicatie bij, een afdeling wordt opgesplitst, een functie verandert van naam, en de spreadsheet volgt niet. Na een jaar beschrijft hij de omgeving zoals die ooit bedoeld was.
Het tweede probleem is dat de matrix niets doet. Iemand moet hem lezen en uitvoeren, bij elke indiensttreding en elke functiewijziging. In de praktijk wordt er dan toch weer gekopieerd van een collega.
De matrix als rollen in Joinly
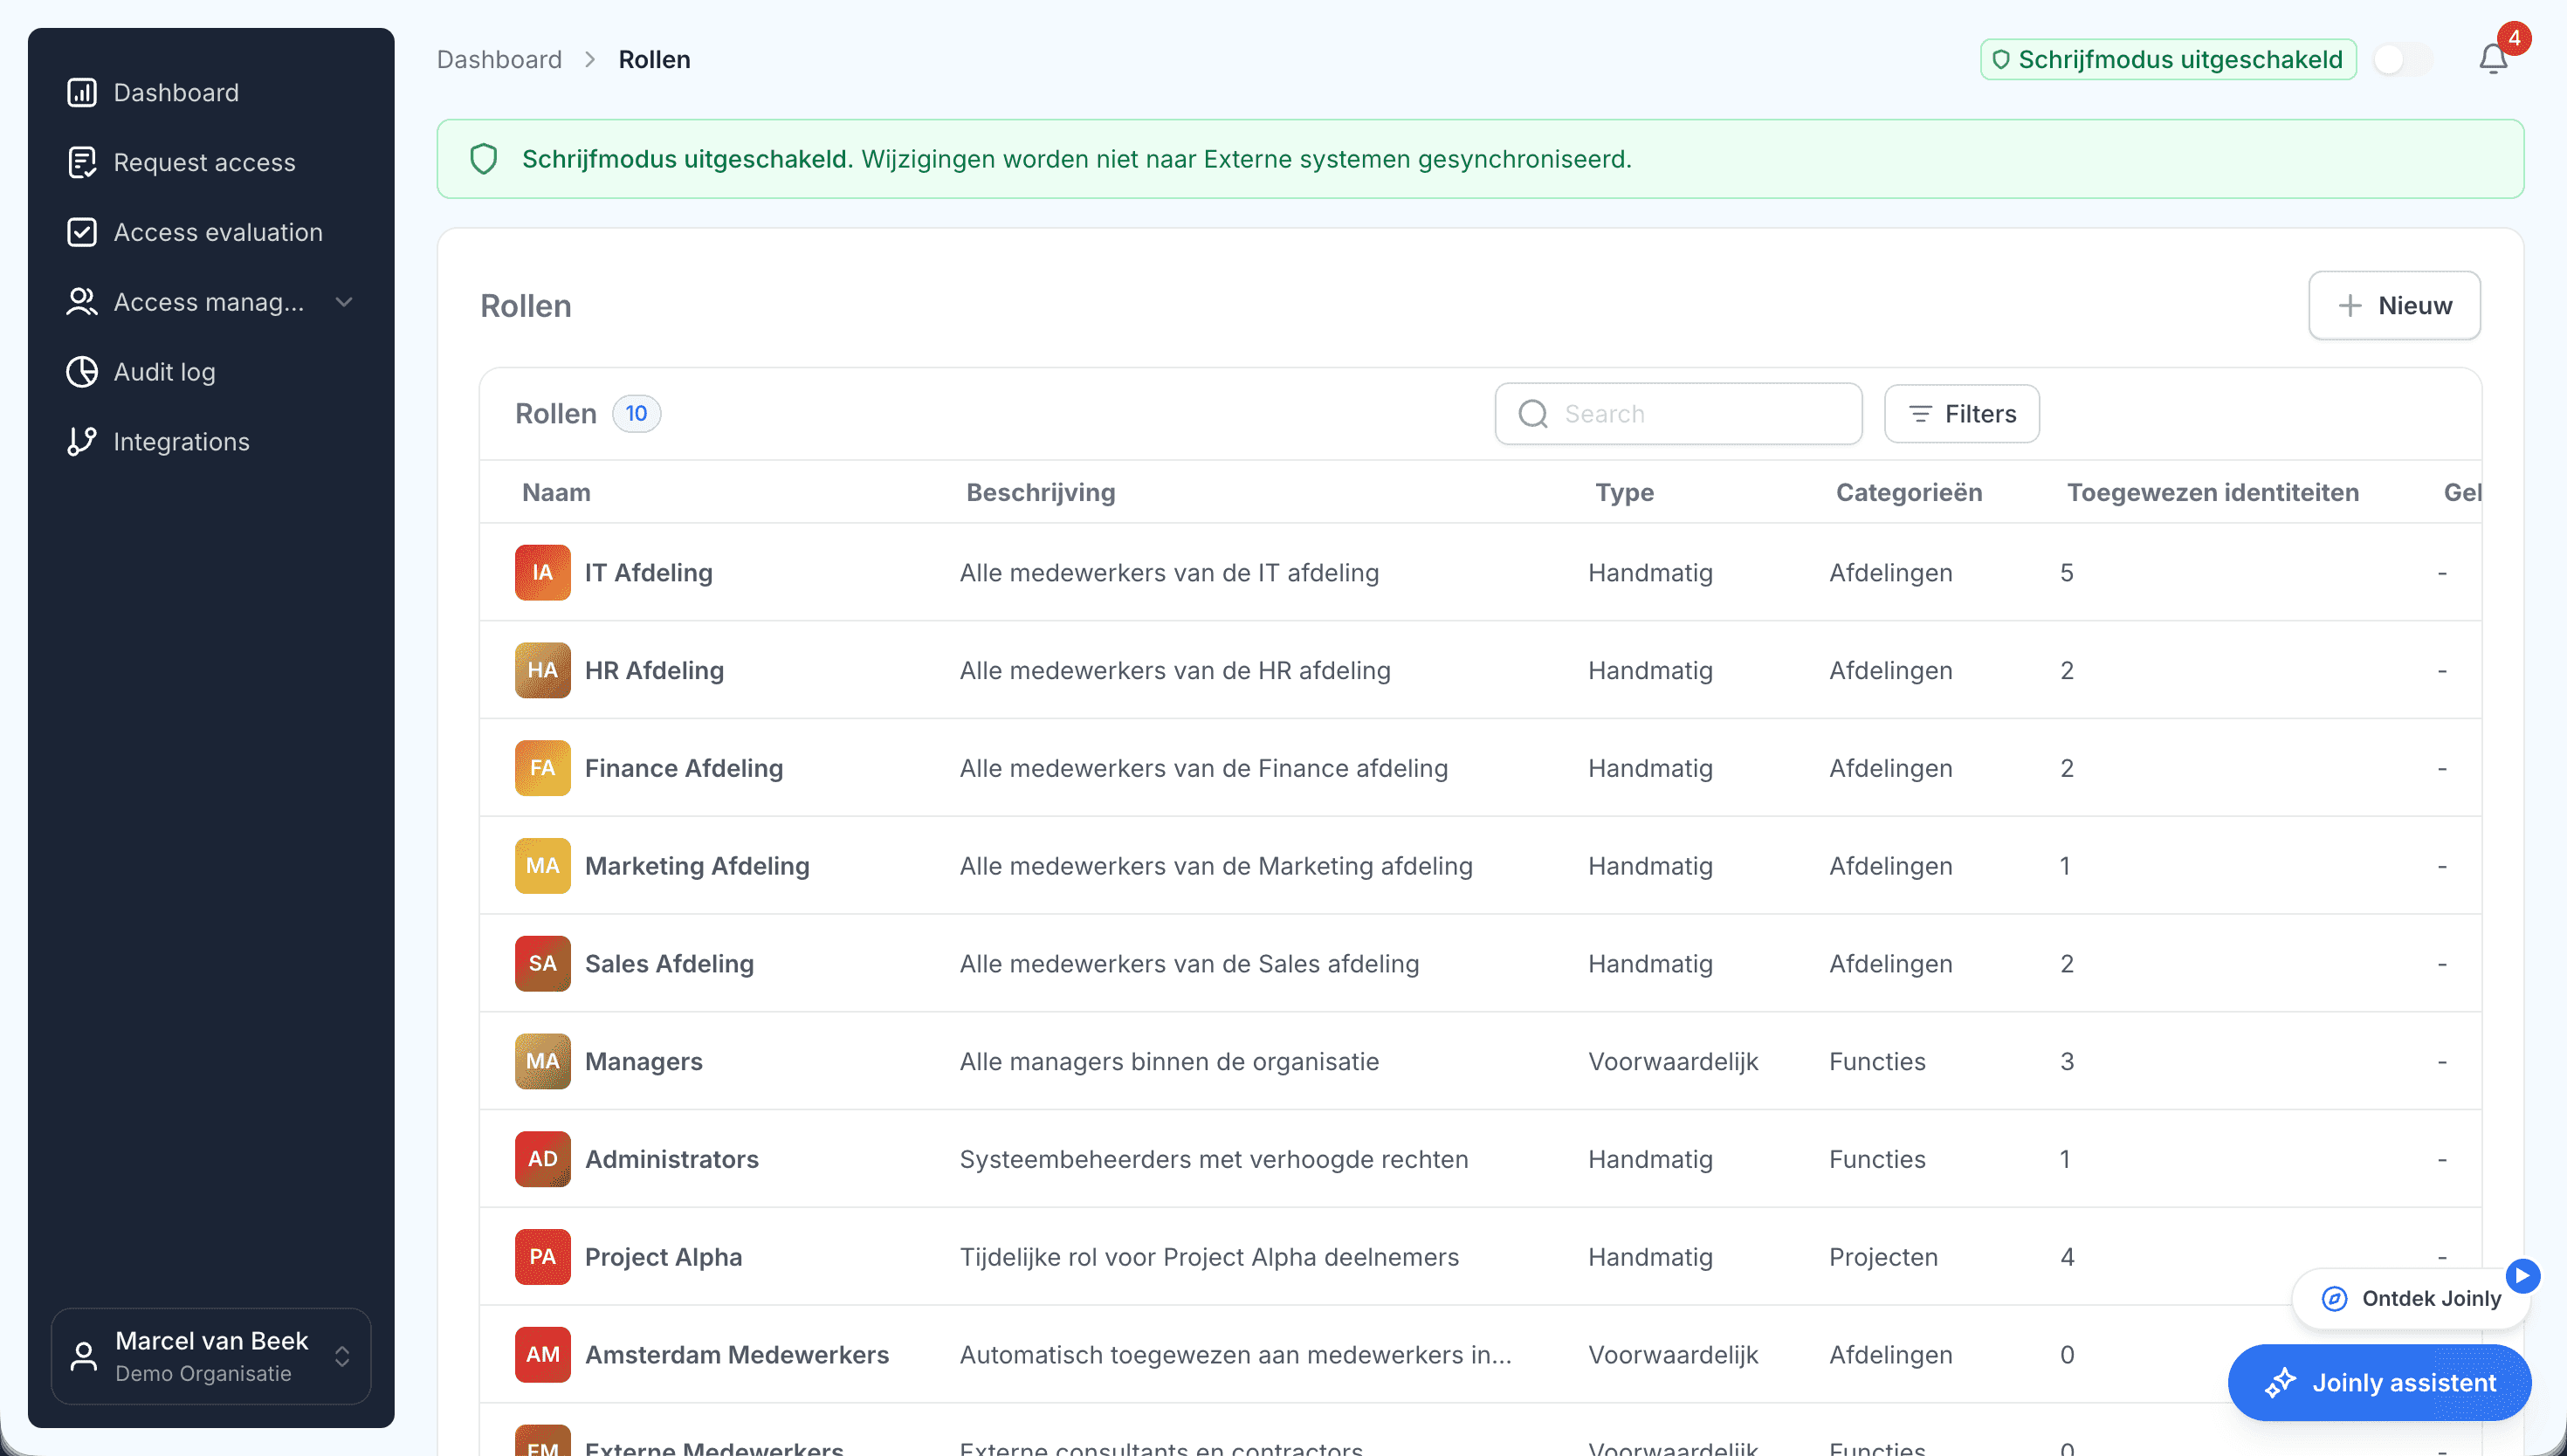
In Joinly leg je de matrix vast als rollen. Een rol hoort bij een functie, een afdeling, een locatie of een combinatie daarvan uit HR, en bevat de toegang die erbij hoort: groepen, Teams-kanalen, SharePoint, licenties, gedeelde mailboxen en applicaties. Wie de rol heeft, krijgt die toegang. Wie hem verliest, raakt hem kwijt.
Uitzonderingen blijven mogelijk, met een reden en een einddatum, zodat tijdelijk ook echt tijdelijk is. Met functiescheiding leg je vast welke rechten nooit samen bij één persoon mogen komen.
Per klant een eigen matrix
Elke klant heeft zijn eigen functies en systemen, dus elke klant krijgt zijn eigen matrix. Wat bij al je klanten hetzelfde is, zoals een rol voor iedereen met de basislicentie en de algemene Teams, is je standaard. De rest richt je per klant in.
Een voorbeeld
Hoe een deel van een autorisatiematrix er in Joinly uitziet, voor een fictieve klant.
Rol
Toegang
Hoe het wordt toegekend
- Alle medewerkers
- Toegang: Basislicentie, algemene Teams, intranet
- Hoe het wordt toegekend: Iedereen in dienst
- Financiële administratie
- Toegang: Boekhoudpakket, financiële mappen
- Hoe het wordt toegekend: Op afdeling uit HR
- Leidinggevende
- Toegang: Teams-kanaal van het management, goedkeuringen
- Hoe het wordt toegekend: Op functie uit HR
- Vestiging
- Toegang: De groep en de printers van die vestiging
- Hoe het wordt toegekend: Op locatie uit HR
- Tijdelijk project
- Toegang: Projectsite in SharePoint
- Hoe het wordt toegekend: Uitzondering met reden en einddatum
Autorisatiematrix
Veelgestelde vragen
Wat is een autorisatiematrix?
Een tabel die vastlegt welke functies of rollen toegang krijgen tot welke systemen, mappen en applicaties, en met welke rechten.
Hoe maak je een autorisatiematrix?
Begin bij de functies en afdelingen uit HR en de systemen die de organisatie gebruikt. Leg per functie vast wat nodig is, begin met wat iedereen krijgt en voeg per afdeling en functie toe. In Joinly leg je dat direct vast als rollen, zodat de matrix ook wordt uitgevoerd.
Wat is het verschil tussen een autorisatiematrix en RBAC?
De autorisatiematrix is de afspraak: welke functie krijgt wat. RBAC, rolgebaseerde toegang, is de manier waarop je die afspraak uitvoert: via rollen die toegang toekennen. Joinly doet het tweede op basis van het eerste.
Wat doe je met uitzonderingen?
Die leg je vast met een reden en een einddatum. Zo blijft zichtbaar waarom iemand iets extra's heeft, en gaat het vanzelf weer dicht.
Hoe voorkom je gevaarlijke combinaties van rechten?
Met functiescheiding. Je legt vast welke rechten nooit samen bij één persoon mogen komen, en Joinly waarschuwt of blokkeert als een toekenning dat wel zou doen.
Verder lezen
- Joinly voor MSP'sVoor een MSP is elke in- en uitdienst bij een klant een ticket, een checklist en werk dat je lastig doorberekent. Joinly neemt die wijzigingen over uit het HR-systeem van je klant en regelt accounts, groepen, licenties en toegang automatisch. Voor al je klanten, vanuit één inlog, en elke klant in een eigen omgeving.
- Toegangsreview per klantDe klassieke toegangsreview is een export die langs managers gaat die de groepsnamen niet kennen. Wat terugkomt is een rij vinkjes. Met Joinly beoordeel je per klant wat er echt is ingesteld, naast wat er bedoeld was, en zie je bij elke afwijking waar hij vandaan komt.
- Onboarding-checklist voor ITEen nieuwe medewerker merkt op de eerste ochtend of IT op tijd was. Deze checklist loopt de stappen langs die daarvoor nodig zijn, en laat per stap zien wat Joinly doet zodra de medewerker in HR staat.
- ISO 27001 en toegangsbeheerBij een ISO 27001-audit komt toegangsbeheer altijd aan bod. De norm vraagt om beleid, en om te laten zien dat dat beleid wordt uitgevoerd. Voor een MSP die het beheer doet, komt die vraag bij jou terecht.
Accountbeheer voor je klanten als vaste dienst?
In een kennismaking lopen we door hoe Joinly bij jouw klanten zou werken: welke HR-systemen, welke omgevingen en waar je wilt beginnen. De afspraken die bij een partnerschap horen maken we in hetzelfde gesprek.
Plan een kennismaking