Logging en auditing
Wie, wat, wanneer en waarom. Bij elke wijziging in toegang.
Joinly legt elke wijziging aan identiteiten en toegang vast, van medewerkers en externen tot stagiairs en leerlingen. Nieuwste eerst: toewijzingen, intrekkingen, provisioning en mutaties uit HR, met wie het deed en waarom. Zo beantwoord je de vraag van de auditor terwijl hij hem stelt.
Geen creditcard, geen installatie. Praat met een IAM-specialist
- ISO 27001-gecertificeerd
- Gecertificeerd door AFAS
- Data in Amsterdam
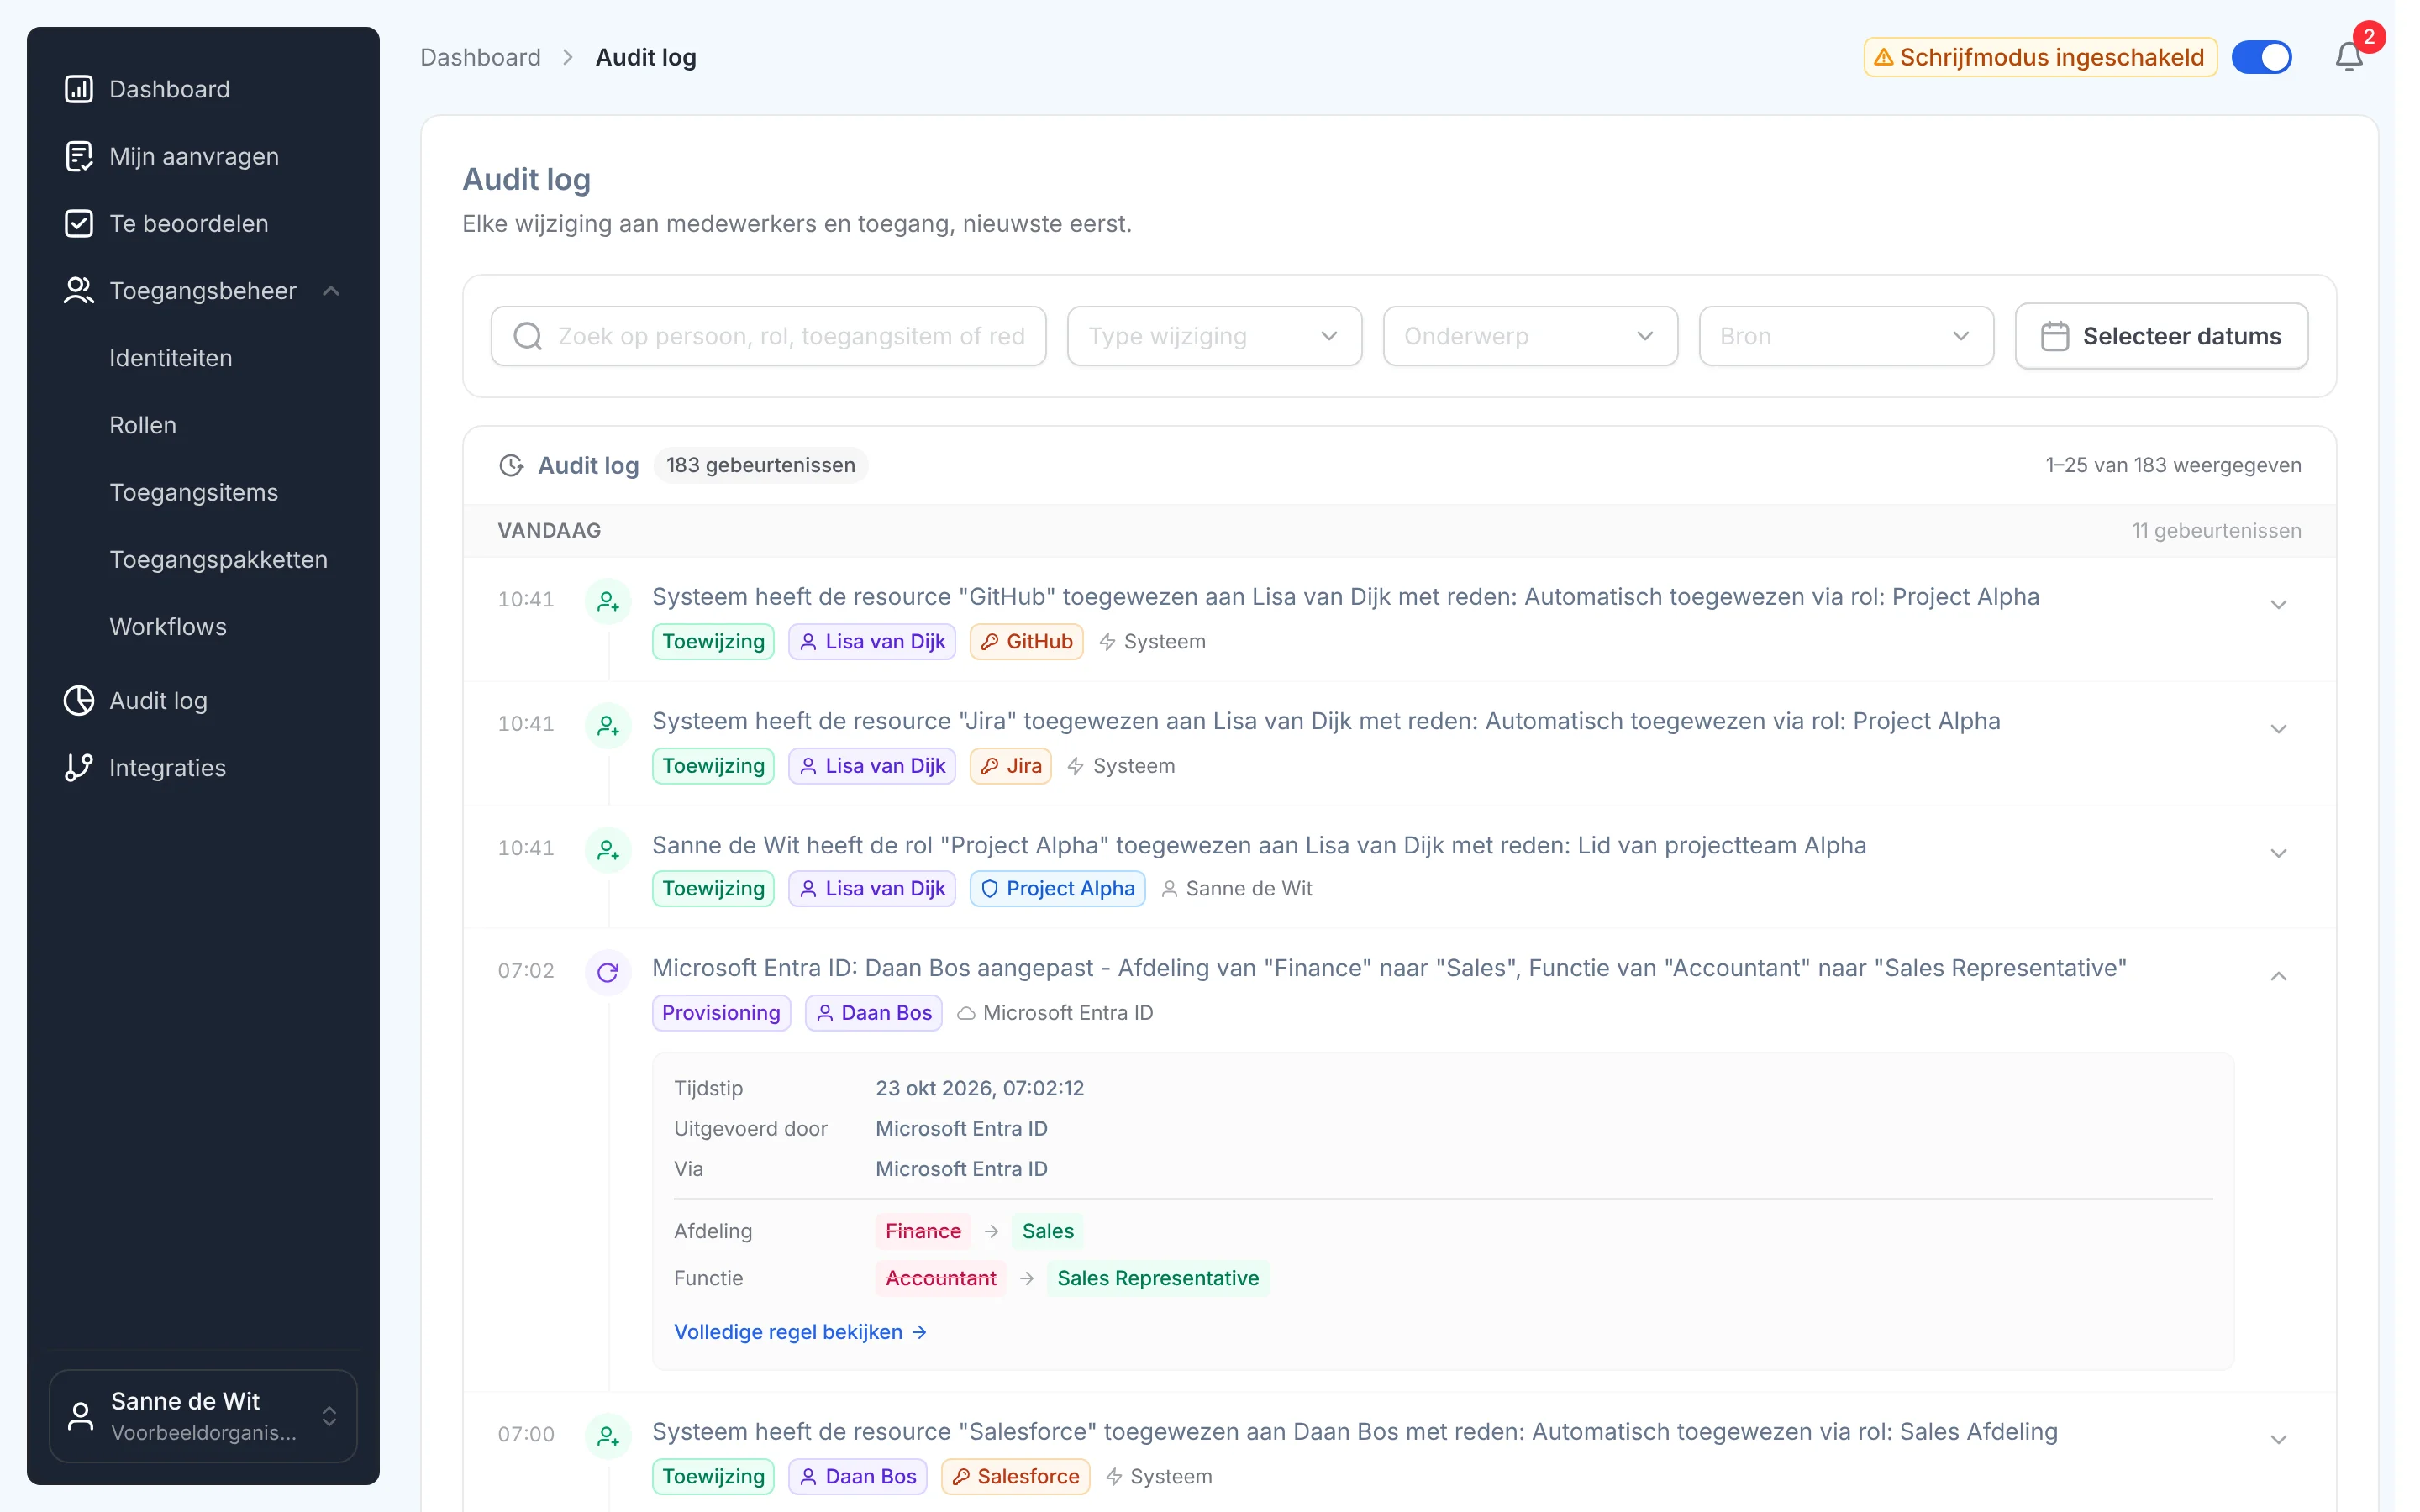
“Kun je laten zien waarom zij hier bij kan?”
Zo werkt het
Van gebeurtenis tot antwoord
Stap 1
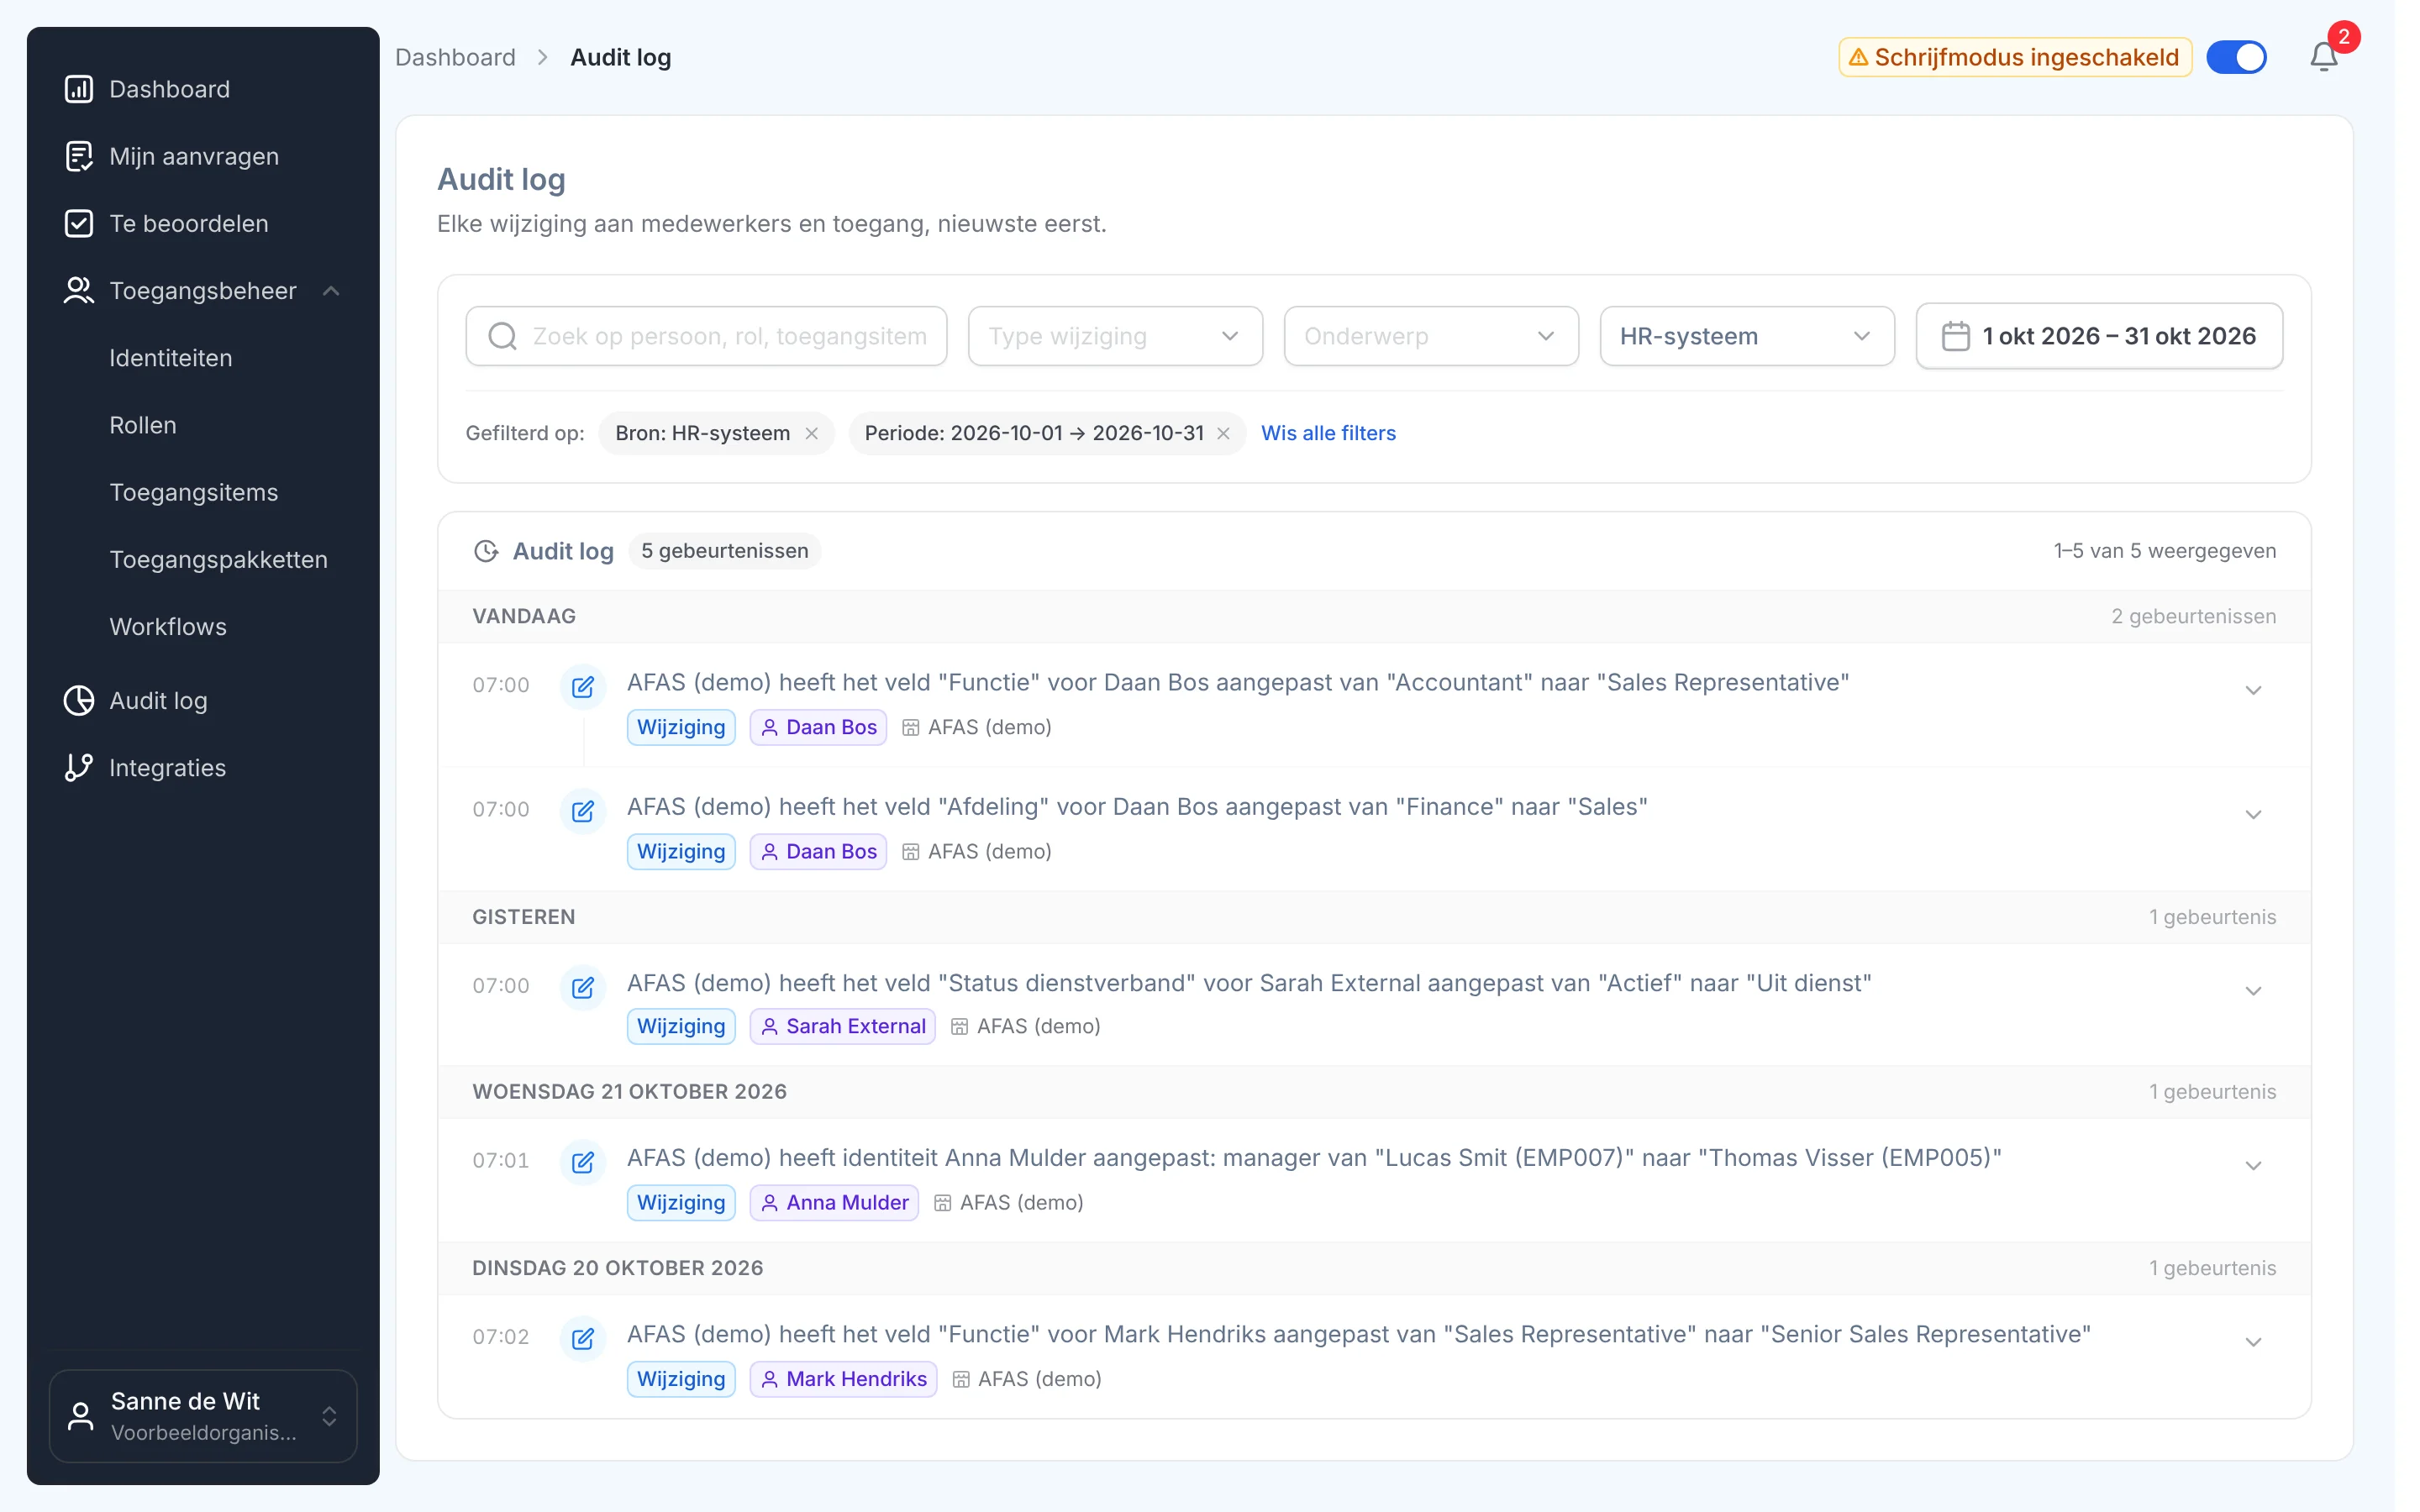
Vind elke wijziging in een paar klikken
Zoek op persoon, rol, toegangsitem of reden, en filter op type wijziging, onderwerp, bron en periode. Alle wijzigingen uit AFAS van deze maand, of alles wat één rol heeft gedaan: het staat er direct.
Stap 2
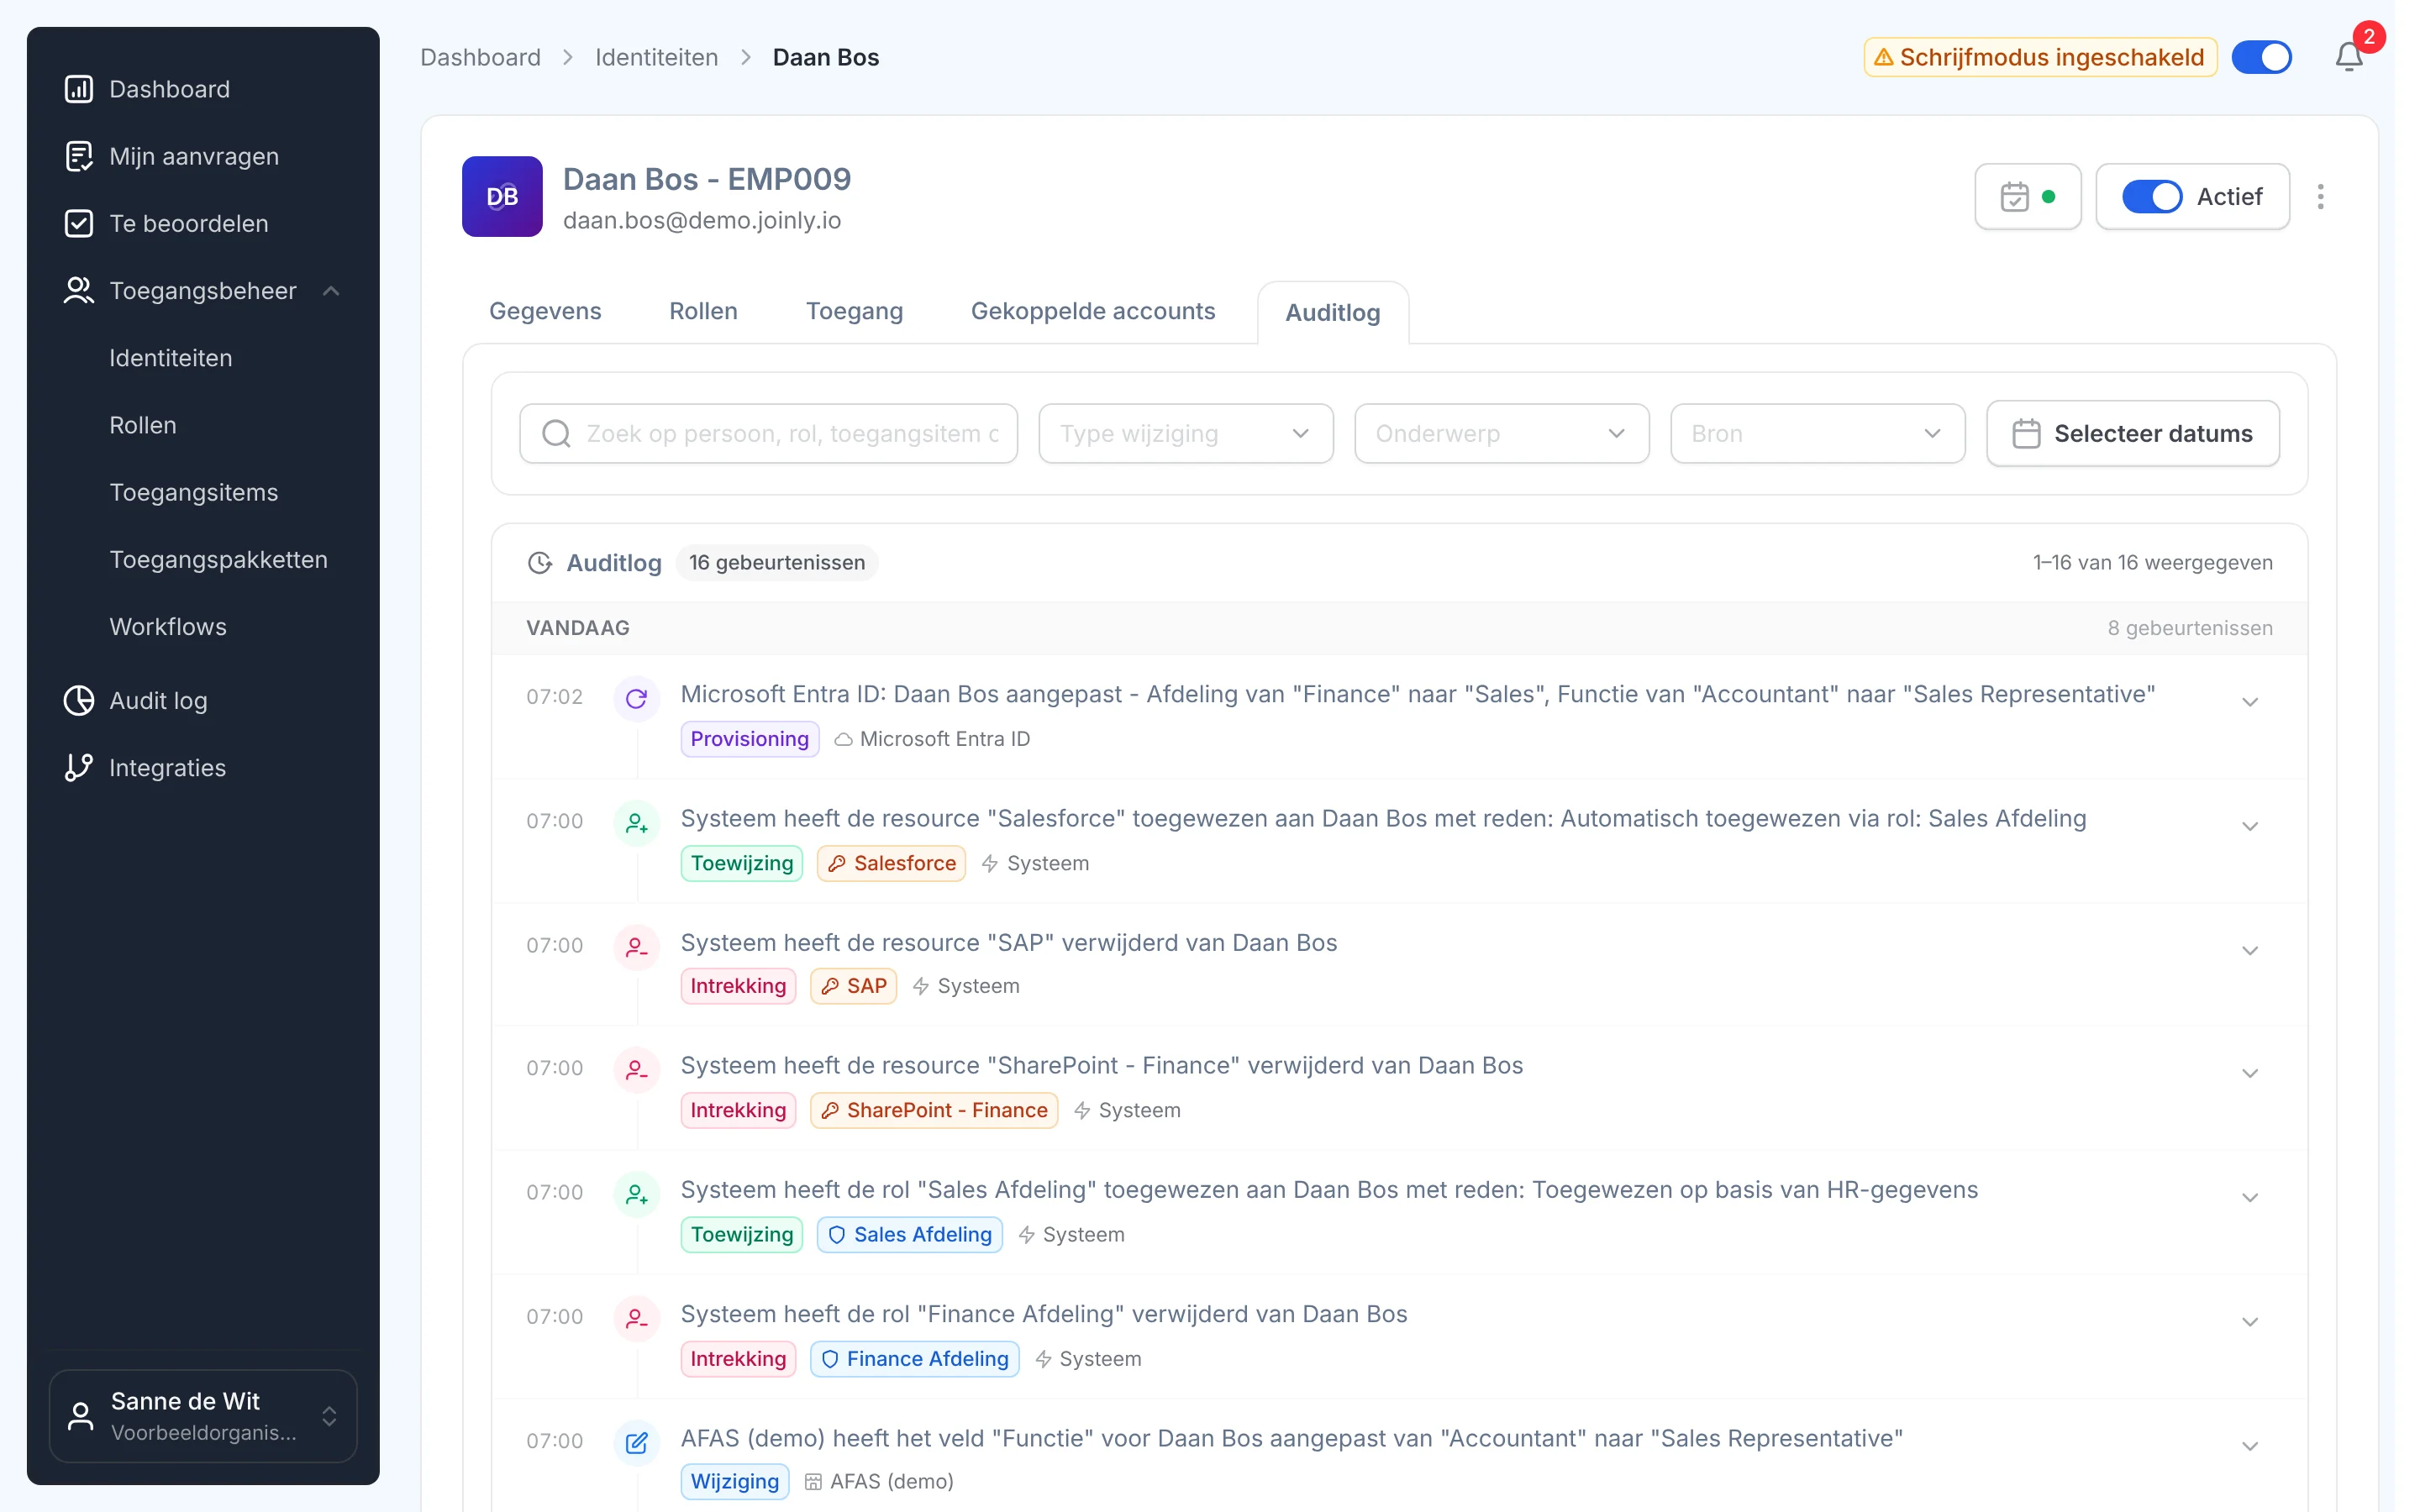
Het hele verhaal van één persoon
Elke identiteit heeft een eigen auditlog, of het nu een medewerker, een externe of een stagiair is. Een interne overstap leest als een verhaal: de functiewijziging uit HR, de rollen en toegang die vervielen en erbij kwamen, en de bijwerking in Microsoft Entra ID.
Rollen, toegangsitems en HR-importen hebben elk hun eigen log.
Stap 3
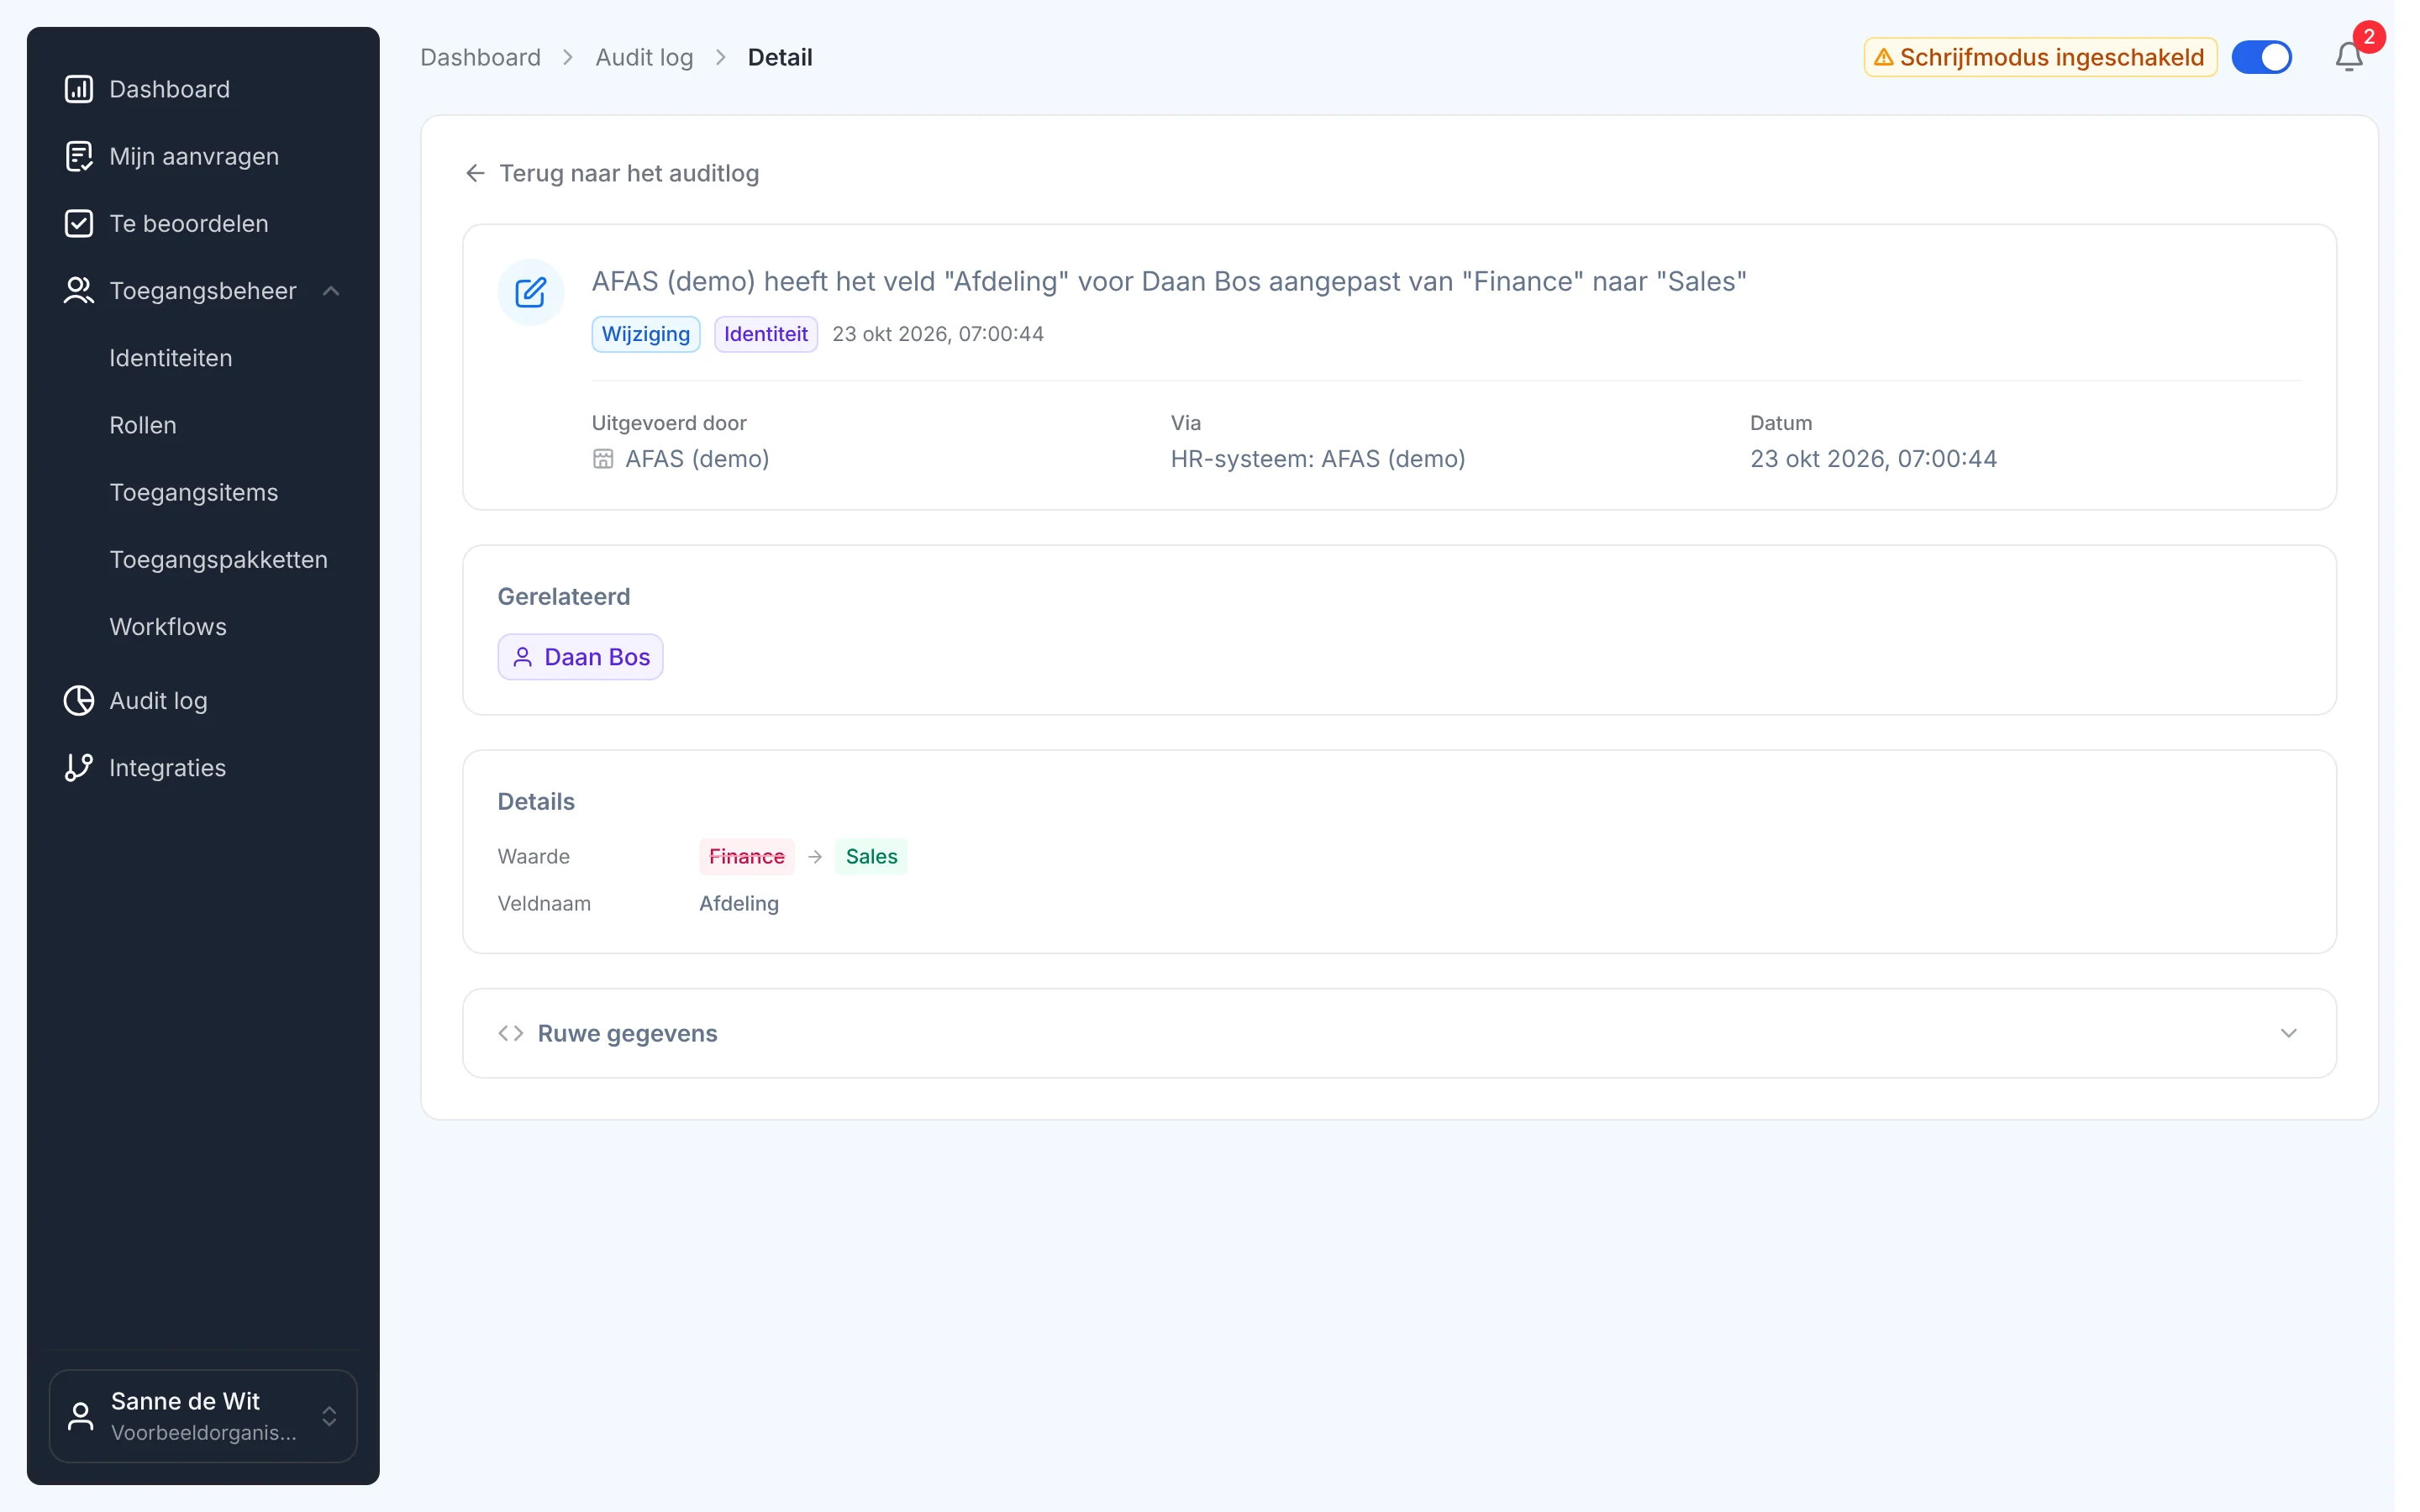
Oud en nieuw, per veld
Elke regel bekijk je in detail: het tijdstip, wie het deed, via welk systeem, de persoon of rol waar het om gaat, en per veld de oude en de nieuwe waarde. Logs worden veilig bewaard en zijn achteraf niet te wijzigen.
Stap 4
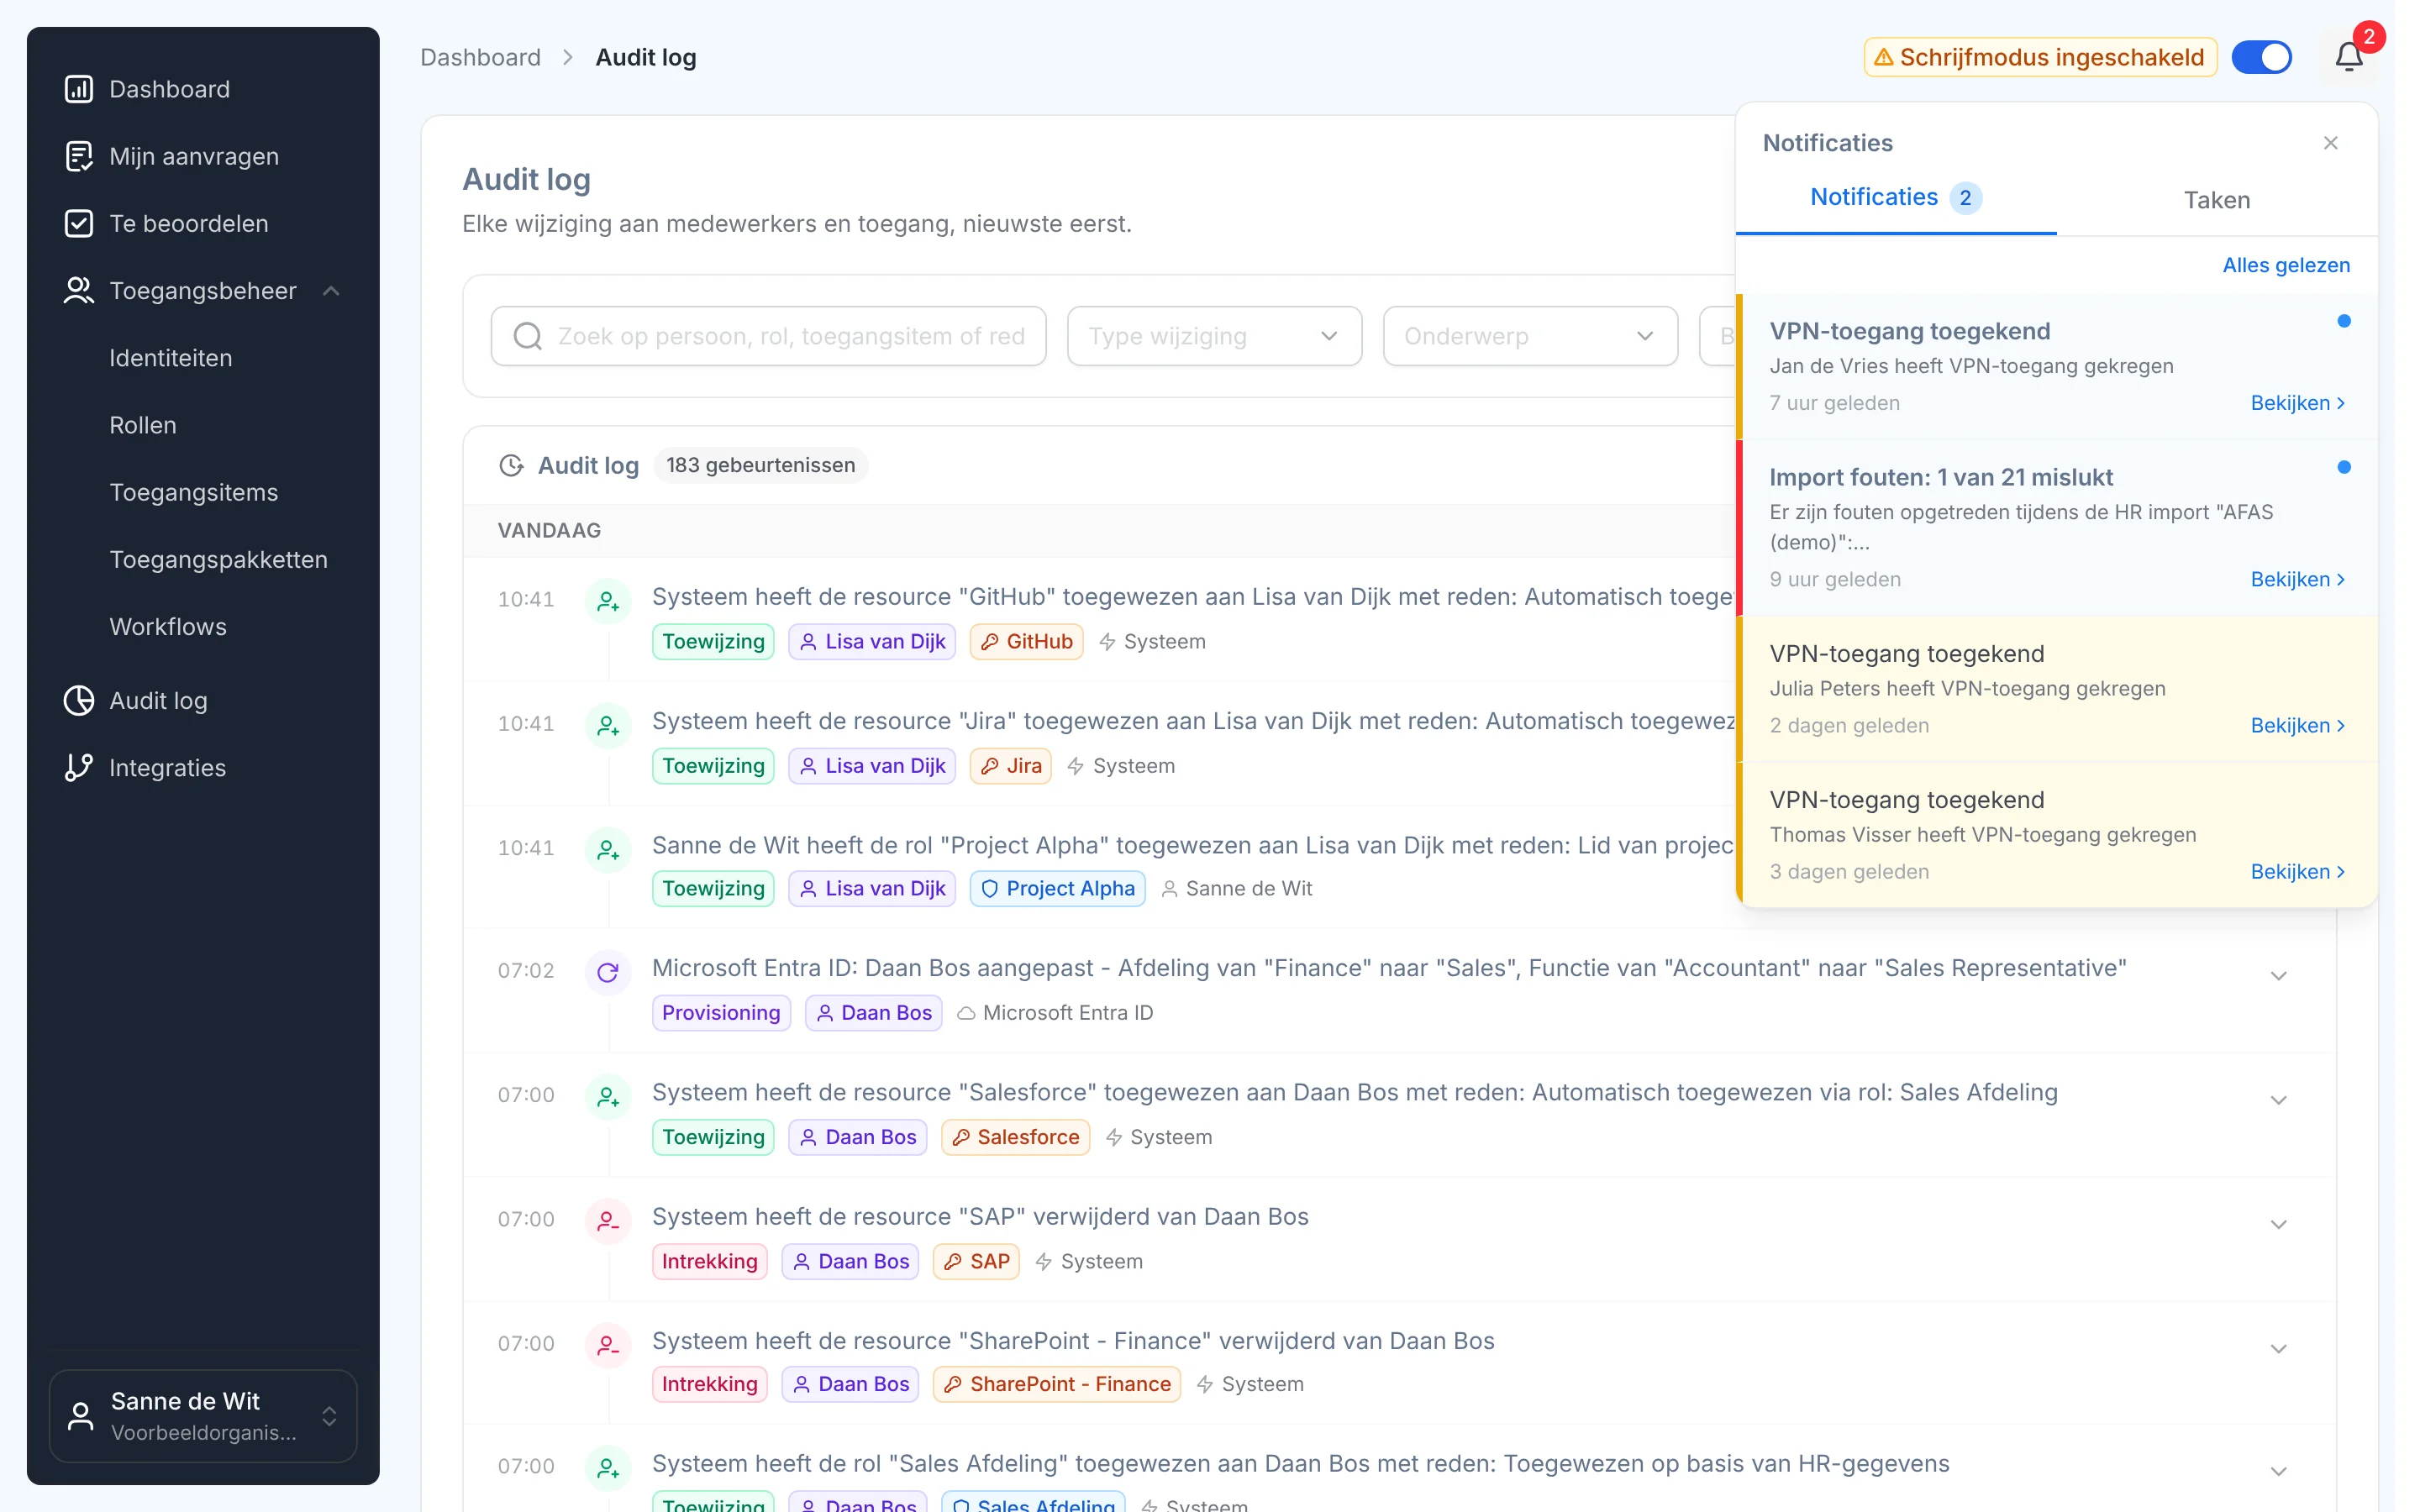
Een seintje als er iets misgaat
Mislukt er een identiteit bij een HR-import, of krijgt iemand toegang die je wilt volgen, dan staat het in je notificaties, met een link naar de details.
Wat het oplevert
Voor de security officer
Een antwoord in minuten
Waarom heeft iemand toegang, sinds wanneer en wie gaf hem? Het staat er, per persoon, met de reden erbij.
Voor de auditor
Bewijs dat er al ligt
Per identiteit, rol en toegangsitem een volledige geschiedenis, uit logs die niet te wijzigen zijn.
Voor IT
Geen uitzoekwerk meer
Geen tickets en mailboxen doorzoeken. Elke stap die Joinly zet, legt hij zelf vast, en HR-mutaties en Entra ID ook.
Vraag maar raak
Veelgestelde vragen over logging
Wat staat er in het auditlog?
Elke wijziging aan identiteiten en toegang, van medewerkers, externen, stagiairs en leerlingen: toewijzingen en intrekkingen van rollen en toegangsitems, provisioning naar Entra ID en Active Directory, en mutaties uit HR. Met tijdstip, uitvoerder, systeem, reden en bij een wijziging de oude en de nieuwe waarde.
Waarop kan ik zoeken en filteren?
Je zoekt op persoon, rol, toegangsitem of reden, en filtert op type wijziging, onderwerp, bron en periode, van vandaag tot dit jaar of een eigen datumbereik.
Heeft elke identiteit een eigen log?
Ja. Medewerker, externe of stagiair: elke identiteit heeft een eigen auditlog op zijn pagina, en rollen, toegangsitems en HR-importen hebben er ook een.
Kan iemand een log achteraf aanpassen?
Nee. Logs worden veilig bewaard en zijn achteraf niet te wijzigen.
Krijg ik een melding bij belangrijke gebeurtenissen?
Ja. Mislukte HR-importen en toegang die je wilt volgen verschijnen in je notificaties, met een link naar de details.
Helpt dit bij NIS2 en ISO 27001?
Ja. Beide vragen dat je kunt aantonen wie wanneer toegang kreeg en verloor, en waarom. Het auditlog is dat bewijs, per identiteit en per wijziging.
Meer van het product
- Lifecycle managementIn, door en uit dienst vanuit HR
- WorkflowsDe juiste stappen bij elke verandering
- Rollen en RBACToegang die de functie volgt
- Role miningRollen uit de toegang die er is
- AutorisatiematrixAltijd actueel, te exporteren
- FunctiescheidingBotsende rechten tegenhouden
- Applicatie-integratiesAccounts in elke applicatie
- SCIM-gatewayEén standaard voor provisioning
- Active DirectoryOn-premise en hybride
Zie het auditlog zelf
In je gratis proefomgeving zie je met demodata hoe elke wijziging in toegang wordt vastgelegd.
Geen creditcard, geen installatie.
Liever eerst een gesprek? Praat met een IAM-specialist