ISO 27001
ISO 27001 en toegangsbeheer: de maatregelen die bij je klanten terugkomen
Bij een ISO 27001-audit komt toegangsbeheer altijd aan bod. De norm vraagt om beleid, en om te laten zien dat dat beleid wordt uitgevoerd. Voor een MSP die het beheer doet, komt die vraag bij jou terecht.
Het korte antwoord
ISO 27001 behandelt toegangsbeheer in bijlage A onder meer in de maatregelen 5.15 (toegangsbeveiliging), 5.16 (identiteitsbeheer), 5.17 (authenticatie-informatie) en 5.18 (toegangsrechten), en in 6.5 over verantwoordelijkheden na beëindiging of wijziging van het dienstverband. Een auditor wil zien dat toegang wordt toegekend volgens afspraak, periodiek wordt beoordeeld en wordt ingetrokken bij vertrek. Joinly voert dat per klant uit vanuit HR en legt elke stap vast in het auditlog.
Welke maatregelen over toegang gaan
In de versie van 2022 staan de maatregelen voor toegang vooral in hoofdstuk 5 van bijlage A. Toegangsbeveiliging gaat over de regels: wie krijgt waar toegang toe. Identiteitsbeheer gaat over de hele levenscyclus van een identiteit. Authenticatie-informatie gaat over hoe inloggegevens worden uitgegeven en beheerd. Toegangsrechten gaat over toekennen, beoordelen en intrekken.
Daarnaast vraagt maatregel 6.5 dat verantwoordelijkheden en toegang worden aangepast als iemand vertrekt of van functie wisselt, en vraagt 8.15 om vast te leggen wat er gebeurt.
Wat een auditor wil zien
Een beleidsdocument is het begin. Daarna wil een auditor bewijs dat het beleid wordt uitgevoerd: dat een nieuwe medewerker de toegang kreeg die bij zijn functie hoort, dat iemand die van functie wisselde zijn oude toegang kwijtraakte, dat een vertrokken medewerker op zijn laatste dag nergens meer bij kon, en dat de toegangsrechten periodiek zijn bekeken.
Zit dat verspreid over tickets en losse scripts, dan is dat bewijs lastig te leveren. Zeker bij meerdere klanten.
Hoe Joinly de uitvoering vastlegt
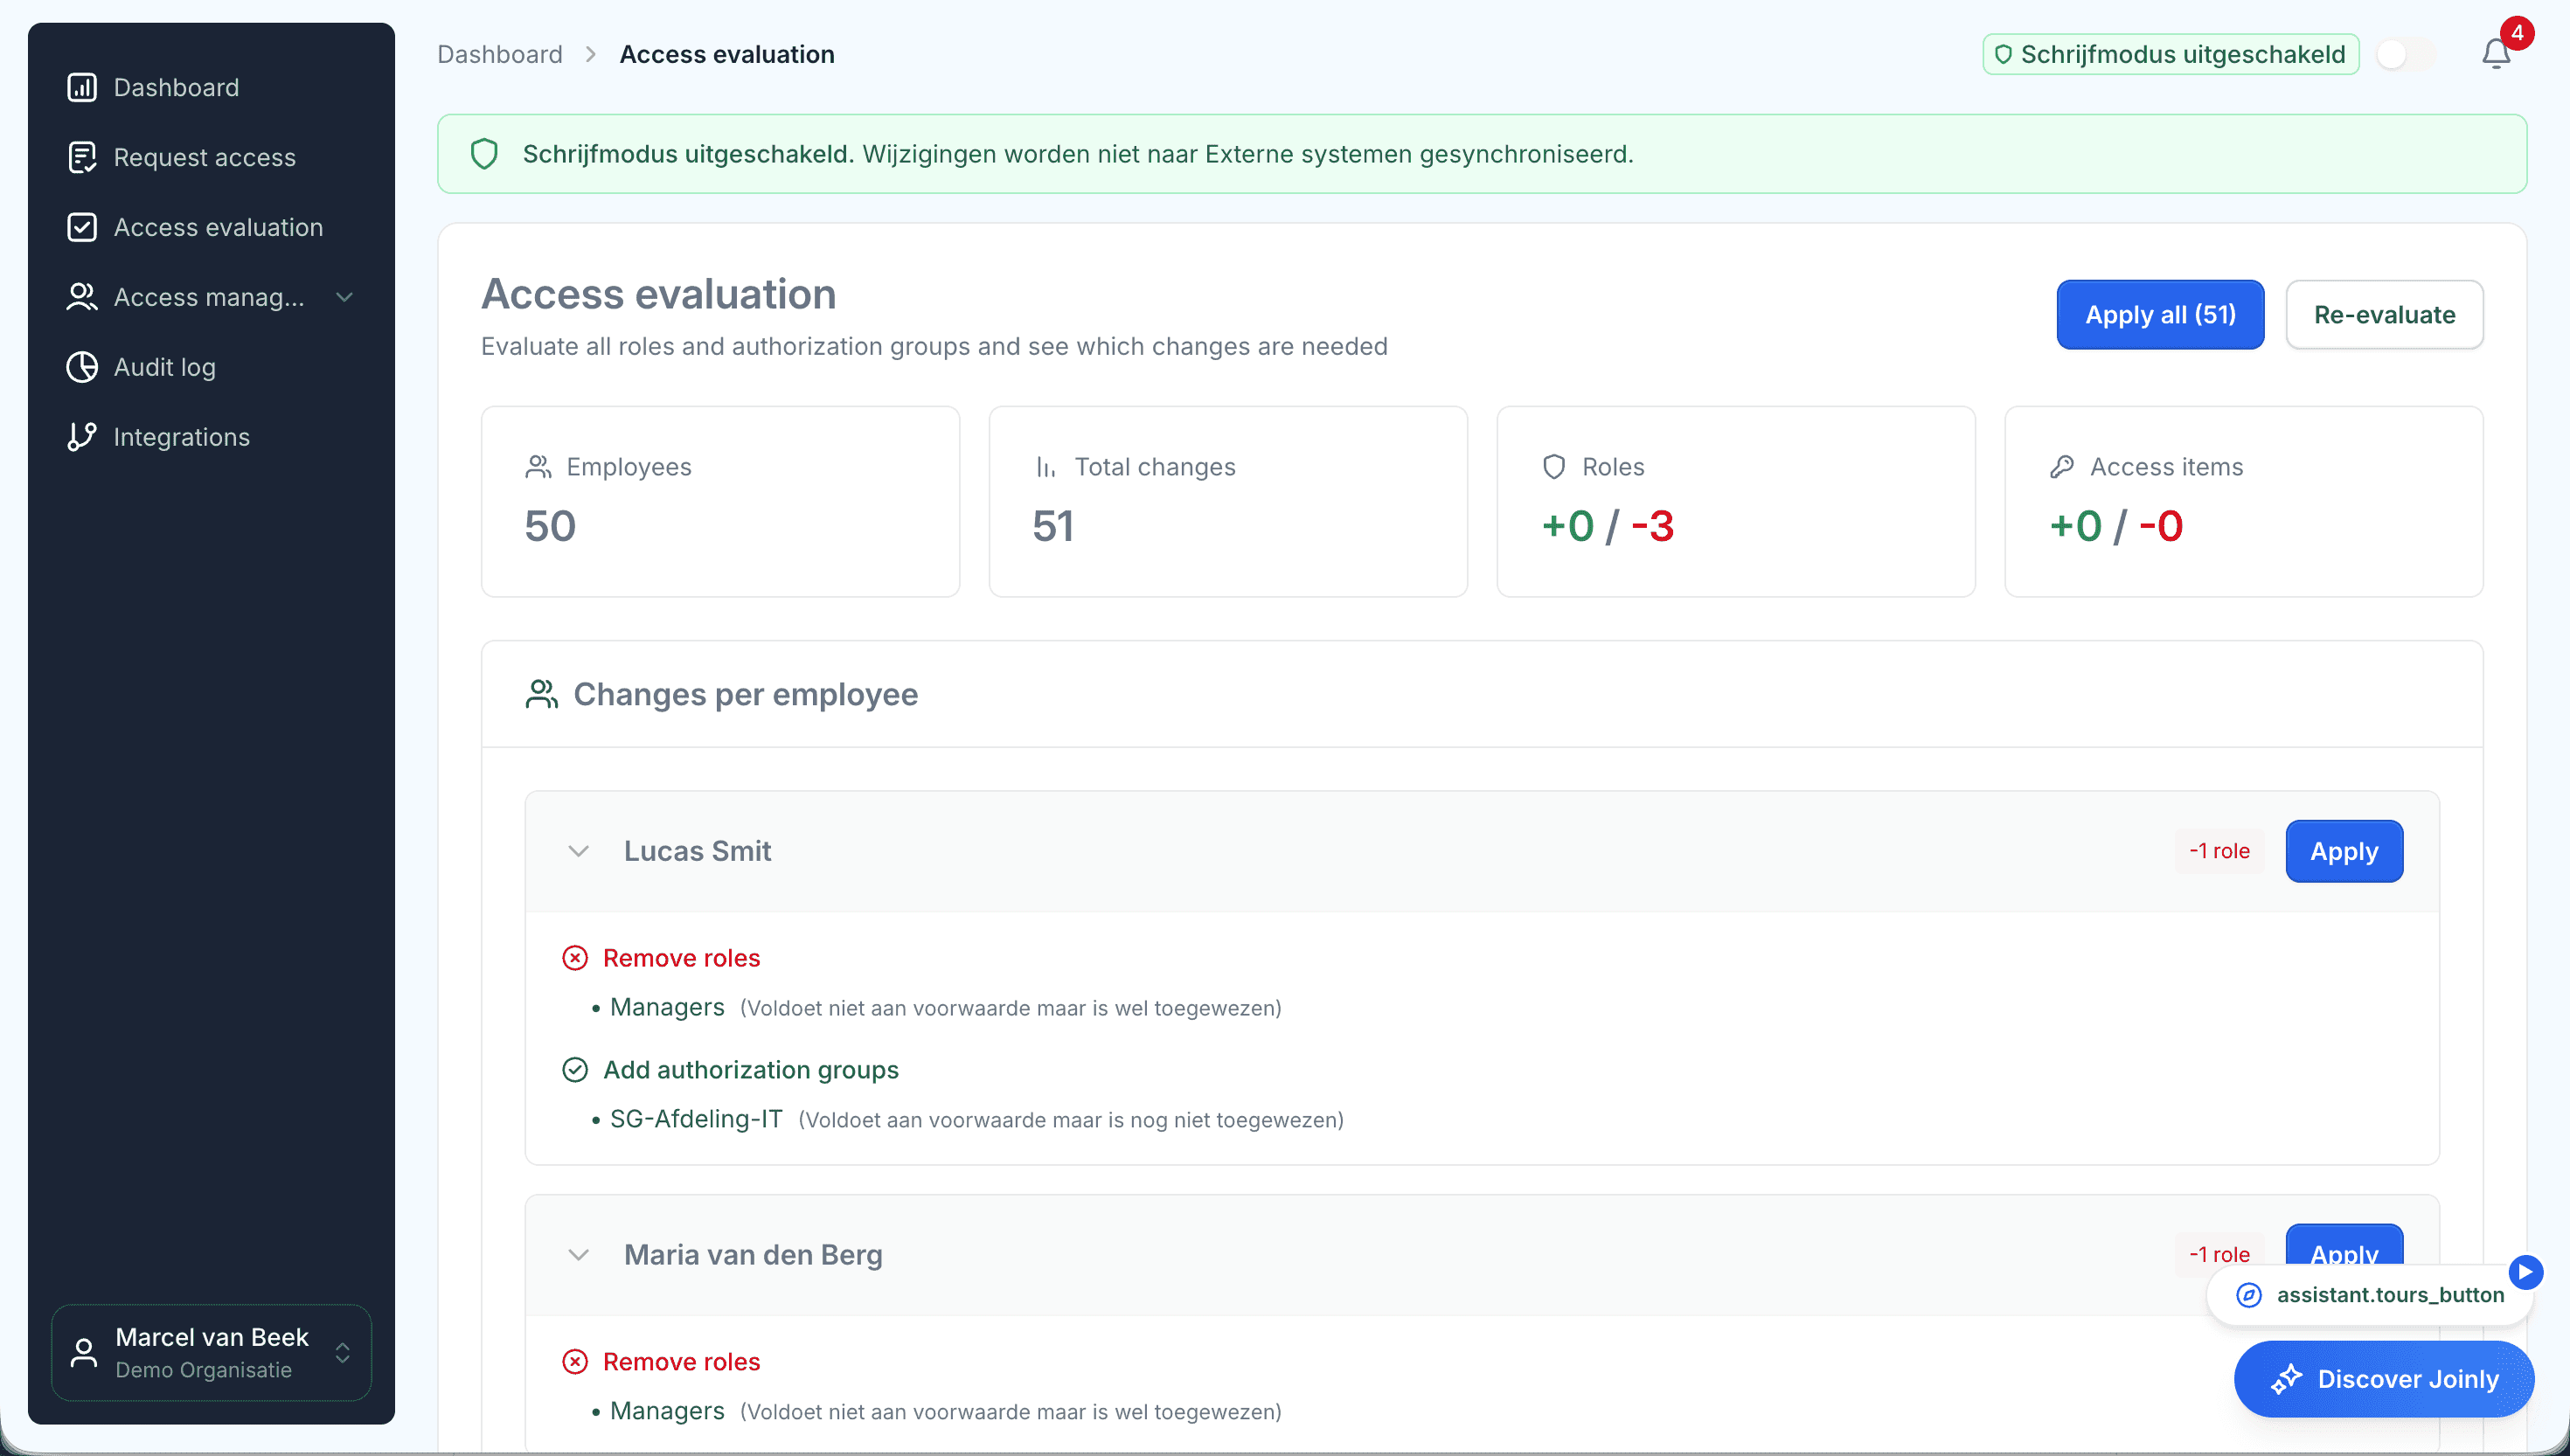
Met Joinly is het HR-systeem van je klant de bron. Rollen op basis van functie, afdeling en locatie bepalen wie wat krijgt. Instroom, doorstroom en uitstroom lopen automatisch, de toegangsevaluatie laat per persoon zien waar de toegang afwijkt van wat bij de functie hoort, en elke wijziging komt in het auditlog van die klant, met wie, wat, wanneer en waarom.
Voor je klanten, en voor jezelf
Joinly is zelf ISO 27001-gecertificeerd, en de gegevens staan in Amsterdam, binnen de EU. Voor je eigen certificering of die van je klant is Joinly daarmee een leverancier die je in je leveranciersbeoordeling kunt verantwoorden. De documenten daarvoor vind je in het trust center.
De maatregelen en wat Joinly doet
De maatregelen uit bijlage A van ISO 27001:2022 die over toegang gaan.
Maatregel
Waar het om gaat
Met Joinly
- 5.15 Toegangsbeveiliging
- Waar het om gaat: Regels voor wie waar toegang toe krijgt
- Met Joinly: Rollen op basis van functie, afdeling en locatie
- 5.16 Identiteitsbeheer
- Waar het om gaat: De hele levenscyclus van een identiteit
- Met Joinly: Instroom, doorstroom en uitstroom vanuit HR
- 5.17 Authenticatie-informatie
- Waar het om gaat: Inloggegevens veilig uitgeven en beheren
- Met Joinly: Een tijdelijke toegangspas voor de eerste keer, MFA opnieuw instellen
- 5.18 Toegangsrechten
- Waar het om gaat: Toekennen, beoordelen en intrekken
- Met Joinly: Toegangsevaluatie, intrekken bij vertrek
- 6.5 Na beëindiging of wijziging dienstverband
- Waar het om gaat: Toegang aanpassen bij vertrek en functiewijziging
- Met Joinly: Automatisch op basis van HR
- 8.15 Logging
- Waar het om gaat: Vastleggen wat er gebeurt
- Met Joinly: Auditlog met bron en reden
ISO 27001
Veelgestelde vragen
Welke ISO 27001-maatregelen gaan over toegangsbeheer?
In ISO 27001:2022 vooral 5.15 (toegangsbeveiliging), 5.16 (identiteitsbeheer), 5.17 (authenticatie-informatie) en 5.18 (toegangsrechten), met daarnaast 6.5 over vertrek en functiewijziging en 8.15 over logging.
Maakt Joinly een organisatie ISO 27001-gecertificeerd?
Nee. Certificering gaat over het hele managementsysteem. Joinly helpt bij de uitvoering en het bewijs van de maatregelen rond toegang.
Wat wil een auditor zien bij toegangsbeheer?
Beleid, en bewijs dat het wordt uitgevoerd: toegang volgens afspraak bij indiensttreding, aangepast bij functiewijziging, ingetrokken bij vertrek en periodiek beoordeeld.
Is Joinly zelf ISO 27001-gecertificeerd?
Ja. De gegevens staan in Amsterdam, binnen de EU. Het certificaat en de andere documenten vind je via het trust center.
Helpt dit ook bij NEN 7510 en de BIO?
NEN 7510 en de BIO zijn gebaseerd op ISO 27001 en ISO 27002, dus de maatregelen rond toegang komen daarin op vergelijkbare wijze terug.
Verder lezen
- Joinly voor MSP'sVoor een MSP is elke in- en uitdienst bij een klant een ticket, een checklist en werk dat je lastig doorberekent. Joinly neemt die wijzigingen over uit het HR-systeem van je klant en regelt accounts, groepen, licenties en toegang automatisch. Voor al je klanten, vanuit één inlog, en elke klant in een eigen omgeving.
- NIS2 voor MSP'sMet de Cyberbeveiligingswet komt NIS2 op twee manieren bij een MSP binnen: als eigen verplichting, en via de vragenlijsten van je klanten. Toegangsbeheer staat in allebei. Zo lever je het antwoord per klant, zonder het elke keer opnieuw bij elkaar te zoeken.
- Toegangsreview per klantDe klassieke toegangsreview is een export die langs managers gaat die de groepsnamen niet kennen. Wat terugkomt is een rij vinkjes. Met Joinly beoordeel je per klant wat er echt is ingesteld, naast wat er bedoeld was, en zie je bij elke afwijking waar hij vandaan komt.
- Autorisatiematrix per klantBijna elke organisatie heeft ergens een autorisatiematrix: een spreadsheet met functies in de rijen en systemen in de kolommen. En bijna overal loopt die achter op wat er echt is ingesteld. Met Joinly wordt de matrix de plek waar toegang vandaan komt, en loopt hij dus nooit meer achter.
Accountbeheer voor je klanten als vaste dienst?
In een kennismaking lopen we door hoe Joinly bij jouw klanten zou werken: welke HR-systemen, welke omgevingen en waar je wilt beginnen. De afspraken die bij een partnerschap horen maken we in hetzelfde gesprek.
Plan een kennismaking