Sector-oplossing · Gemeenten & lokale overheid
IAM bij de overheid
Bij de overheid verwerk je dagelijks gevoelige gegevens van burgers, verspreid over veel afdelingen, ketenpartners en ingehuurde krachten. Joinly koppelt je personeelssysteem aan Microsoft Entra ID of Google Workspace, zodat accounts en toegang voor medewerkers automatisch, veilig en aantoonbaar geregeld zijn. Klaar voor de Baseline Informatiebeveiliging Overheid en de Cyberbeveiligingswet.
Doe de IAM quick-scan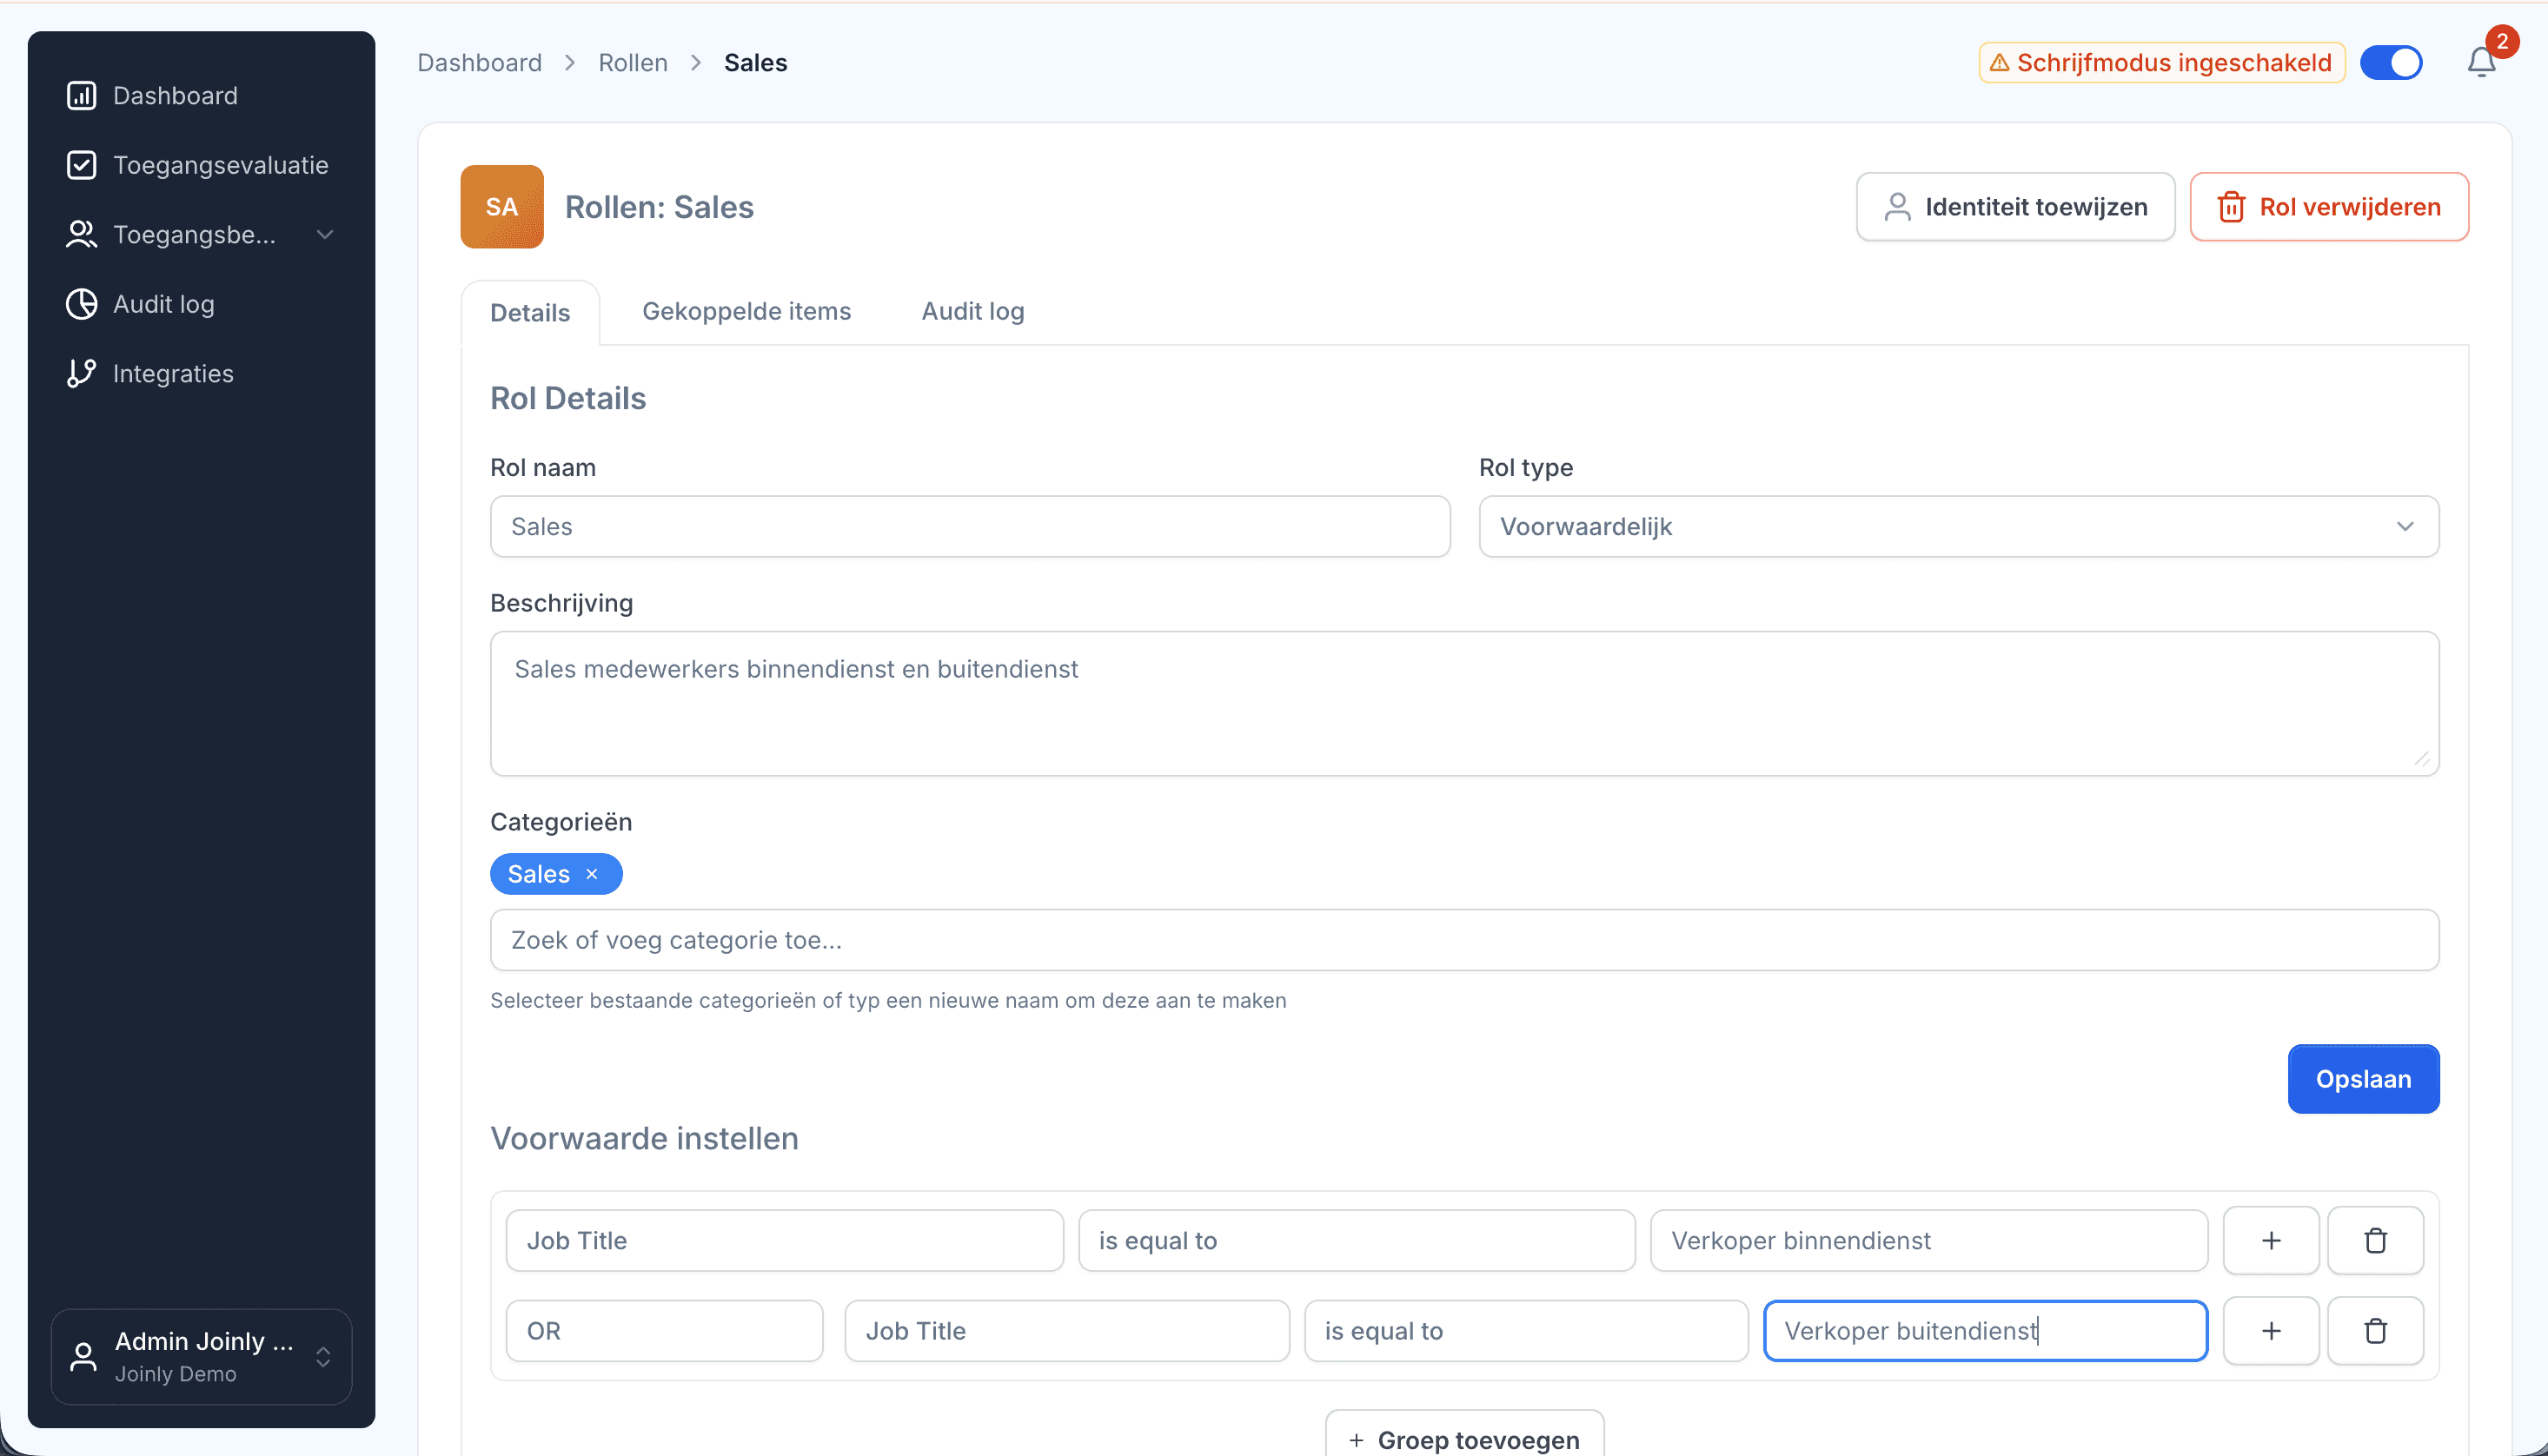


Voor wie is dit bedoeld?
Joinly werkt voor elke overheidsorganisatie die het accountbeheer van medewerkers centraal en veilig wil regelen, met behoud van autonomie per afdeling of organisatieonderdeel.
Gemeenten
Gemeentelijke organisaties met veel afdelingen, een groot applicatielandschap en doorlopende instroom en uitstroom van vaste en ingehuurde medewerkers, die zich jaarlijks via ENSIA verantwoorden en onder de Baseline Informatiebeveiliging Overheid vallen.
Provincies en waterschappen
Decentrale overheden die net als gemeenten onder de Baseline Informatiebeveiliging Overheid vallen en die door de Cyberbeveiligingswet automatisch als essentiële entiteit worden aangewezen.
Gemeenschappelijke regelingen
Samenwerkingsverbanden zoals omgevingsdiensten, veiligheidsregio's en GGD'en, met gemengde teams uit meerdere moederorganisaties en dus extra uitdagingen rond toegangsbeheer.
Uitvoeringsorganisaties en SW-bedrijven
Verbonden partijen en uitvoeringsorganisaties van gemeenten, met veel wisselende medewerkers en eigen applicaties die toch aansluiten op de centrale werkomgeving.
Wat is IAM bij de overheid?
Steeds meer overheidsorganisaties lopen tegen hetzelfde aan: je moet digitaal veilig werken en dat ook kunnen aantonen, maar niemand weet precies of het goed genoeg is.
Identity en Access Management (IAM) is het geheel aan processen dat regelt wie toegang heeft tot welke systemen, en waarom. Bij de overheid is dat lastig, omdat medewerkers verspreid over veel afdelingen en ketenpartners werken, omdat er veel met inhuur wordt gewerkt, en omdat de instroom en uitstroom continu doorgaan.
Goed geregelde IAM betekent dat het aanmaken, wijzigen en intrekken van accounts automatisch en controleerbaar verloopt.
Waarom IAM essentieel is voor de overheid
De overheid draait op vertrouwen en op zorgvuldigheid met gegevens van burgers. IAM staat daarbij centraal.

Sterke toegangsbeveiliging
Met slimme toegangsregels en sterke authenticatie voorkom je dat onbevoegden bij gevoelige systemen en persoonsgegevens van burgers komen.

Toegang volgens least privilege
Medewerkers krijgen alleen de rechten die ze echt nodig hebben voor hun functie en afdeling.

Geautomatiseerd lifecyclebeheer
Accounts ontstaan, bewegen mee en gaan uit bij elke personeelswijziging, ook bij inhuur en medewerkers die voor meerdere onderdelen werken, zonder handwerk.

Aantoonbaar in control
Logging en rapportage laten zien wie wanneer toegang had en waarom, onmisbaar voor de verantwoording via ENSIA en voor het toezicht onder de Cyberbeveiligingswet.
Klaar voor alle kaders en regelgeving
IAM is een vast onderdeel van de overheidskaders
Digitale veiligheid is bij de overheid geen vrijblijvende keuze. In de kaders voor de sector is toegangsbeheer een vast onderdeel, en goed geregelde IAM is precies wat ervoor nodig is.
Baseline Informatiebeveiliging Overheid (BIO)
De Baseline Informatiebeveiliging Overheid is het verplichte normenkader voor het Rijk, gemeenten, provincies en waterschappen. De opvolger, de BIO2, sluit aan op de internationale normen voor informatiebeveiliging (NEN-EN-ISO/IEC 27001:2023 en 27002:2022) en werkt risicogericht. Voor gemeenten blijft de BIO 1.04 formeel gelden als verplichte zelfregulering totdat de Cyberbeveiligingswet in werking treedt. Toegangsbeheer, met rolgebaseerde toegang, least privilege en logging, is in deze baseline een kernonderdeel.
Cyberbeveiligingswet (NIS2)
De Cyberbeveiligingswet is de Nederlandse uitwerking van de Europese richtlijn NIS2. De Tweede Kamer heeft de wet op 15 april 2026 aangenomen; inwerkingtreding wordt verwacht rond 1 juli 2026, onder voorbehoud van behandeling in de Eerste Kamer. Gemeenten, provincies, waterschappen en de meeste gemeenschappelijke regelingen worden automatisch aangewezen als essentiële entiteit, ongeacht hun omvang. Daarbij hoort proactief toezicht: de naleving wordt actief gecontroleerd, ook zonder incident. Met geautomatiseerde provisioning, least privilege, logging en aantoonbare rapportage dekt Joinly de eisen voor toegangsbeheer van medewerkers uit deze kaders af.
Met geautomatiseerde provisioning, least privilege, logging en aantoonbare rapportage dekt Joinly de normen voor toegangsbeheer uit deze kaders af.
Hoe Joinly helpt
Joinly werkt als controlelaag en automatiseringslaag boven Microsoft Entra ID of Google Workspace, gevoed door je personeelssysteem.


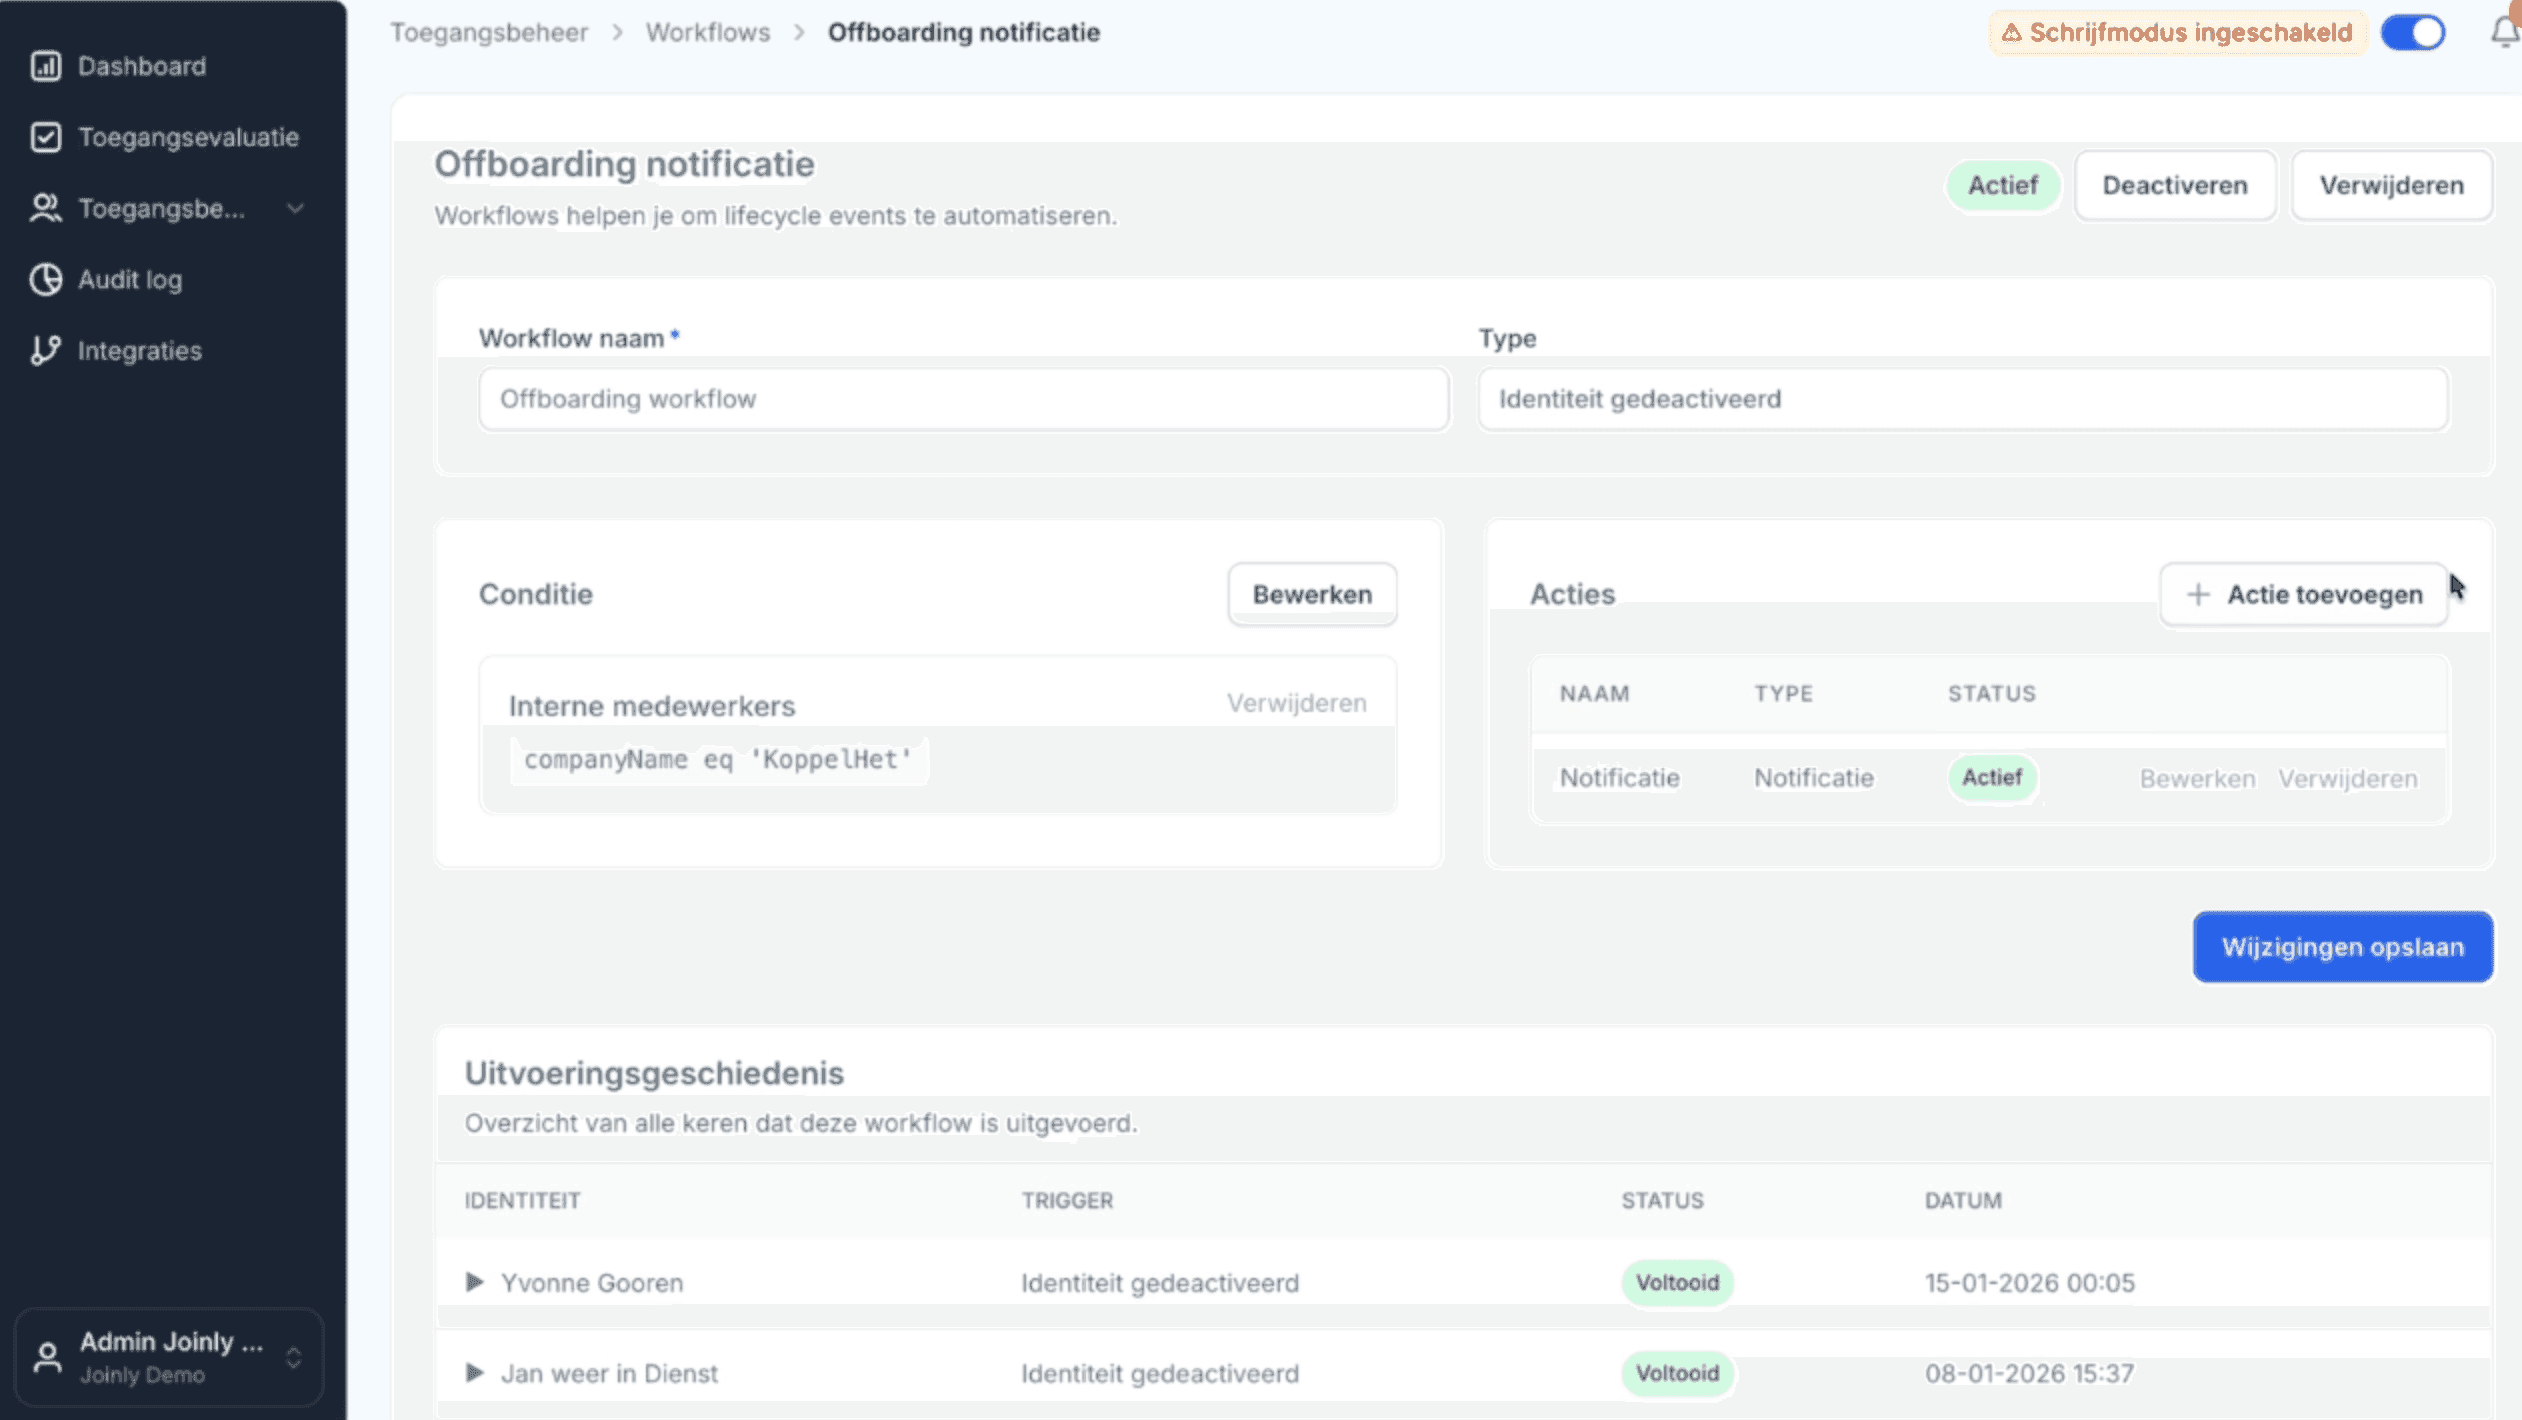
HR-gestuurde provisioning
Wij koppelen je personeelssysteem aan de werkomgeving, zodat:
- accounts automatisch ontstaan bij indiensttreding
- toegang direct wordt geblokkeerd bij vertrek
- een functiewijziging automatisch leidt tot de juiste toegang
Rol- en toegangsgovernance
Rollen gekoppeld aan functie en aan afdeling of organisatieonderdeel:
- behandelaar, beleidsmedewerker, baliemedewerker en teamleider elk het juiste profiel
- transparante vertaling van rol naar rechten
Logging & Compliance reporting
wij verzamelen en structureren logboeken van provisioning, audittrails en uitzonderingsrapporten
- toegang en wijzigingen zijn inzichtelijk voor audits en incidentrespons
- compliance met het normenkader is aantoonbaar
SCIM & applicatie integraties
Gebruikers automatisch gekoppeld aan applicaties voor dienstverlening en bedrijfsvoering:
- geen silo's buiten de centrale werkomgeving
- volledige controle over toegang
Waar overheden vaak vastlopen
 Handmatige accountaanmaak en offboarding, per afdeling net even anders gedaan.
- Geen centrale rolstructuur (RBAC); versnipperd beheer waardoor de organisatie het overzicht mist.
- Beperkte mogelijkheden om toegang te loggen en te verantwoorden.
- Losse applicaties zonder koppeling met HR of het autorisatieproces.
Wat je bereikt met goed geregelde IAM
Maak je overheidsorganisatie klaar voor veilige toegang, minder beheerlast en soepele audits.
Klaar voor de baseline en de wet:
je IAM is ingericht op de eisen uit de BIO en de Cyberbeveiligingswet, waardoor de ENSIA-verantwoording en audits minder tijd en minder herstelwerk kosten.
Minder beheerlast:
beheerders en de afdeling informatievoorziening besparen tijd doordat instroom, wijzigingen en uitstroom automatisch worden verwerkt.
Automatisch lifecyclebeheer:
Indiensttreding, functiewijzigingen en vertrek worden automatisch verwerkt in de werkomgeving en gekoppelde applicaties, zonder handmatige acties.
Veilig en zonder achtergebleven accounts:
geen vergeten accounts van vertrokken of uitgestroomde medewerkers; toegang volgt altijd de werkelijkheid in de organisatie.
IAM scan voor de overheid
In 30 minuten laten we zien hoe veilig jullie accountbeheer nu is, en wat de snelste winst is.
Plan een gratis IAM scan met onze experts
Vraag maar raak
Veelgestelde vragen
Kom je er niet uit met de veelgestelde vragen? Stuur ons gerust een berichtje.
Veelgestelde vragen
Nee. Joinly richt zich op het accountbeheer van medewerkers, vanuit je personeelssysteem. Accounts en identiteiten van burgers in de dienstverlening vallen daarbuiten en blijven in je eigen keten.
Joinly koppelt met de gangbare personeelssystemen die bij overheden in gebruik zijn en vertaalt die gegevens naar de werkomgeving. Vraag naar de actuele lijst met koppelingen.
Ja. Joinly werkt als laag boven beide werkomgevingen.
Ja. De BIO stelt eisen aan toegangsbeheer, zoals rolgebaseerde toegang, least privilege en logging. Joinly automatiseert die processen voor medewerkers en maakt ze aantoonbaar.
Gemeenten, provincies en waterschappen worden automatisch aangewezen als essentiële entiteit. Aantoonbaar toegangsbeheer met logging sluit aan op de zorgplicht en het proactieve toezicht onder die wet.
Ja. Doordat provisioning, wijzigingen en intrekkingen worden gelogd, is toegangsbeheer eenvoudiger te verantwoorden in de jaarlijkse zelfevaluatie.
Ja. Het beheer is centraal en aantoonbaar, terwijl afdelingen en onderdelen hun eigen rollen en inrichting houden.
Joinly verwerkt personeelsgegevens uitsluitend om toegang te regelen, met logging en least privilege als uitgangspunt.
Zodra de uitdienstdatum in het personeelssysteem staat, wordt het account op dat moment automatisch geblokkeerd of ingetrokken en worden de gekoppelde rechten verwijderd, met vastlegging in een logboek.
Begin met de IAM quick-scan of plan een demo. Dan zie je waar de grootste winst zit.
Kennisartikelen
Hoe richt ik rolgebaseerde toegang (RBAC) en least privilege in bij een gemeente?
Begin bij de functies in je personeelssysteem en vertaal die naar rollen, niet naar losse rechten per persoon. Koppel aan elke rol precies de toegang die de functie nodig heeft, het principe van least privilege. Beheer die rollen centraal en laat een orchestratielaag ze automatisch toekennen en intrekken. Zo blijft toegang voorspelbaar, beperkt en aantoonbaar.
Mike Fraanje · 4 min leestijd
Wat betekent de Cyberbeveiligingswet (NIS2) voor het toegangsbeheer van gemeenten, provincies en waterschappen?
Gemeenten, provincies en waterschappen worden onder de Cyberbeveiligingswet automatisch aangewezen als essentiële entiteit, ongeacht hun omvang, en vallen daarmee onder proactief toezicht. Toegangsbeheer is een vast onderdeel van de zorgplicht: toegang moet beperkt, rolgebaseerd en aantoonbaar zijn. Geautomatiseerd accountbeheer met logging is de praktische manier om daaraan te voldoen.
Mike Fraanje · 4 min leestijd
Hoe trek ik bij uitdiensttreding automatisch alle toegang van een medewerker in?
Koppel het personeelssysteem aan een orchestratielaag boven Microsoft Entra ID of Google Workspace. Zodra de uitdienstdatum in het personeelssysteem staat, trekt die laag op dat moment automatisch het account en alle gekoppelde rechten in, of schort ze op. Zo voorkom je actieve accounts van vertrokken medewerkers en leg je elke wijziging vast in een logboek.
Marcel van Beek · 4 min leestijd
Wat vraagt de Baseline Informatiebeveiliging Overheid op het gebied van toegangsbeheer voor medewerkers?
De Baseline Informatiebeveiliging Overheid vraagt dat toegang voor medewerkers gecontroleerd wordt verleend, beperkt blijft tot wat nodig is voor de functie, periodiek wordt beoordeeld en bij vertrek direct wordt ingetrokken. Kort gezegd: rolgebaseerde toegang, least privilege, logging en een sluitende levenscyclus van accounts. Door het personeelssysteem te koppelen aan de werkomgeving automatiseer je precies die eisen.
Marcel van Beek · 3 min leestijd