NIS2 en de Cyberbeveiligingswet
Toegangsbeheer dat je aan de toezichthouder kunt laten zien
NIS2 vraagt in artikel 21 om toegangsbeleid, personeelsbeveiliging, beheer van assets en MFA, en het bestuur is ervoor verantwoordelijk. Joinly regelt het toegangsbeheer vanuit HR en legt elke toekenning en intrekking vast, zodat het bewijs er ligt als een auditor erom vraagt.
Geen creditcard, geen installatie. Praat met een IAM-specialist
- ISO 27001-gecertificeerd
- Gecertificeerd door AFAS
- Data in Amsterdam
“Dat regelt IT wel”
Onder de Cyberbeveiligingswet is dat geen houdbare positie meer. Het bestuur keurt de maatregelen goed, ziet toe op de uitvoering en kan persoonlijk aansprakelijk worden gesteld als de zorgplicht aantoonbaar wordt verwaarloosd.
En de wet werkt door in de keten. Ook als je organisatie zelf niet onder de wet valt, stellen klanten die er wel onder vallen eisen aan je toegangsbeheer, het tijdig afsluiten van accounts en de logging.
Artikel 21
Wat NIS2 vraagt van je toegangsbeheer
Artikel 21 lid 2 noemt de maatregelen die je moet nemen. Voor toegangsbeheer gaat het om twee onderdelen: onder i en onder j.
- 1Toegangsbeleid (onder i)Vastgelegd wie op welke grond toegang krijgt, en een proces dat dat beleid uitvoert.
- 2Personeelsbeveiliging (onder i)Toegang die meebeweegt met indiensttreding, functiewijziging en vertrek.
- 3Beheer van assets (onder i)Grip op alle accounts en rechten, ook op accounts die niet bij een medewerker uit HR horen.
- 4Multifactorauthenticatie (onder j)Inloggen met meer dan alleen een wachtwoord.
Zo werkt het
Zo vult Joinly elke eis in
Stap 1
Toegang volgt HR
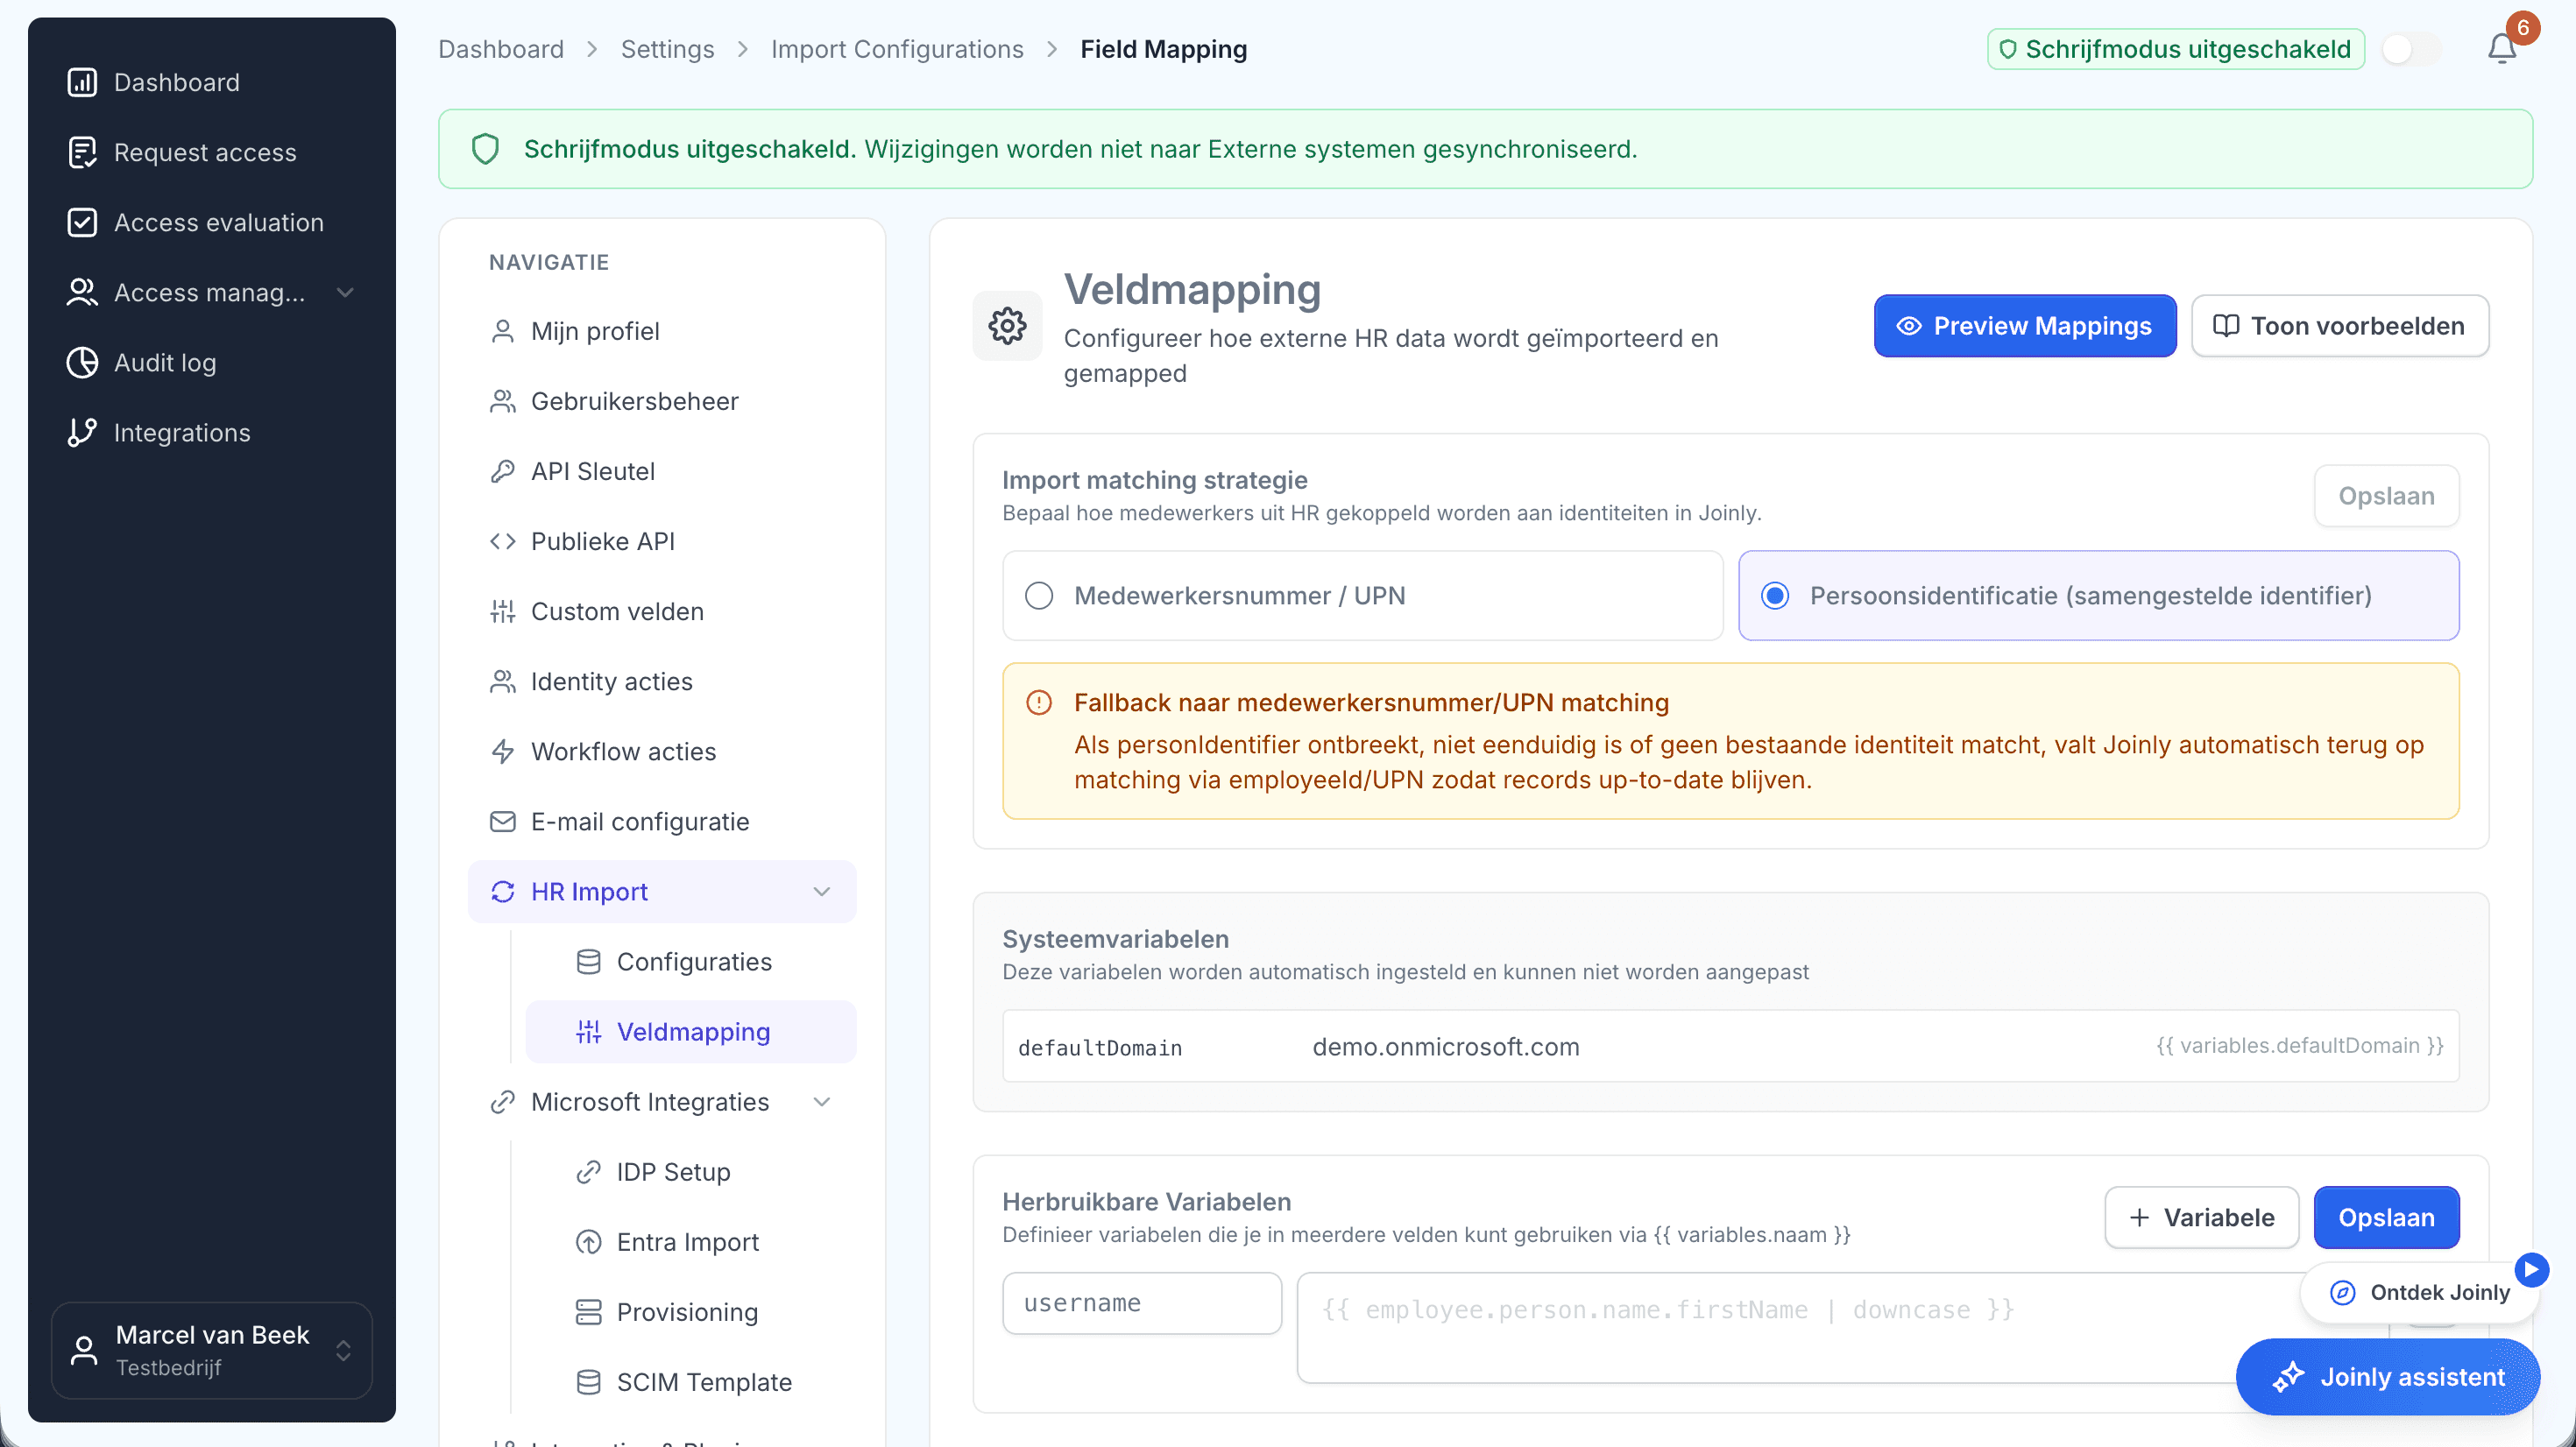
De HR-koppeling stuurt het aanmaken, wijzigen en uitschakelen van accounts in Entra ID en Active Directory. Bij uitdienst vervalt de toegang automatisch op de einddatum uit HR.
Personeelsbeveiliging, artikel 21 lid 2 onder i
Stap 2
Least privilege via rollen
Rollen op afdeling en functie bepalen wie welke toegang krijgt. Wie van functie wisselt, krijgt wat bij de nieuwe functie hoort en verliest wat niet meer past.
Toegangsbeleid, artikel 21 lid 2 onder i
Stap 3
Aanvragen en goedkeuren, ook tijdelijk
Medewerkers vragen via selfservice toegangspakketten aan. Elk item gaat langs het vier-ogenprincipe, en niemand keurt zijn eigen aanvraag goed. Tijdelijke toegang krijgt een begin- en einddatum en een verplichte reden, en verloopt vanzelf.
Toegangsbeleid, artikel 21 lid 2 onder i
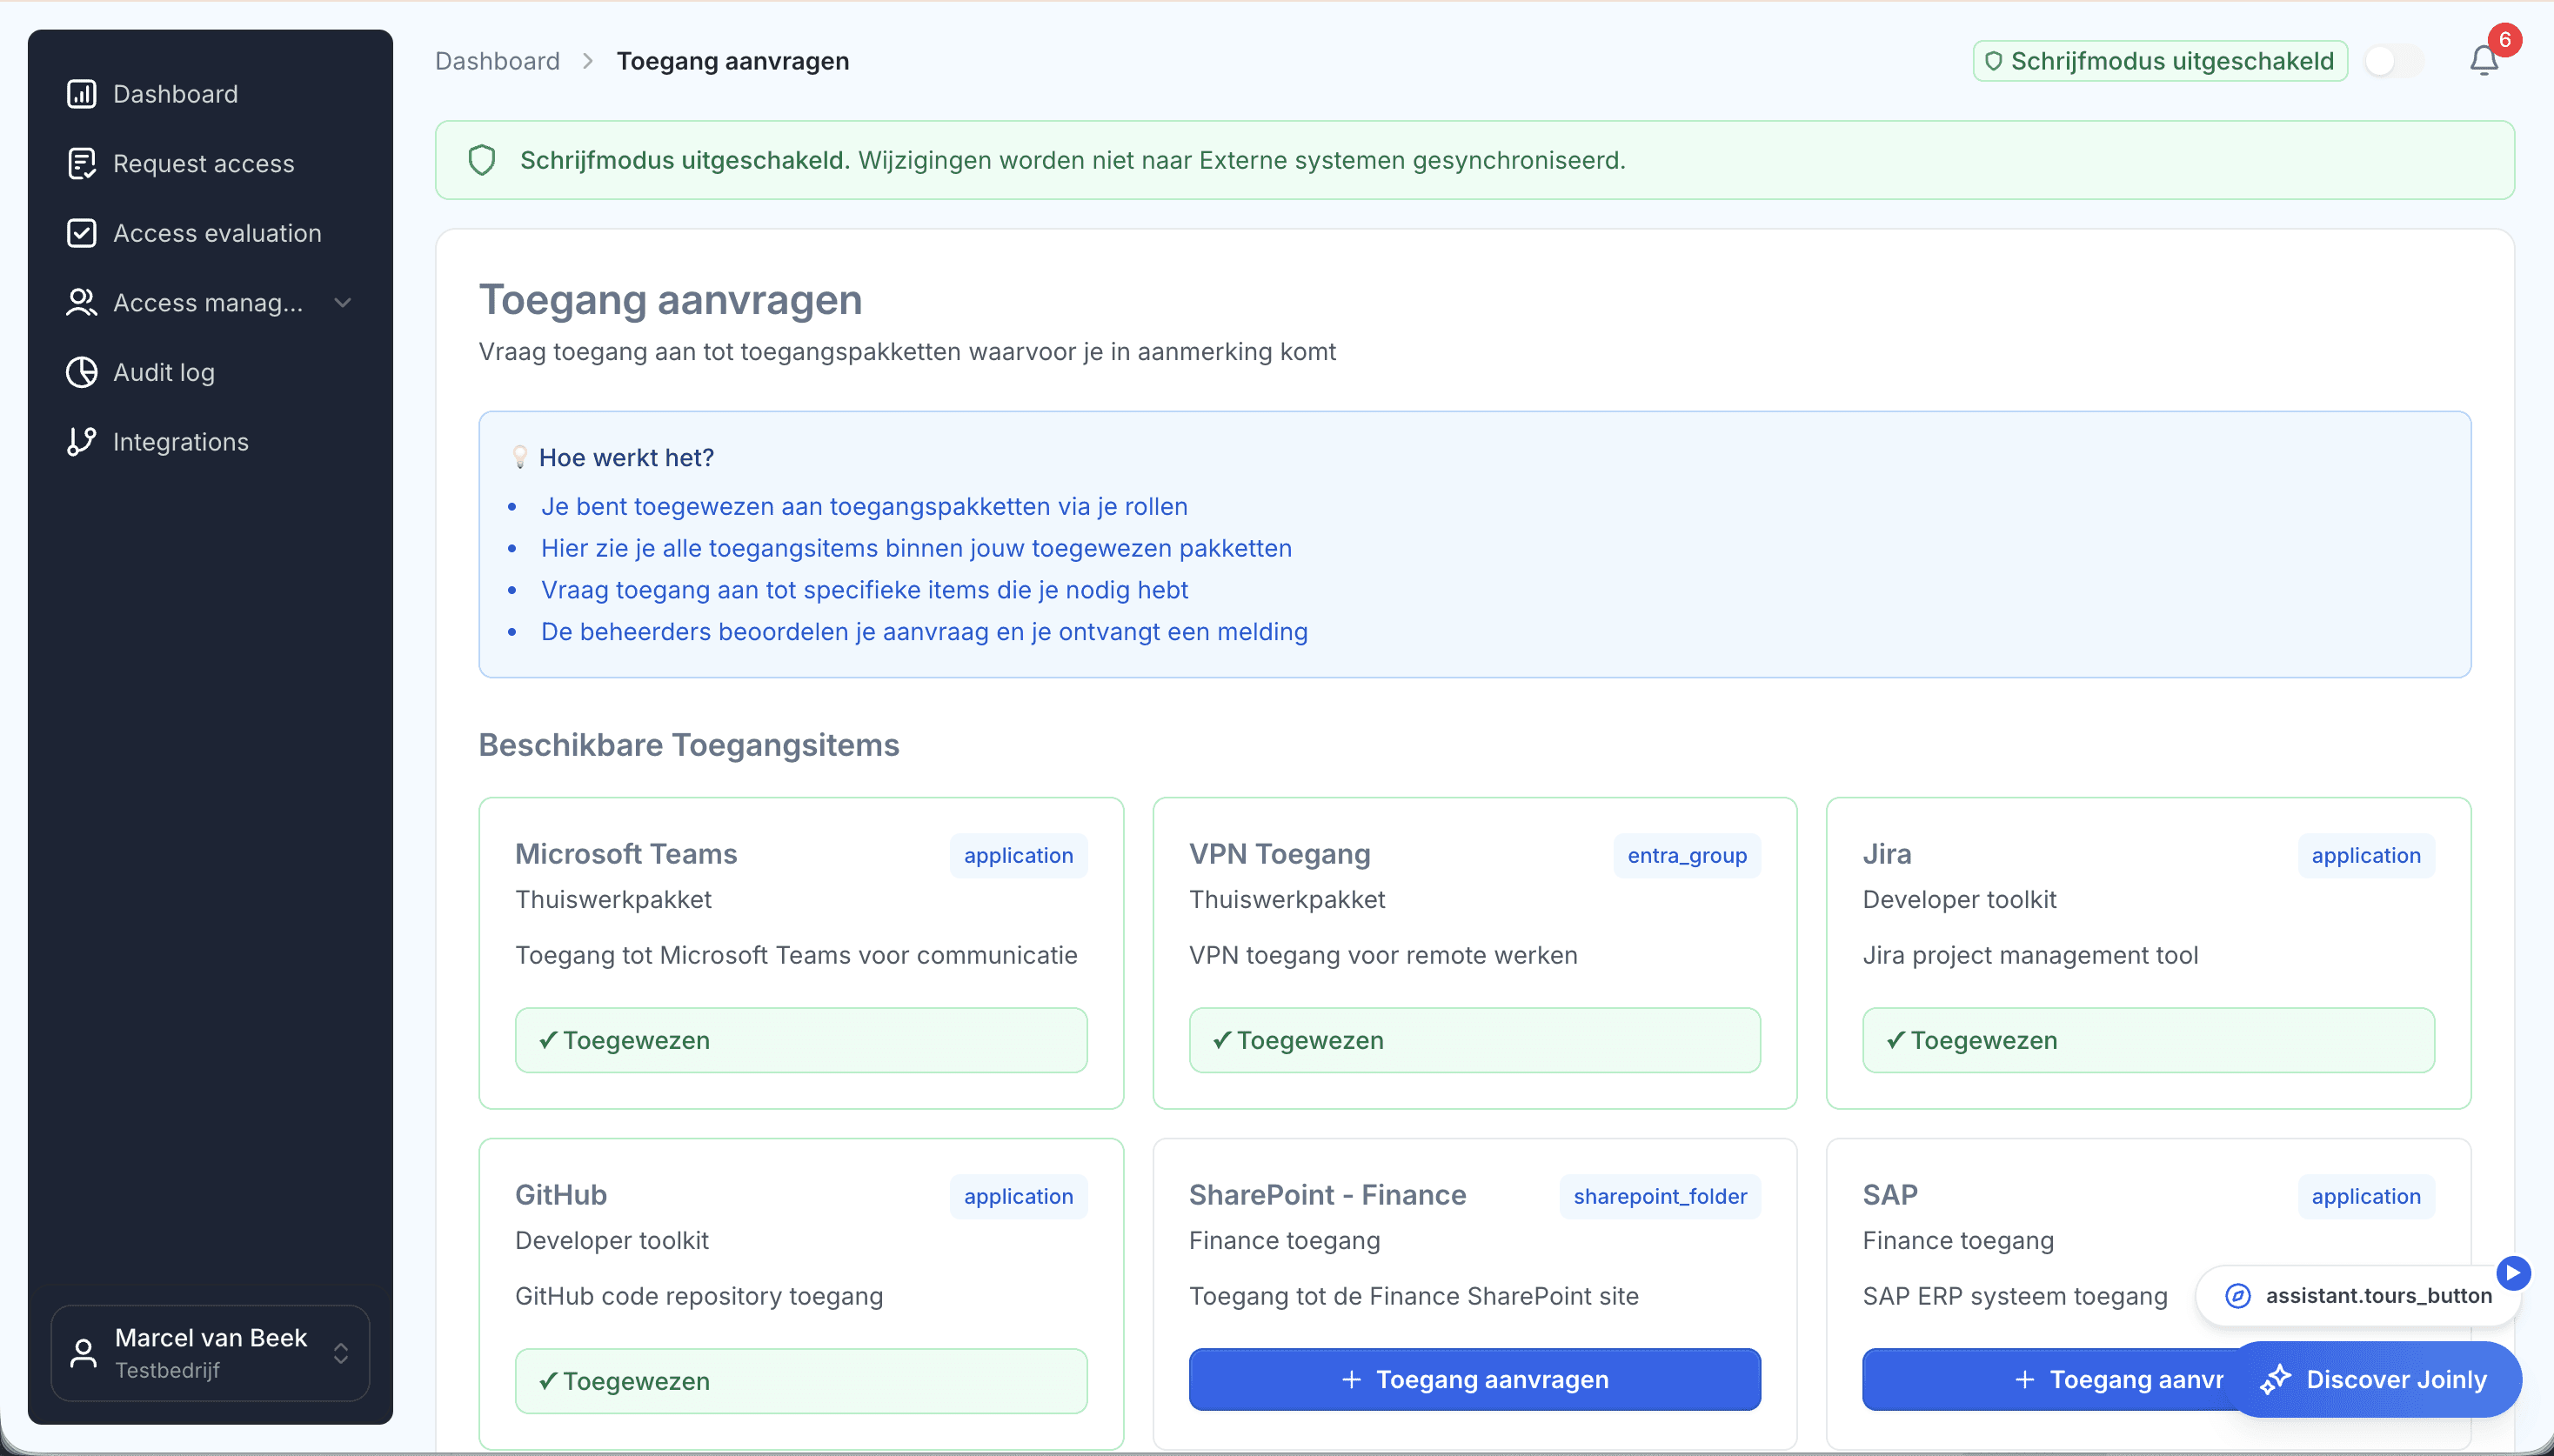
Stap 4
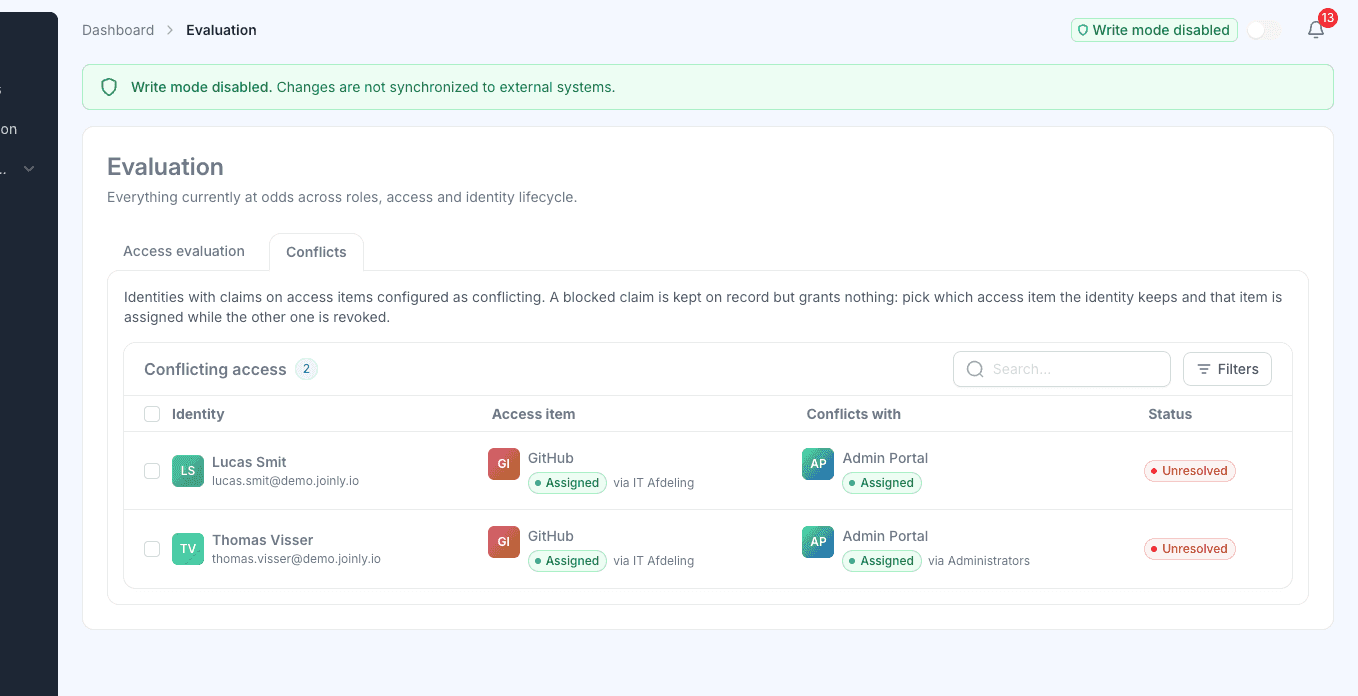
Functiescheiding
Een combinatie van rechten die met elkaar conflicteert, wordt tegengehouden en gemeld. In het conflictenoverzicht zie je per conflict de status en het besluit.
Toegangsbeleid, artikel 21 lid 2 onder i
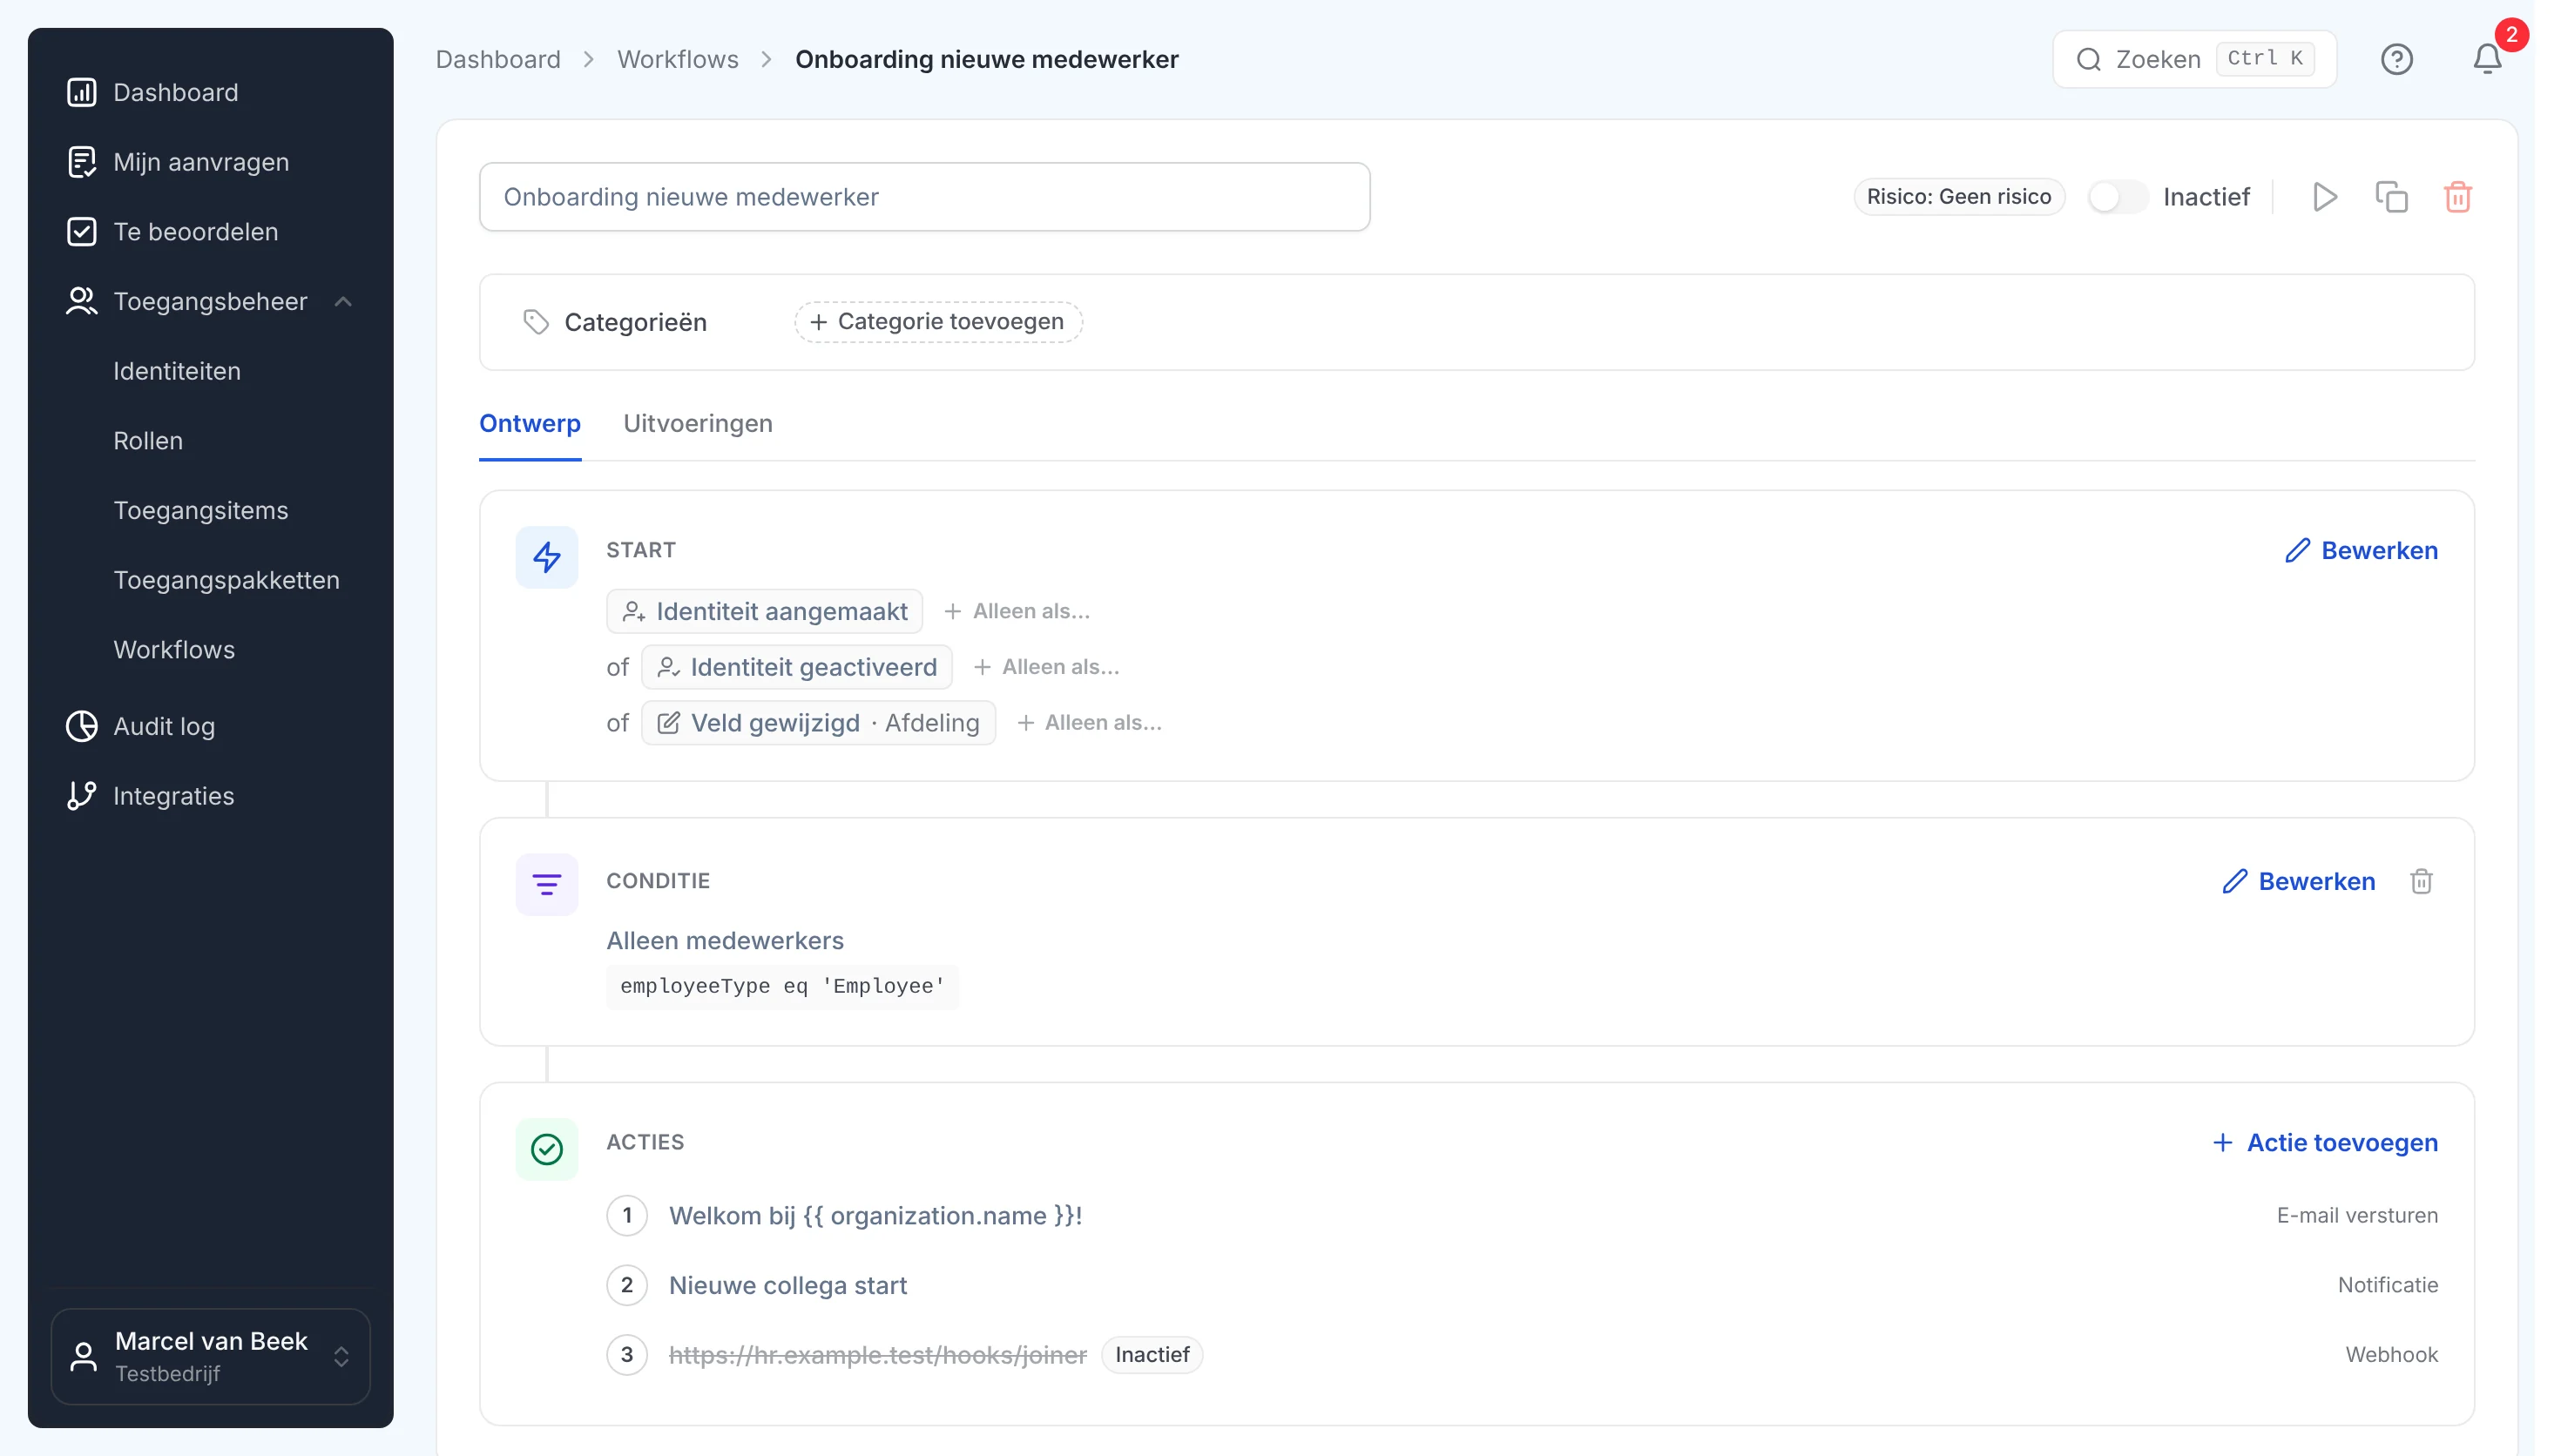
Stap 5
Accounts zonder HR-koppeling
Service-, beheer- en externe accounts krijgen een verantwoordelijke en een einddatum of reviewdatum. Daarna worden ze uitgeschakeld, automatisch of via een workflow.
Beheer van assets, artikel 21 lid 2 onder i
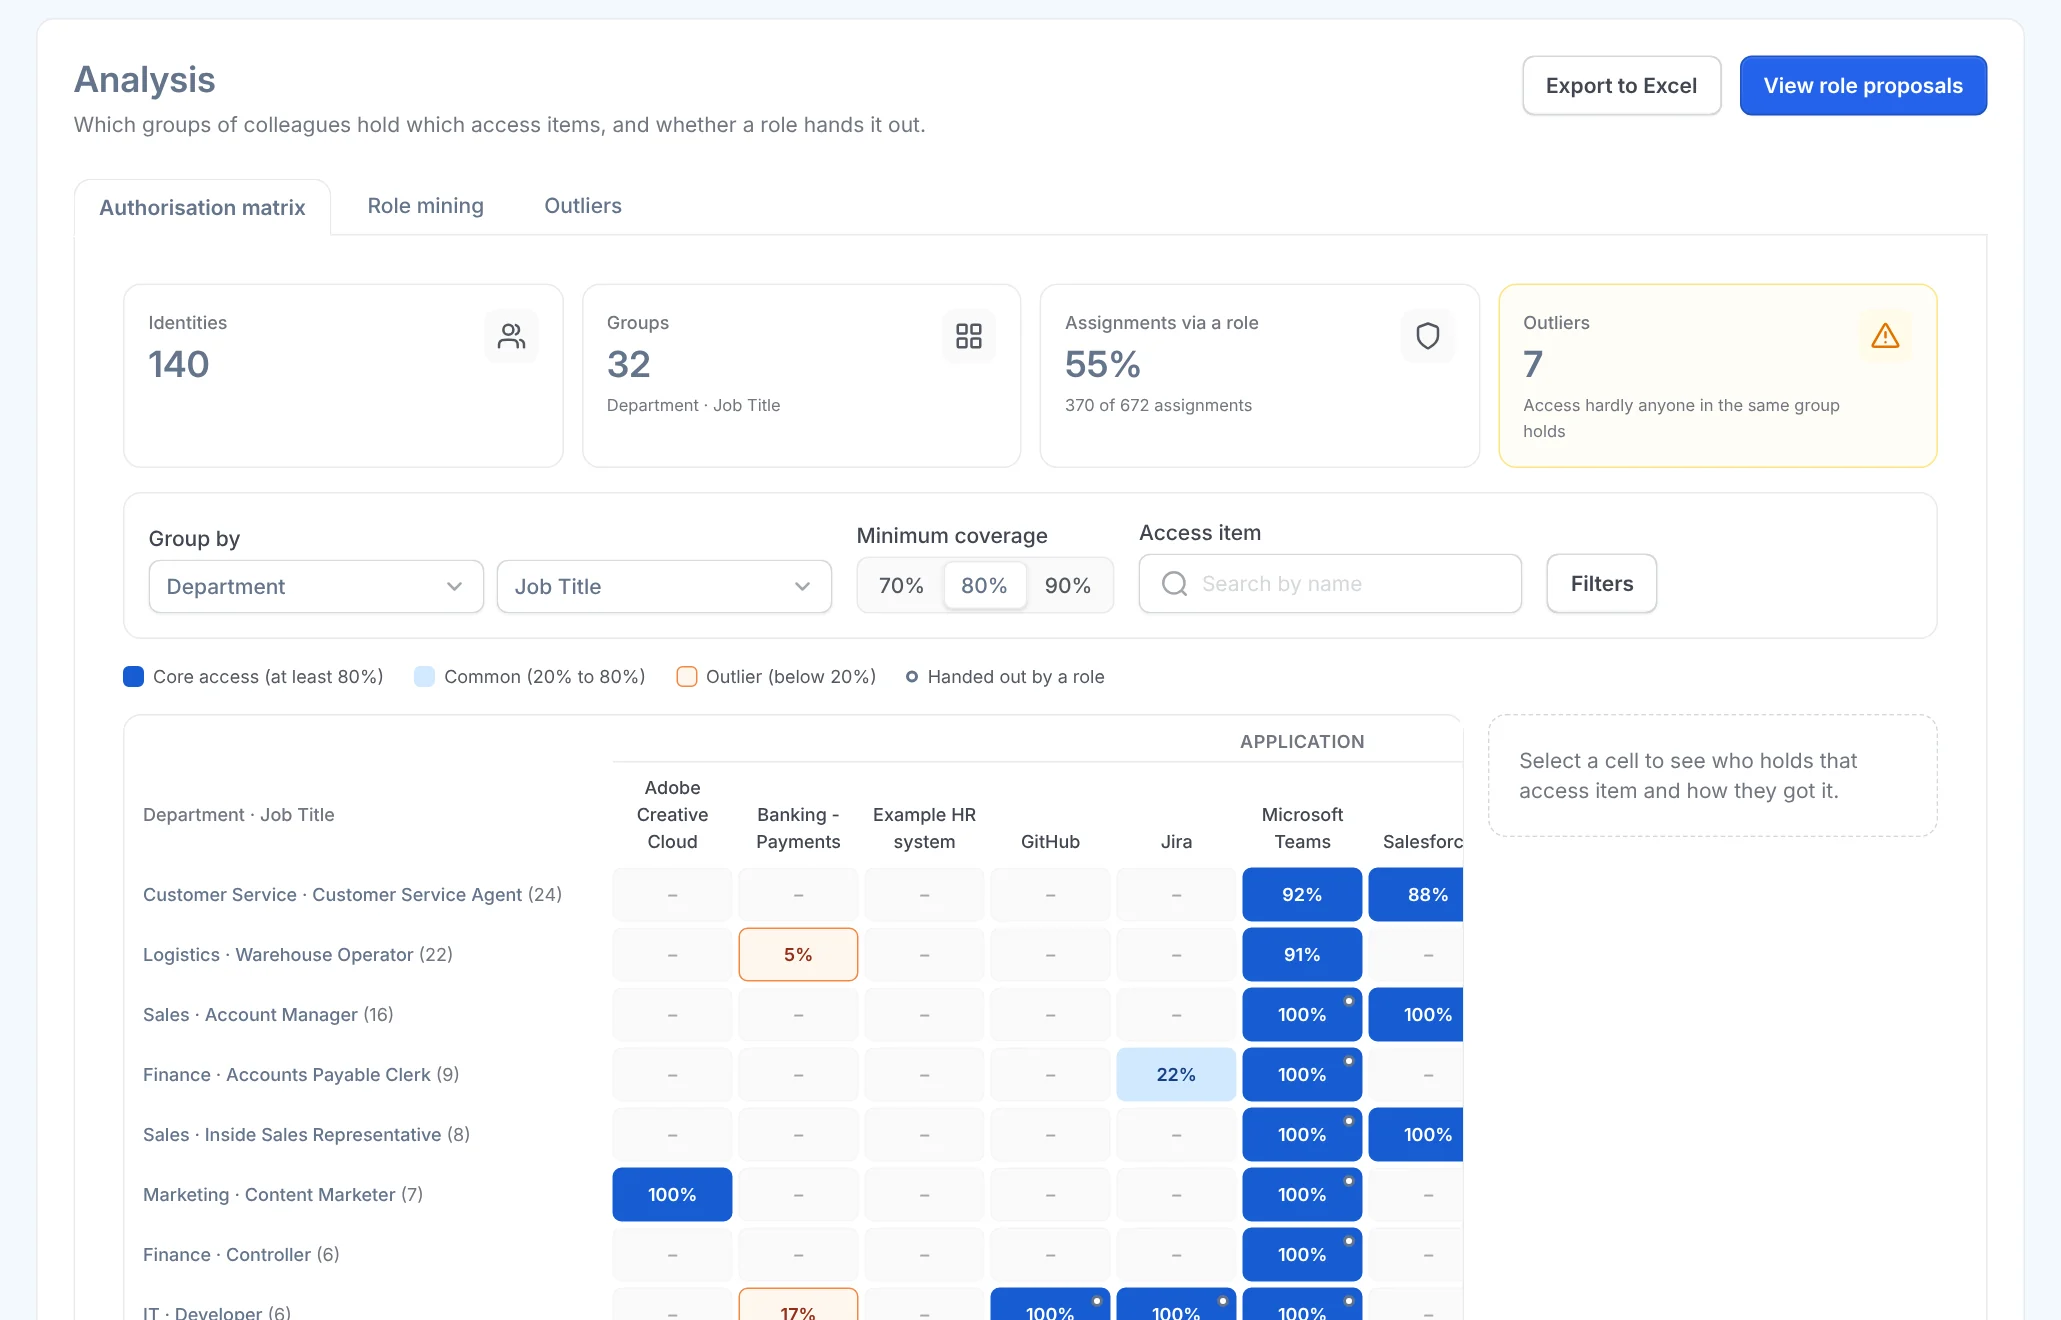
Stap 6
Gegroeide rechten opruimen
De autorisatiematrix laat per afdeling en functie zien welke toegang er is. Met role mining maak je daar rollen van, en uitschieters zie je in een eigen overzicht.
Beheer van assets, artikel 21 lid 2 onder i
Stap 7
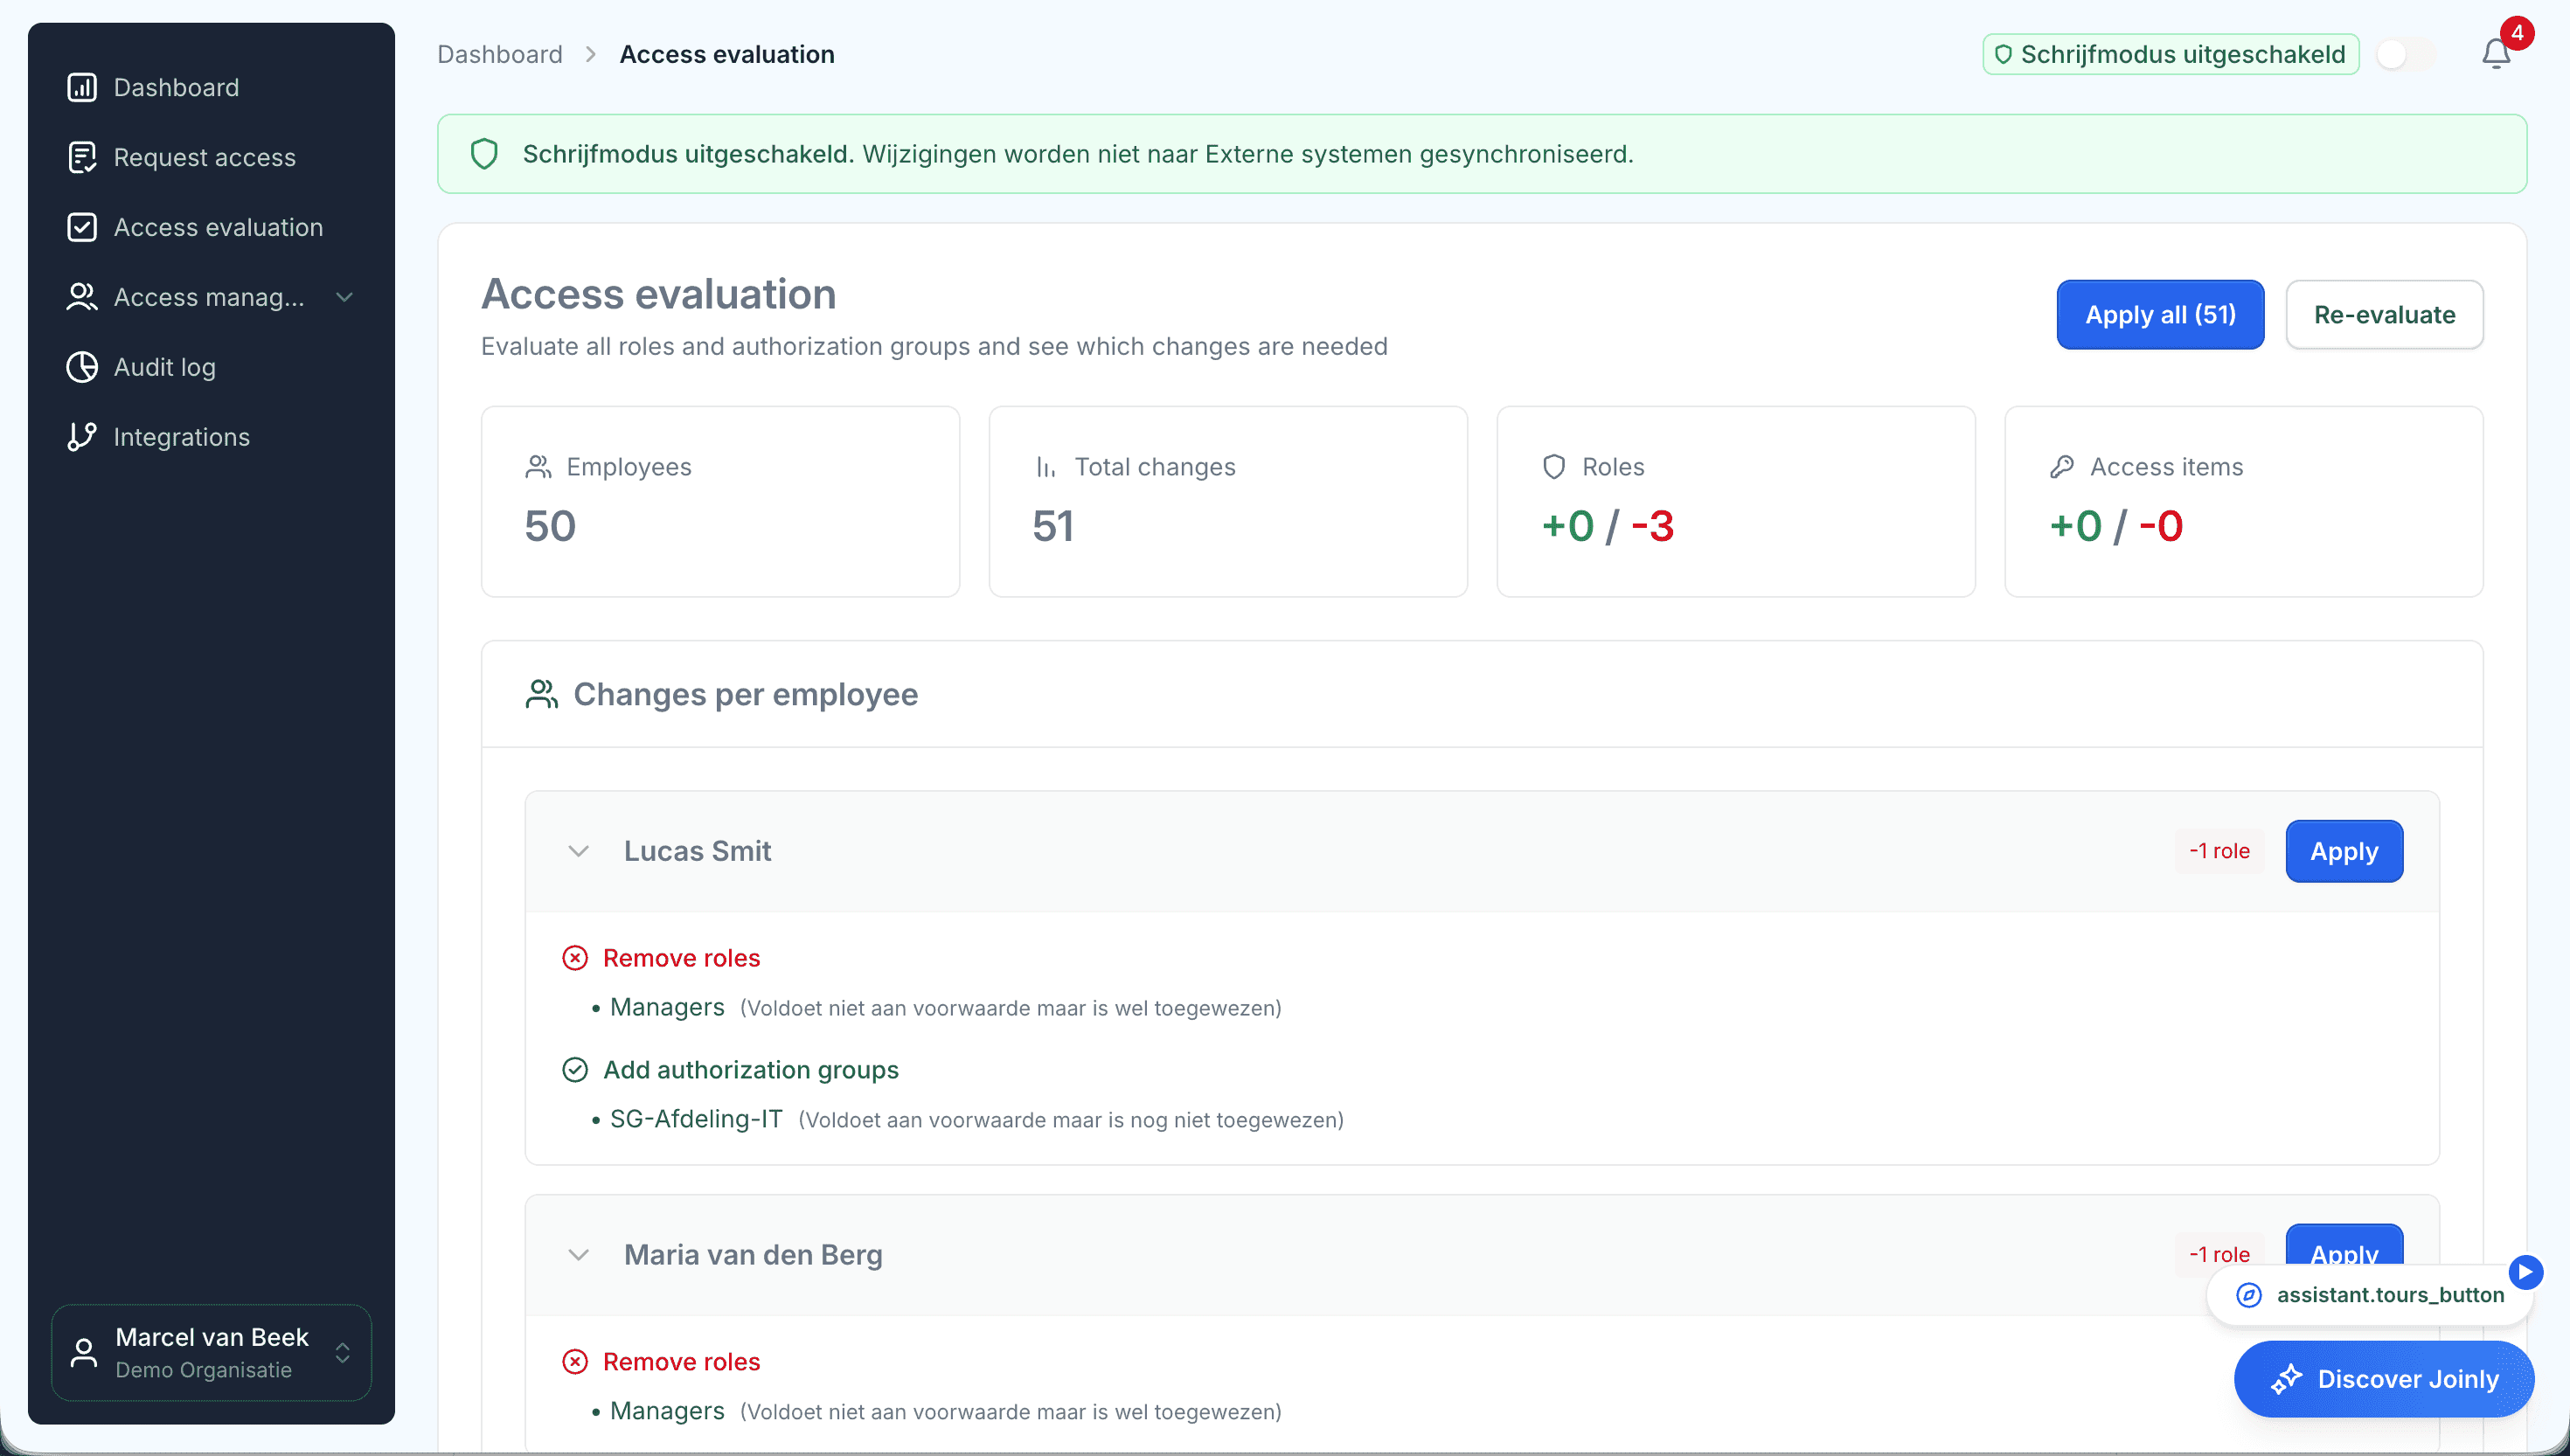
Toegangsevaluatie
De toegangsevaluatie vergelijkt wat iemand volgens het model hoort te hebben met wat hij echt heeft. Je ziet eerst wat er verandert, voordat het wordt doorgevoerd.
Toegangsbeleid en beheer van assets, artikel 21 lid 2 onder i
Stap 8
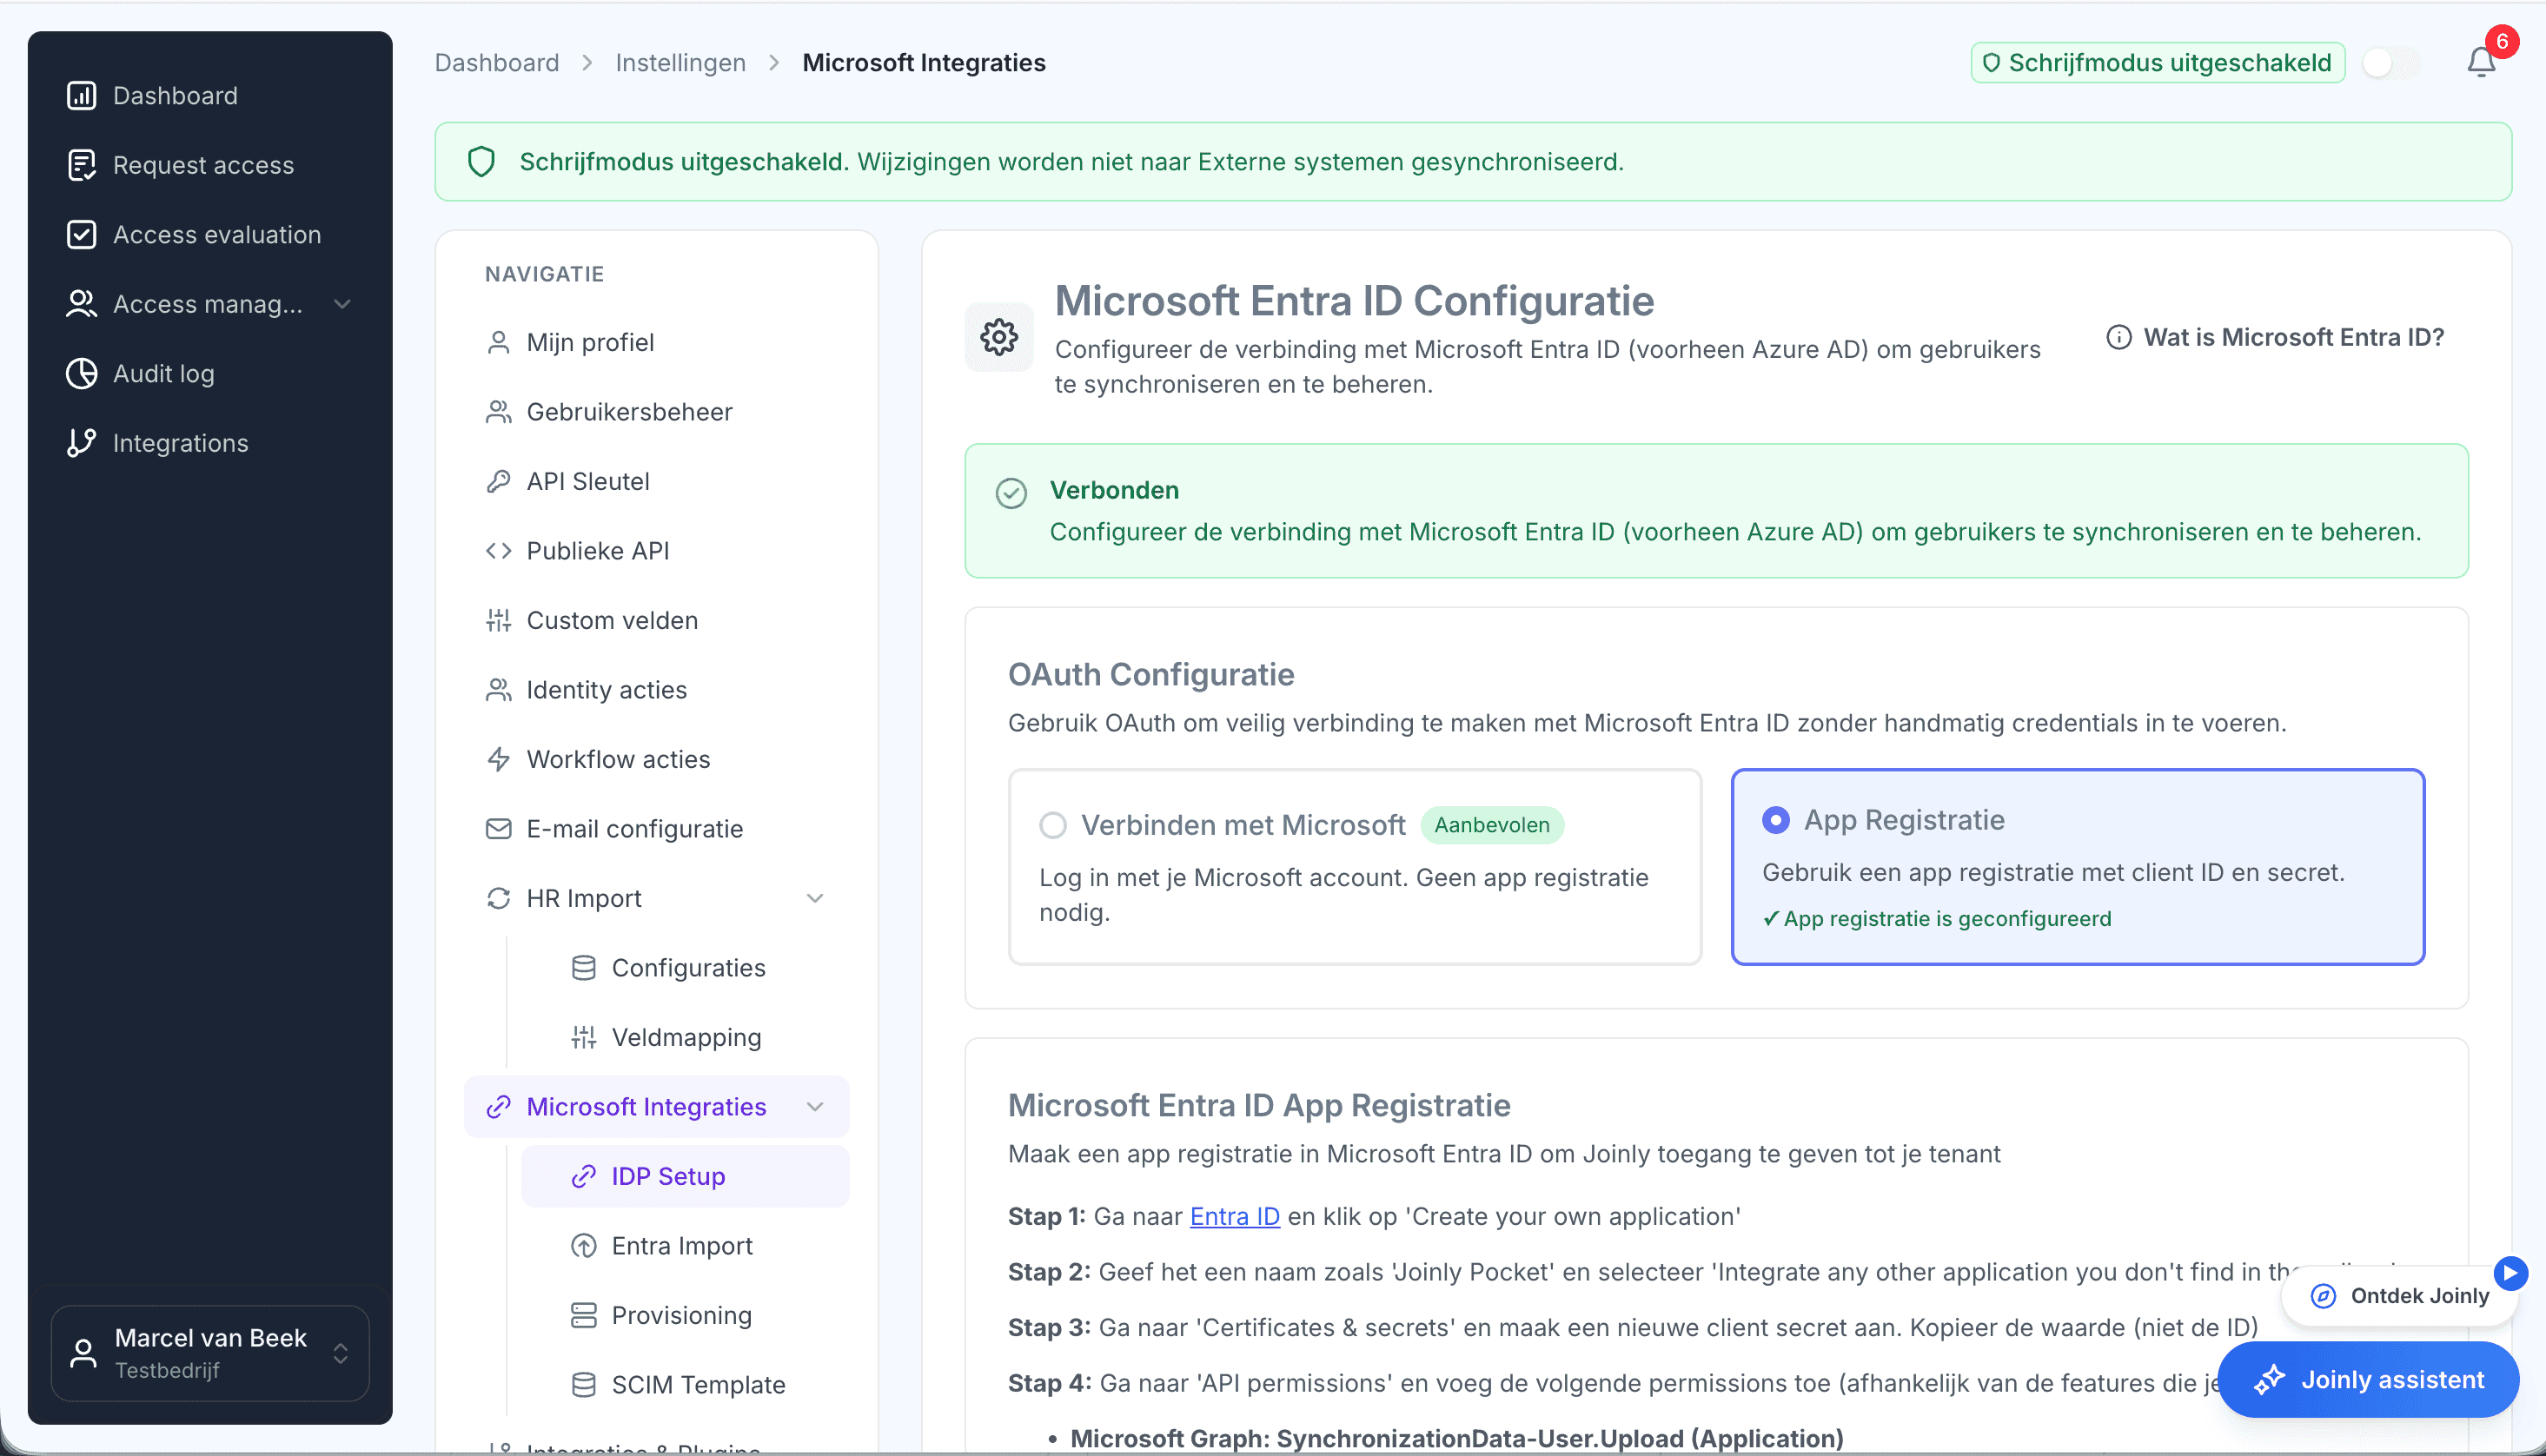
MFA via Entra ID
MFA voor je medewerkers regel je in Microsoft Entra ID, met Conditional Access. Voor beheerders van Joinly zelf is 2FA verplicht, en niemand kan meer rechten uitdelen dan hij zelf heeft.
Multifactorauthenticatie, artikel 21 lid 2 onder j
Voor de auditor
Wat een auditor van je krijgt
Wat Joinly doet, legt hij zelf vast. Dit leg je bij een audit op tafel.
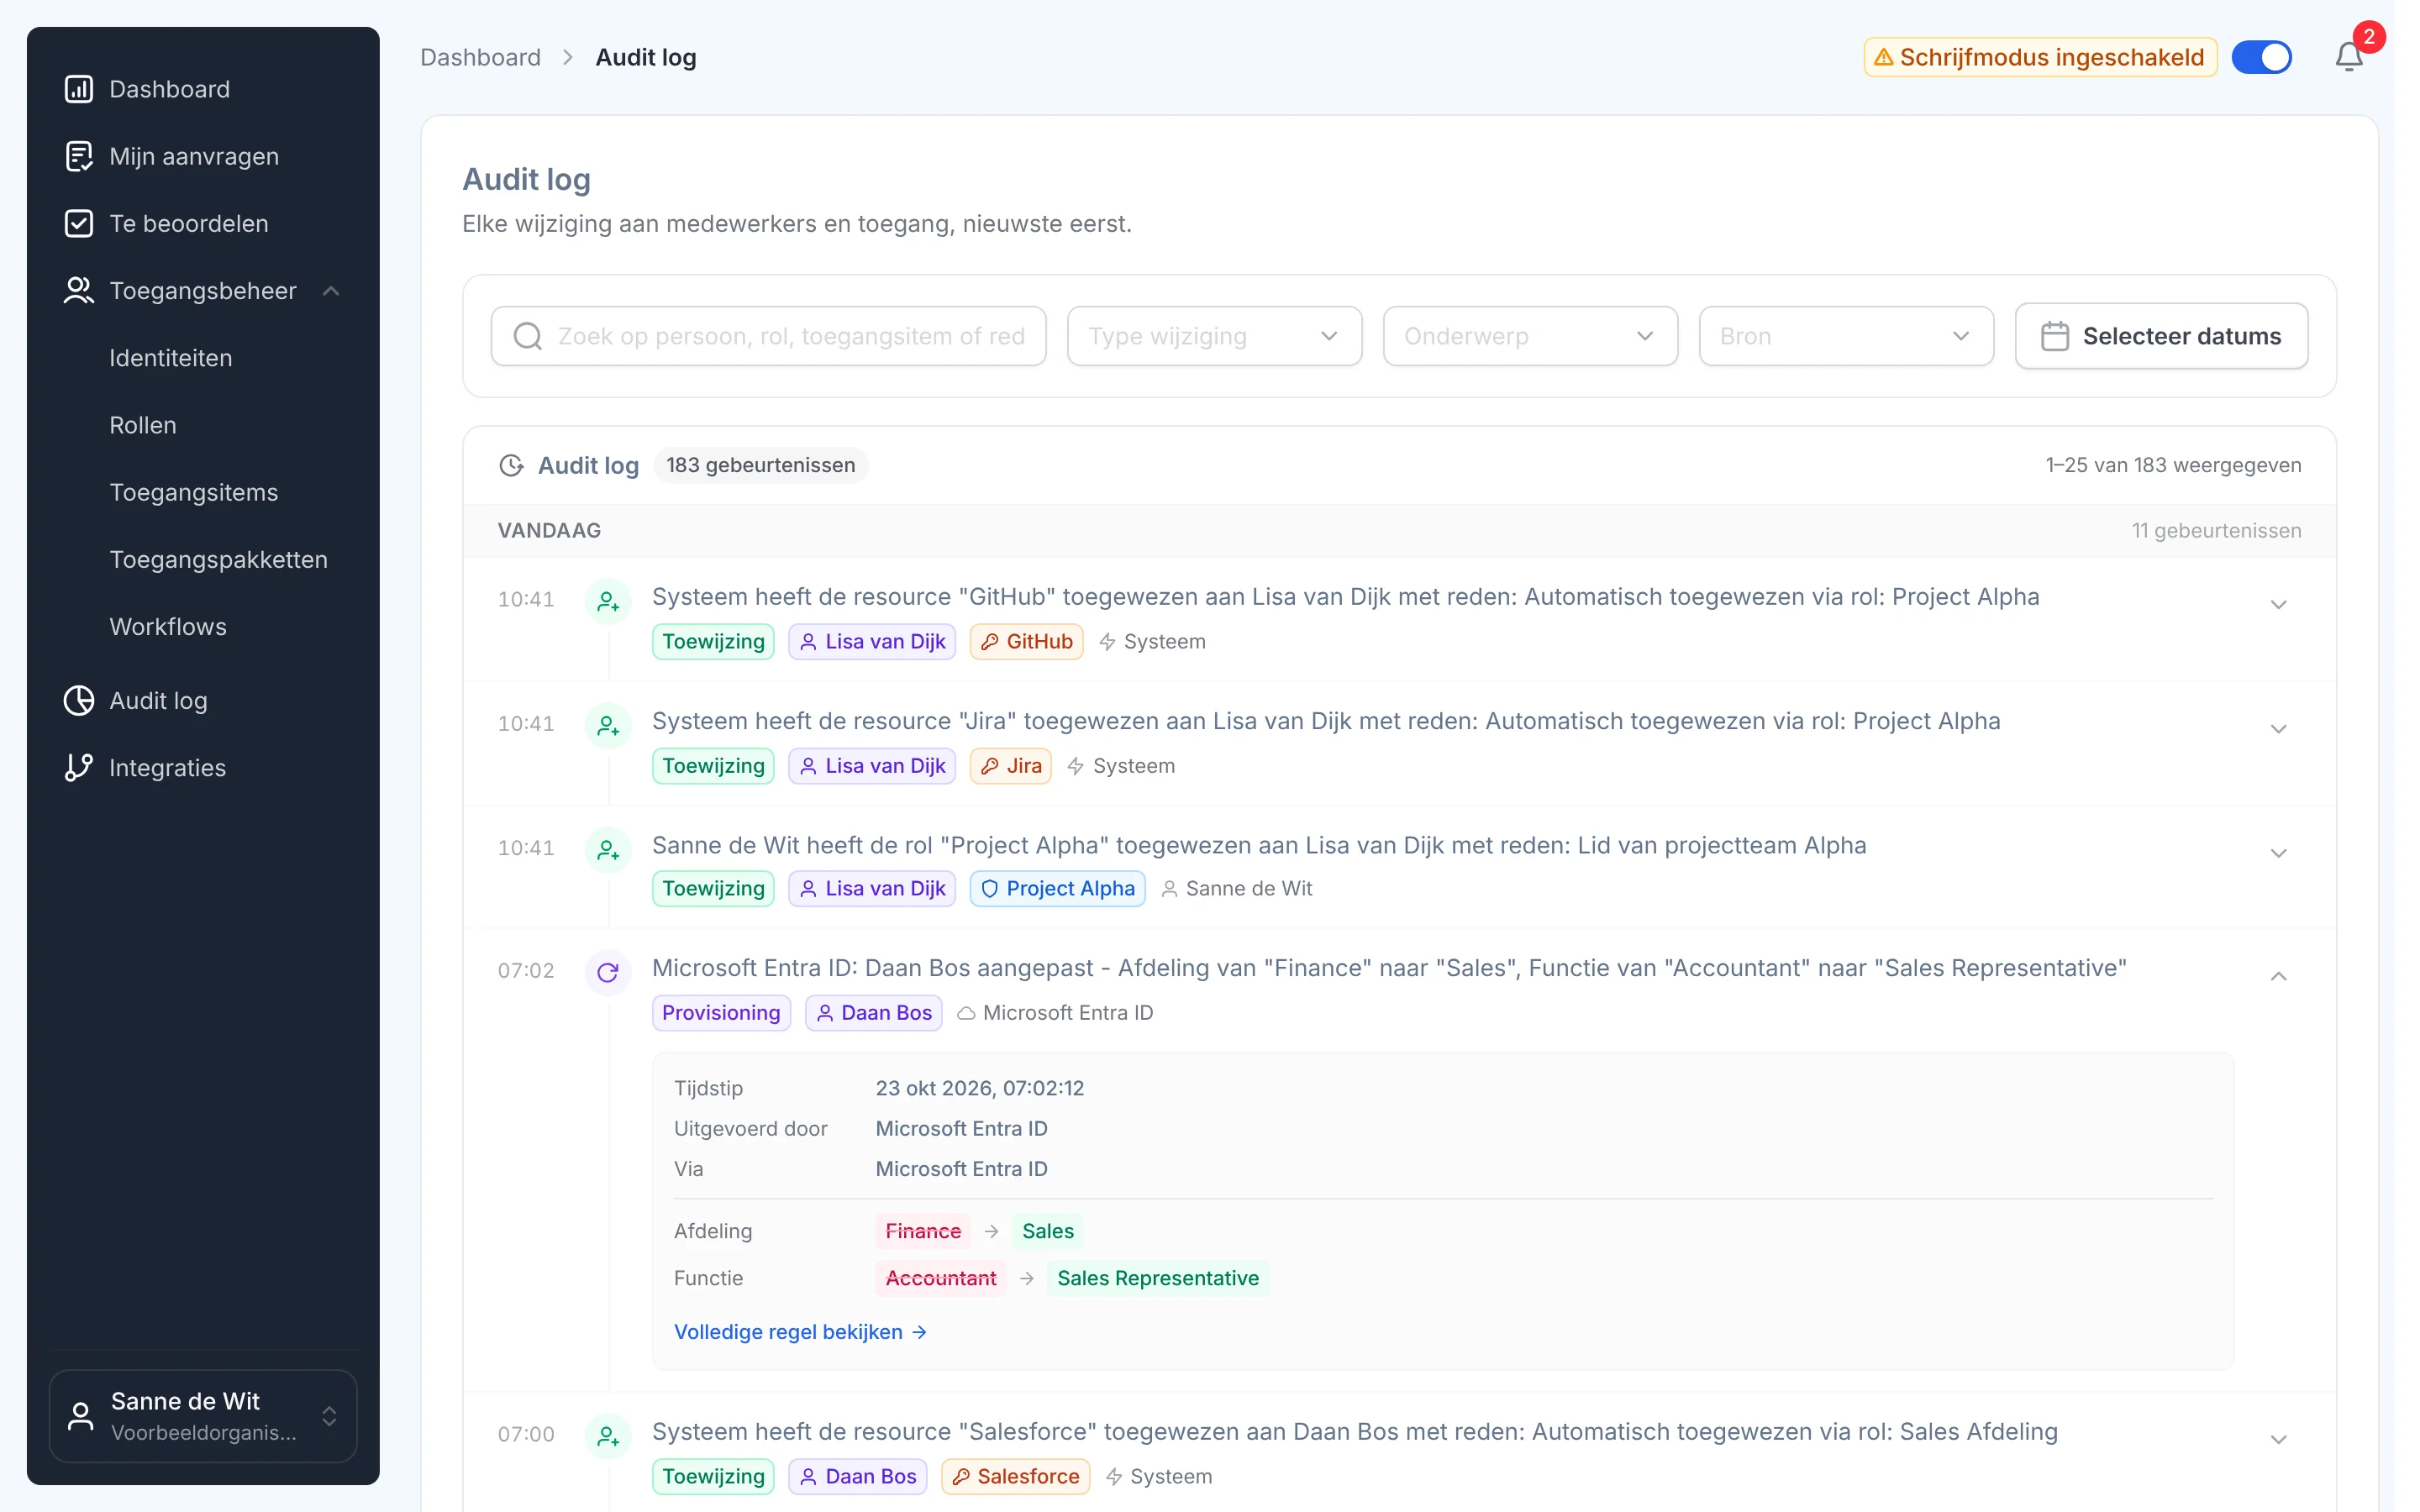
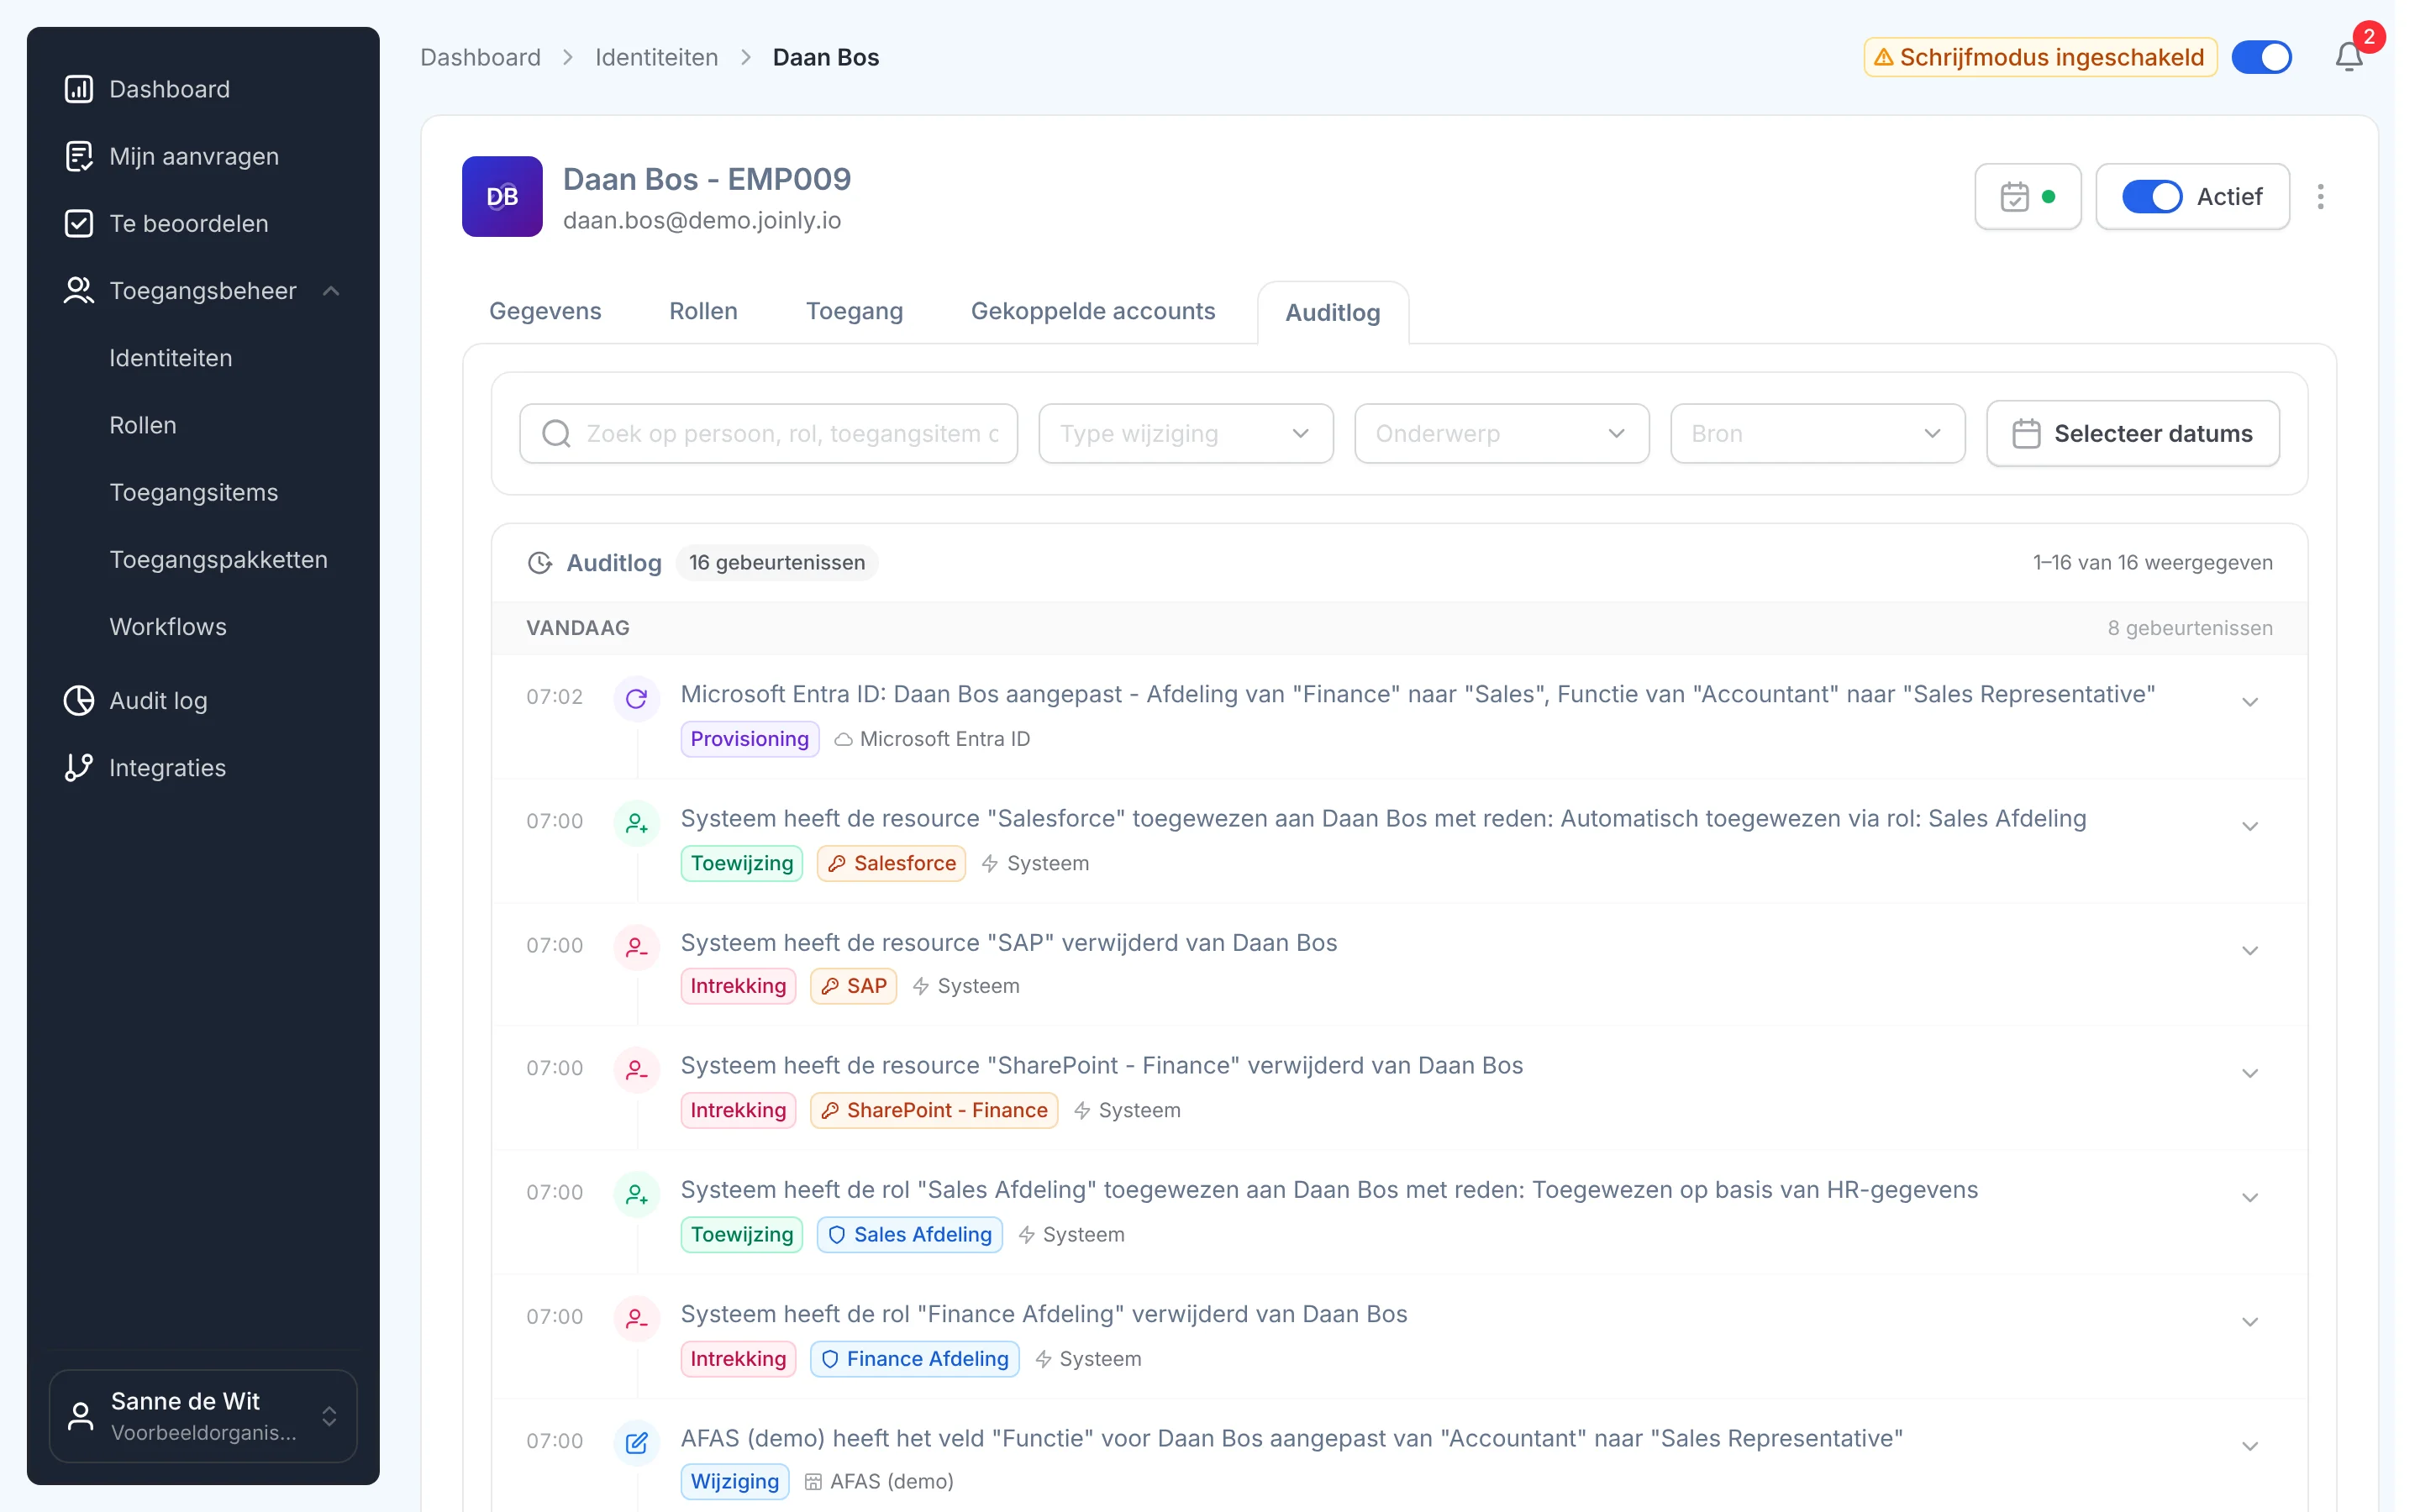
- Het auditlogBij elke toekenning en intrekking: wie, wat, wanneer en waarom. Ook per identiteit, rol en toegangsitem. Het log wordt niet automatisch verwijderd en is niet aan te passen.
- Export naar je SIEMHet auditlog gaat via de API naar je eigen SIEM, zoals Microsoft Sentinel, Splunk of Elastic.
- Toegang per persoonAlle toegang van een persoon met de reden erbij, inclusief de accounts waarvoor hij verantwoordelijk is.
- Overzichten in Excel of CSVElk overzicht exporteer je naar Excel of CSV.
- De werkvoorraad LevenscyclusWat er in de levenscyclus nog openstaat, met een export voor HR.
- Het conflictenoverzicht functiescheidingElk conflict met zijn status en het besluit dat is genomen.
- De autorisatiematrixPer afdeling en functie welke toegang er is.
Buiten Joinly
Wat Joinly niet doet
Joinly heeft alle functies voor het toegangsbeheerdeel van NIS2. Voor de rest van de wet heb je andere middelen nodig.
- Geen SIEM en geen incidentmeldingDe meldplicht uit artikel 23 valt buiten Joinly. Joinly levert wel de logregels aan je SIEM.
- Geen eigen MFA voor je medewerkersMFA voor medewerkers loopt via Microsoft Entra ID.
- Geen compliancegarantieJoinly levert de functies voor het toegangsbeheer. Compliance blijft een verantwoordelijkheid van de hele organisatie.
Wat het oplevert
Voor het bestuur
Zicht op een maatregel waar je voor tekent
Je laat zien hoe toegang geregeld is, met overzichten uit het auditlog in plaats van een geruststelling van IT.
Voor de security officer
Het toegangsdeel van de zorgplicht aantoonbaar
Levenscyclus, rollen, aanvragen, functiescheiding, evaluatie en logging in één proces, met het bewijs erbij.
Voor IT
Bewijs als bijproduct
Wat Joinly automatisch doet, legt hij zelf vast. Geen spreadsheets en screenshots voor een audit.
Tool · 2 minuten
Weten waar je staat?
Doe de NIS2-check en zie binnen twee minuten of je onder de wet valt en welke stappen voor jouw organisatie het meest urgent zijn.
NIS2-check
Beantwoord 8 ja/nee-vragen en zie binnen twee minuten of je onder de wet valt en welke stappen het meest urgent zijn.
Valt je organisatie in een aangewezen sector (energie, transport, zorg, drinkwater, digitale infra, overheid, afval, levensmiddelen, chemie, post/koerier, digitale aanbieders …)?
Vraag maar raak
Veelgestelde vragen over NIS2
Valt mijn organisatie onder de Cyberbeveiligingswet?
De wet geldt voor essentiële en belangrijke entiteiten in aangewezen sectoren, meestal vanaf 50 medewerkers of 10 miljoen euro omzet. Voor de overheid geldt geen omvangscriterium: alle gemeenten, provincies en waterschappen vallen eronder. Ook als je zelf buiten de wet valt, kun je via de ketenverplichting eisen van klanten krijgen.
Welk deel van NIS2 regelt Joinly?
Het toegangsbeheer uit artikel 21 lid 2: toegangsbeleid, personeelsbeveiliging en beheer van assets onder i, en MFA onder j via Microsoft Entra ID. Joinly heeft alle functies voor dat deel van de wet.
Is Microsoft Entra ID genoeg voor NIS2?
Entra ID regelt authenticatie en identiteiten. NIS2 vraagt daarnaast dat je aantoont waarom iemand toegang heeft, dat toegang meebeweegt met personeelswijzigingen en dat elke wijziging herleidbaar is. Joinly voegt die laag toe bovenop Entra ID en on-premise Active Directory.
Is MFA verplicht onder NIS2?
Ja, artikel 21 lid 2 onder j noemt multifactorauthenticatie. Voor je medewerkers regel je MFA in Microsoft Entra ID, met Conditional Access. Voor beheerders van Joinly zelf is 2FA verplicht.
Meldt Joinly incidenten bij de toezichthouder?
Nee. De meldplicht uit artikel 23 valt buiten Joinly, en Joinly is geen SIEM. Het auditlog gaat wel via de API naar je eigen SIEM, zoals Microsoft Sentinel, Splunk of Elastic.
Ben ik met Joinly compliant?
Joinly heeft alle functies voor het toegangsbeheerdeel van NIS2. Compliance blijft een verantwoordelijkheid van de hele organisatie.
Geldt NIS2 ook voor leveranciers?
Via de ketenverplichting wel. Organisaties die onder de wet vallen, moeten risico's in hun toeleveringsketen beheersen en stellen daarom eisen aan leveranciers: aantoonbaar toegangsbeheer, tijdige intrekking van accounts en logging.
Waar begin ik?
Bij de feitelijke situatie. Zet je bestaande Entra- en AD-toegang naast je HR-systeem: accounts zonder HR-koppeling en vertrokken medewerkers met actieve toegang zijn meteen je eerste risicolijst. Dat verschil zichtbaar maken kun je al aan een toezichthouder laten zien.
Meer van het product
- Lifecycle managementIn, door en uit dienst vanuit HR
- WorkflowsDe juiste stappen bij elke verandering
- Rollen en RBACToegang die de functie volgt
- Role miningRollen uit de toegang die er is
- AutorisatiematrixAltijd actueel, te exporteren
- FunctiescheidingBotsende rechten tegenhouden
- Logging en auditingWie, wat, wanneer en waarom
- Applicatie-integratiesAccounts in elke applicatie
- SCIM-gatewayEén standaard voor provisioning
- Active DirectoryOn-premise en hybride
Zie hoe het bewijs ontstaat
In je gratis proefomgeving zie je met demodata hoe levenscyclus, rollen en auditlog samen vastleggen wat een auditor vraagt.
Geen creditcard, geen installatie.
Liever eerst een gesprek? Praat met een IAM-specialist