NIS2 en de Cyberbeveiligingswet
NIS2 voor MSP's: toegangsbeheer bij je klanten laten zien
Met de Cyberbeveiligingswet komt NIS2 op twee manieren bij een MSP binnen: als eigen verplichting, en via de vragenlijsten van je klanten. Toegangsbeheer staat in allebei. Zo lever je het antwoord per klant, zonder het elke keer opnieuw bij elkaar te zoeken.
Het korte antwoord
NIS2 raakt MSP's twee keer. Managed service providers staan zelf in de richtlijn, als sector onder het beheer van ICT-diensten, en kunnen afhankelijk van hun omvang onder de Cyberbeveiligingswet vallen. En klanten die onder de wet vallen moeten hun toeleveringsketen beoordelen, dus ook hun IT-partner. Toegangsbeheer is een van de onderwerpen die daarin terugkomen. Met Joinly lever je dat per klant: een auditlog van elke wijziging en een toegangsevaluatie die de toegang die iemand heeft naast de toegang zet die bij zijn functie hoort.
Twee manieren waarop NIS2 bij je binnenkomt
De NIS2-richtlijn noemt managed service providers bij naam, in bijlage I onder "Beheer van ICT-diensten (business-to-business)". De Cyberbeveiligingswet is de Nederlandse uitwerking daarvan en is van kracht. Of je MSP er zelf onder valt, hangt vooral af van de omvang van je organisatie.
Ook als je er zelf niet onder valt, merk je het. Organisaties die wel onder de wet vallen, moeten volgens artikel 21 de beveiliging van hun toeleveringsketen op orde hebben. Hun IT-partner is een van de eerste leveranciers die ze daarop beoordelen, en dat gebeurt met vragenlijsten en contractafspraken.
Wat je klanten gaan vragen
Artikel 21 lid 2 noemt onder meer personeelsbeveiliging, toegangsbeleid en beheer van bedrijfsmiddelen. In een leveranciersvragenlijst wordt dat heel concreet. Hoe zijn klantomgevingen van elkaar gescheiden? Hoe worden toegangsrechten beheerd? Hoe weet je dat een medewerker die vertrekt nergens meer bij kan? En kun je dat laten zien?
Voor de meeste MSP's zit het antwoord nu verspreid over tickets, scripts en het geheugen van een paar engineers. Dat is lastig uit te leggen aan een auditor, en het kost bij elke vragenlijst opnieuw tijd.
Toegangsbeheer per klant, met het bewijs erbij
Met Joinly is het HR-systeem van je klant de bron voor wie er een account heeft. Instroom, doorstroom en uitstroom lopen automatisch, en elke wijziging komt in het auditlog van die klant: wie, wat, wanneer en waarom, en of het uit HR kwam, uit een workflow, van een beheerder of via de API.
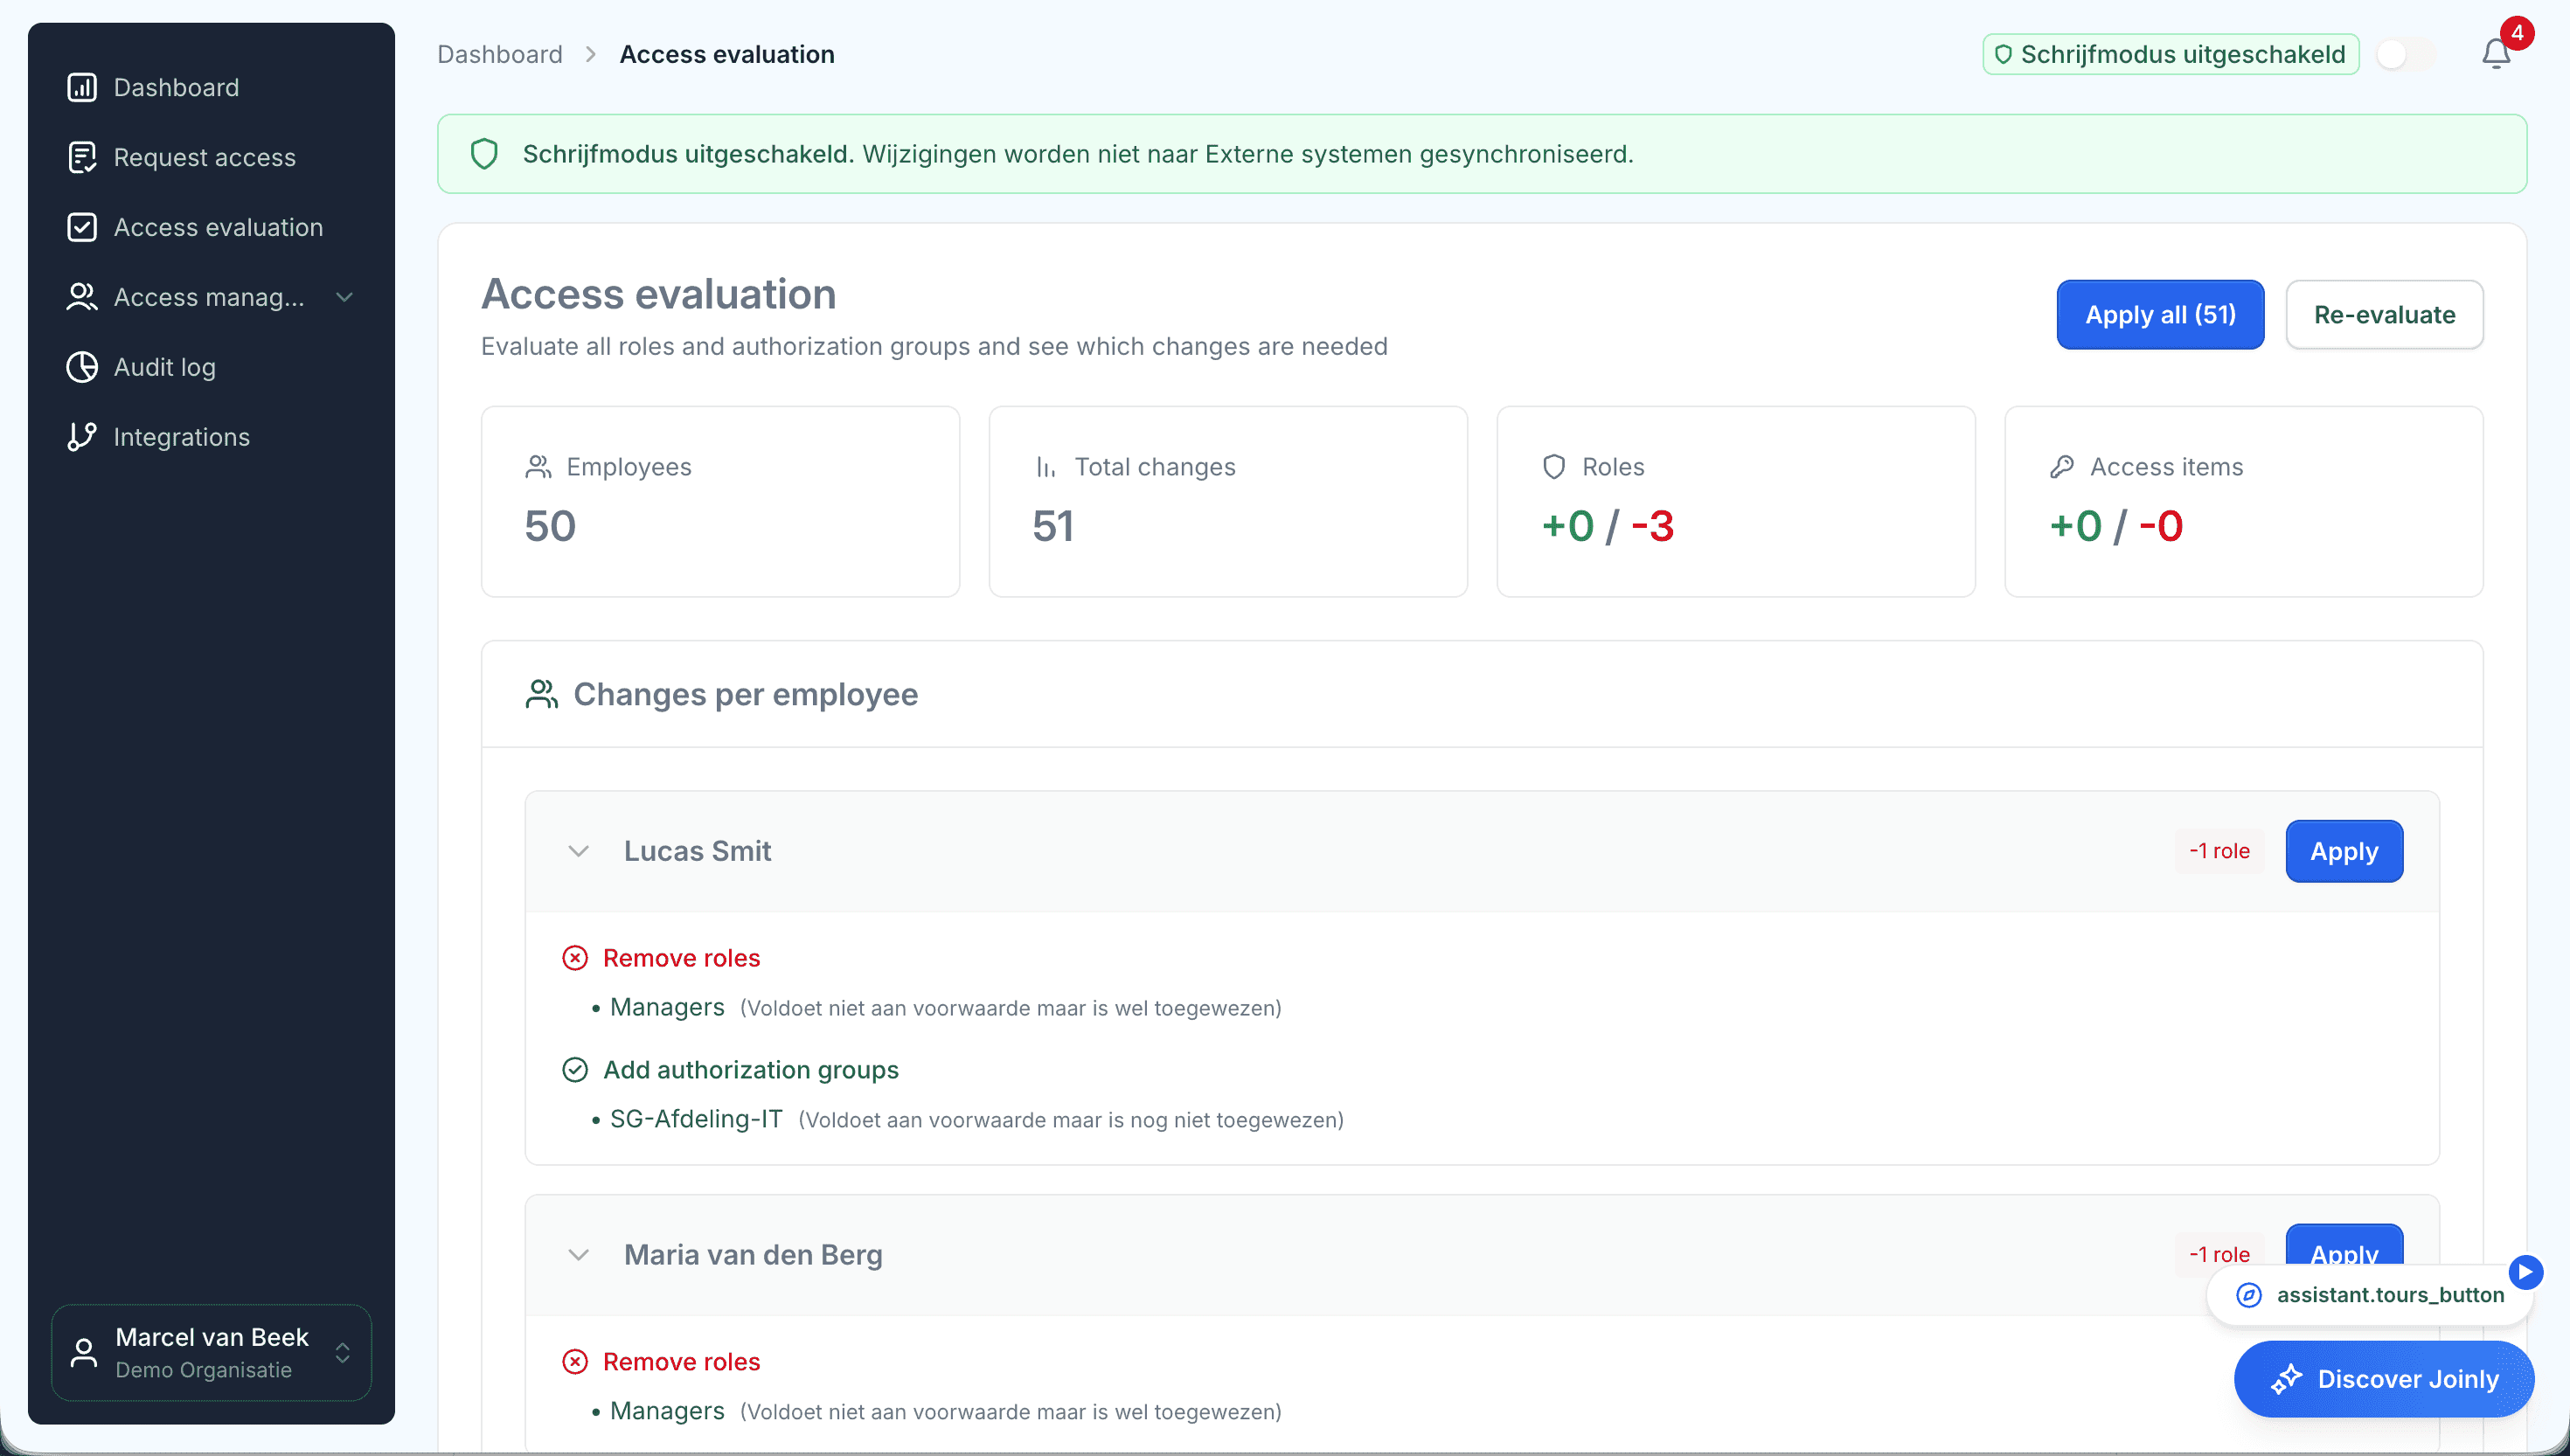
Met de toegangsevaluatie zet je per klant naast elkaar welke toegang iemand heeft en welke toegang bij zijn functie hoort. Waar die twee uit elkaar lopen, zie je het meteen. Met functiescheiding voorkom je dat iemand rechten krijgt die niet samen mogen gaan. Dat rapport per klant is je antwoord op de vragenlijst, en het bewijs dat je klant nodig heeft voor zijn eigen audit.
Joinly als schakel in je eigen keten
Wie Joinly gebruikt, voegt een leverancier toe aan zijn eigen keten, dus die vraag stel je terecht ook aan ons. Joinly is ISO 27001-gecertificeerd, de gegevens staan in Amsterdam binnen de EU, en de documenten die bij een leveranciersbeoordeling horen kun je opvragen via het trust center.
Voor je eigen organisatie werkt Joinly op dezelfde manier als bij je klanten. Wie bij jou uit dienst gaat, verliest op de laatste dag zijn toegang.
NIS2 en de Cyberbeveiligingswet
Veelgestelde vragen
Valt mijn MSP onder de Cyberbeveiligingswet?
Managed service providers staan als sector in de NIS2-richtlijn. Of je eronder valt hangt vooral af van de omvang van je organisatie. Laat dat voor je eigen situatie toetsen; de Rijksoverheid en het NCSC publiceren de criteria.
Wat vragen klanten onder NIS2 van hun IT-leverancier?
Klanten moeten de beveiliging van hun toeleveringsketen beoordelen. In de praktijk vragen ze hoe klantomgevingen gescheiden zijn, hoe toegangsrechten worden beheerd, hoe snel toegang na vertrek wordt ingetrokken en of je dat kunt laten zien.
Wat is ketenverantwoordelijkheid bij NIS2?
Organisaties die onder NIS2 vallen, zijn ook verantwoordelijk voor de risico's die via hun leveranciers binnenkomen. Ze moeten die leveranciers beoordelen en afspraken met hen maken over beveiliging. Een IT-partner met beheertoegang is daarin een van de belangrijkste schakels.
Wat is een toegangsevaluatie?
Een toegangsevaluatie zet de toegang die iemand werkelijk heeft naast de toegang die bij zijn functie hoort. Verschillen komen naar boven, zodat je ze kunt corrigeren of verantwoorden. In Joinly doe je dat per klant.
Hoe weet ik dat een vertrokken medewerker bij mijn klant nergens meer bij kan?
Joinly zet het account, de sessies en de licentie dicht op de einddatum die in HR staat, en legt dat vast in het auditlog van die klant. Dat log is je bewijs.
Is Joinly zelf ISO 27001-gecertificeerd?
Ja. De gegevens staan in Amsterdam, binnen de EU. Het certificaat en de andere documenten voor een leveranciersbeoordeling vind je via het trust center.
- Joinly voor MSP'sVoor een MSP is elke in- en uitdienst bij een klant een ticket, een checklist en werk dat je lastig doorberekent. Joinly neemt die wijzigingen over uit het HR-systeem van je klant en regelt accounts, groepen, licenties en toegang automatisch. Voor al je klanten, vanuit één inlog, en elke klant in een eigen omgeving.
- Onboarding en offboardingEen onboardingchecklist per klant en een offboardingticket dat te laat binnenkomt: voor de meeste MSP's is dat het werk dat het vaakst terugkomt. Met Joinly begint het zodra je klant een medewerker in HR vastlegt, en loopt het de hele levenscyclus mee.
- Accountbeheer als dienstAccountbeheer is voor veel MSP's werk dat in het contract verdwijnt: het moet gebeuren, het kost tijd en niemand ziet het. Met Joinly wordt het een dienst met een duidelijke uitkomst en een prijs die met je klant meebeweegt.
- Multi-tenant identity managementTenantbeheer heb je waarschijnlijk al geregeld. Wat de meeste MSP's niet vanuit één plek doen, is bijhouden wie er bij elke klant een account hoort te hebben. Dat is waar Joinly naast je bestaande tooling komt te staan.
Accountbeheer voor je klanten als vaste dienst?
In een kennismaking lopen we door hoe Joinly bij jouw klanten zou werken: welke HR-systemen, welke omgevingen en waar je wilt beginnen. De afspraken die bij een partnerschap horen maken we in hetzelfde gesprek.
Plan een kennismaking