Sector-oplossing · Onderwijs & kinderopvang
IAM in het onderwijs
In het onderwijs beheer je twee werelden tegelijk: medewerkers én leerlingen, verspreid over al je scholen. Joinly koppelt je leerlingadministratiesysteem en HR aan Microsoft 365 of Google Workspace. Zodat accounts en toegang automatisch, privacyproof en aantoonbaar geregeld zijn. Klaar voor de normenkaders in het onderwijs.
Doe de IAM quick-scan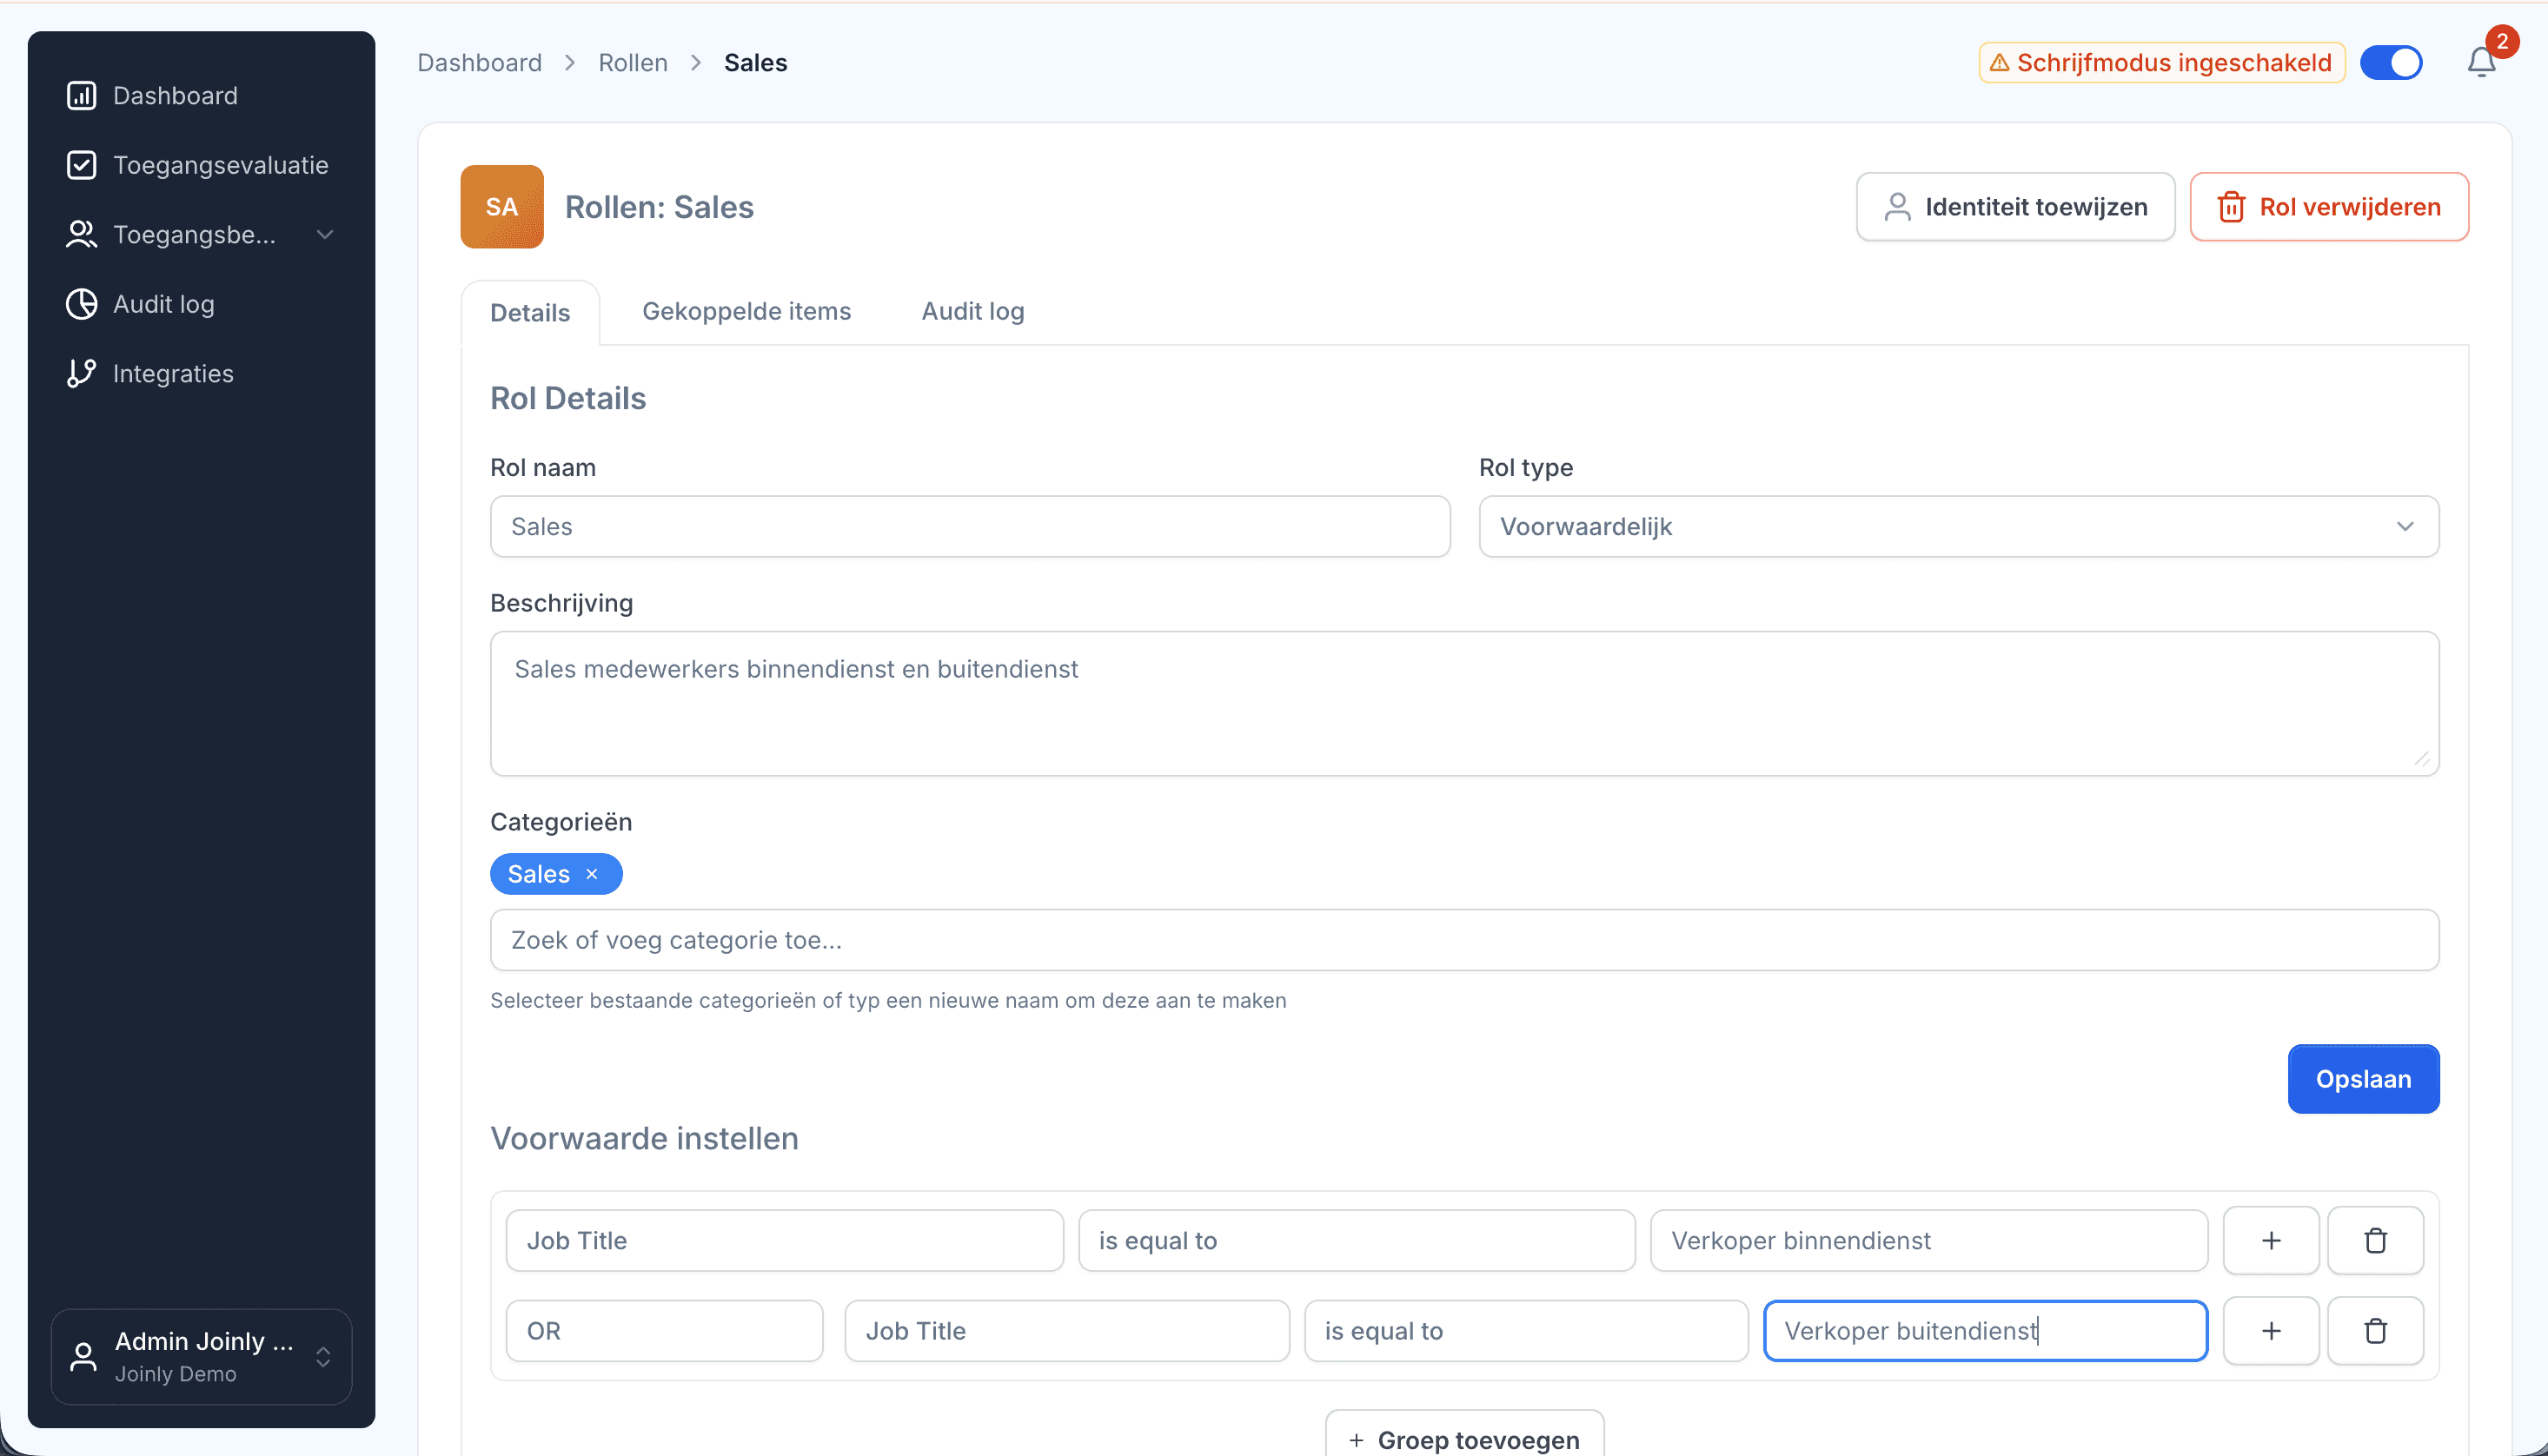


Voor wie is dit bedoeld?
Joinly werkt voor elke onderwijsorganisatie die het accountbeheer van medewerkers centraal en veilig wil regelen, met behoud van autonomie per school of locatie.
Primair onderwijs
Schoolbesturen met tientallen scholen en honderden medewerkers, vaak werkzaam op meerdere locaties, die werken aan het Normenkader IBP.
IAM Primair onderwijs
Voortgezet onderwijs
Scholen met grote, wisselende teams van docenten en ondersteunend personeel, die onder hetzelfde Normenkader IBP vallen.
IAM Voortgezet onderwijs
MBO en hoger onderwijs
Instellingen in mbo, hbo en wo die toetsen via SURFaudit; voor hbo en wo komt de Cyberbeveiligingswet (NIS2) erbij.
IAM MBO en hoger onderwijs
Kinderopvang en kindcentra
IKC's die onderwijs en opvang combineren, met gemengde teams van leerkrachten en pedagogisch medewerkers.
IAM Kinderopvang
Wat is IAM in het onderwijs?
Steeds meer scholen lopen tegen hetzelfde aan: je moet digitaal veilig werken, maar niemand weet precies of het "goed genoeg" is.
Identity en Access Management (IAM) is het geheel aan processen dat regelt wie toegang heeft tot welke systemen, en waarom. In het onderwijs is dat lastig, omdat personeel verspreid over veel scholen werkt, vaak op meerdere locaties tegelijk, en omdat de instroom en uitstroom continu doorgaan.
Goed geregelde IAM betekent dat het aanmaken, wijzigen en intrekken van accounts automatisch en controleerbaar verloopt.
Waarom IAM essentieel is voor het onderwijs
Onderwijs draait op vertrouwen en op zorgvuldigheid met gegevens. IAM staat daarbij centraal.

Sterke toegangsbeveiliging
Met slimme toegangsregels en sterke authenticatie voorkom je dat onbevoegden bij gevoelige systemen en gegevens komen.

Toegang volgens least privilege
Medewerkers krijgen alleen de rechten die ze echt nodig hebben voor hun functie en school.

Geautomatiseerd lifecyclebeheer
Accounts ontstaan, bewegen mee en gaan uit bij elke personeelswijziging, ook bij invallers en medewerkers op meerdere scholen, zonder handwerk.

Aantoonbaar in control
Logging en rapportage laten zien wie wanneer toegang had en waarom, onmisbaar voor verantwoording en audits.
Klaar voor 2027
IAM is een vast onderdeel van de onderwijsnormenkaders
Digitale veiligheid is in het onderwijs geen vrijblijvende keuze meer. In de normenkaders voor de sector is toegangsbeheer een apart domein, en goed geregelde IAM is precies wat ervoor nodig is.
Funderend onderwijs (po en vo)
Het Normenkader Informatiebeveiliging en Privacy voor het Funderend Onderwijs (IBP) van Kennisnet en SIVON telt 69 normen voor informatiebeveiliging en 25 voor privacy, verdeeld over 15 domeinen. Identity en Access Management is daar één van. Vanaf 1 januari 2027 moet elk schoolbestuur via een zelfevaluatie weten waar het staat en een plan van aanpak hebben; het streven is volwassenheidsniveau 3 in 2030. OCW verwacht al in 2026 inzicht in de digitale veiligheid.
MBO en hoger onderwijs
Mbo, hbo en wo toetsen hun informatiebeveiliging via het toetsingskader van SURFaudit, met volwassenheidsniveau 3 als ambitie. Voor hbo en wo komt daar de Cyberbeveiligingswet bij, de Nederlandse uitwerking van de Europese richtlijn NIS2, met tien zorgplichtmaatregelen. De wet treedt naar verwachting in 2026 in werking, met een ingroeiperiode van enkele jaren.
Met geautomatiseerde provisioning, least privilege, logging en aantoonbare rapportage dekt Joinly de normen voor toegangsbeheer uit deze kaders af.
Hoe Joinly helpt
Joinly werkt als controlelaag en automatiseringslaag boven Microsoft Entra ID of Google Workspace, gevoed door je personeelssysteem.


HR-gestuurde provisioning
Wij koppelen je personeelssysteem aan de werkomgeving, zodat:
- accounts automatisch ontstaan bij indiensttreding
- toegang direct wordt geblokkeerd bij vertrek
- een functiewijziging automatisch leidt tot de juiste toegang
Rol- en toegangsgovernance
Rollen gekoppeld aan functie en aan school of locatie
- leerkracht, IB'er, conciërge en directeur elk het juiste profiel
- transparante vertaling van rol naar rechten
Logging & Compliance reporting
wij verzamelen en structureren logboeken van provisioning, audittrails en uitzonderingsrapporten
- toegang en wijzigingen zijn inzichtelijk voor audits en incidentrespons
- compliance met het normenkader is aantoonbaar
SCIM & applicatie integraties
gebruikers automatisch gekoppeld aan applicaties voor onderwijs en bedrijfsvoering
- geen silo's buiten de centrale werkomgeving
- volledige controle over toegang
Waar scholen vaak vastlopen
 Handmatige accountaanmaak en offboarding, per school net even anders gedaan.
- Geen centrale rolstructuur (RBAC); versnipperd beheer waardoor het bestuur het overzicht mist.
- Beperkte mogelijkheden om toegang te loggen en te verantwoorden.
- Losse applicaties zonder koppeling met HR of het autorisatieproces.
Wat je bereikt met goed geregelde IAM
Maak je onderwijsorganisatie klaar voor veilige toegang, minder beheerlast en soepele audits.
Klaar voor het normenkader:
Je IAM is ingericht op de eisen uit het Normenkader IBP en SURFaudit, waardoor de zelfevaluatie en audits minder tijd en minder herstelwerk kosten.
Minder beheerlast:
Beheerders en het bestuursbureau besparen tijd doordat instroom, wijzigingen en uitstroom automatisch worden verwerkt.
Automatisch lifecyclebeheer:
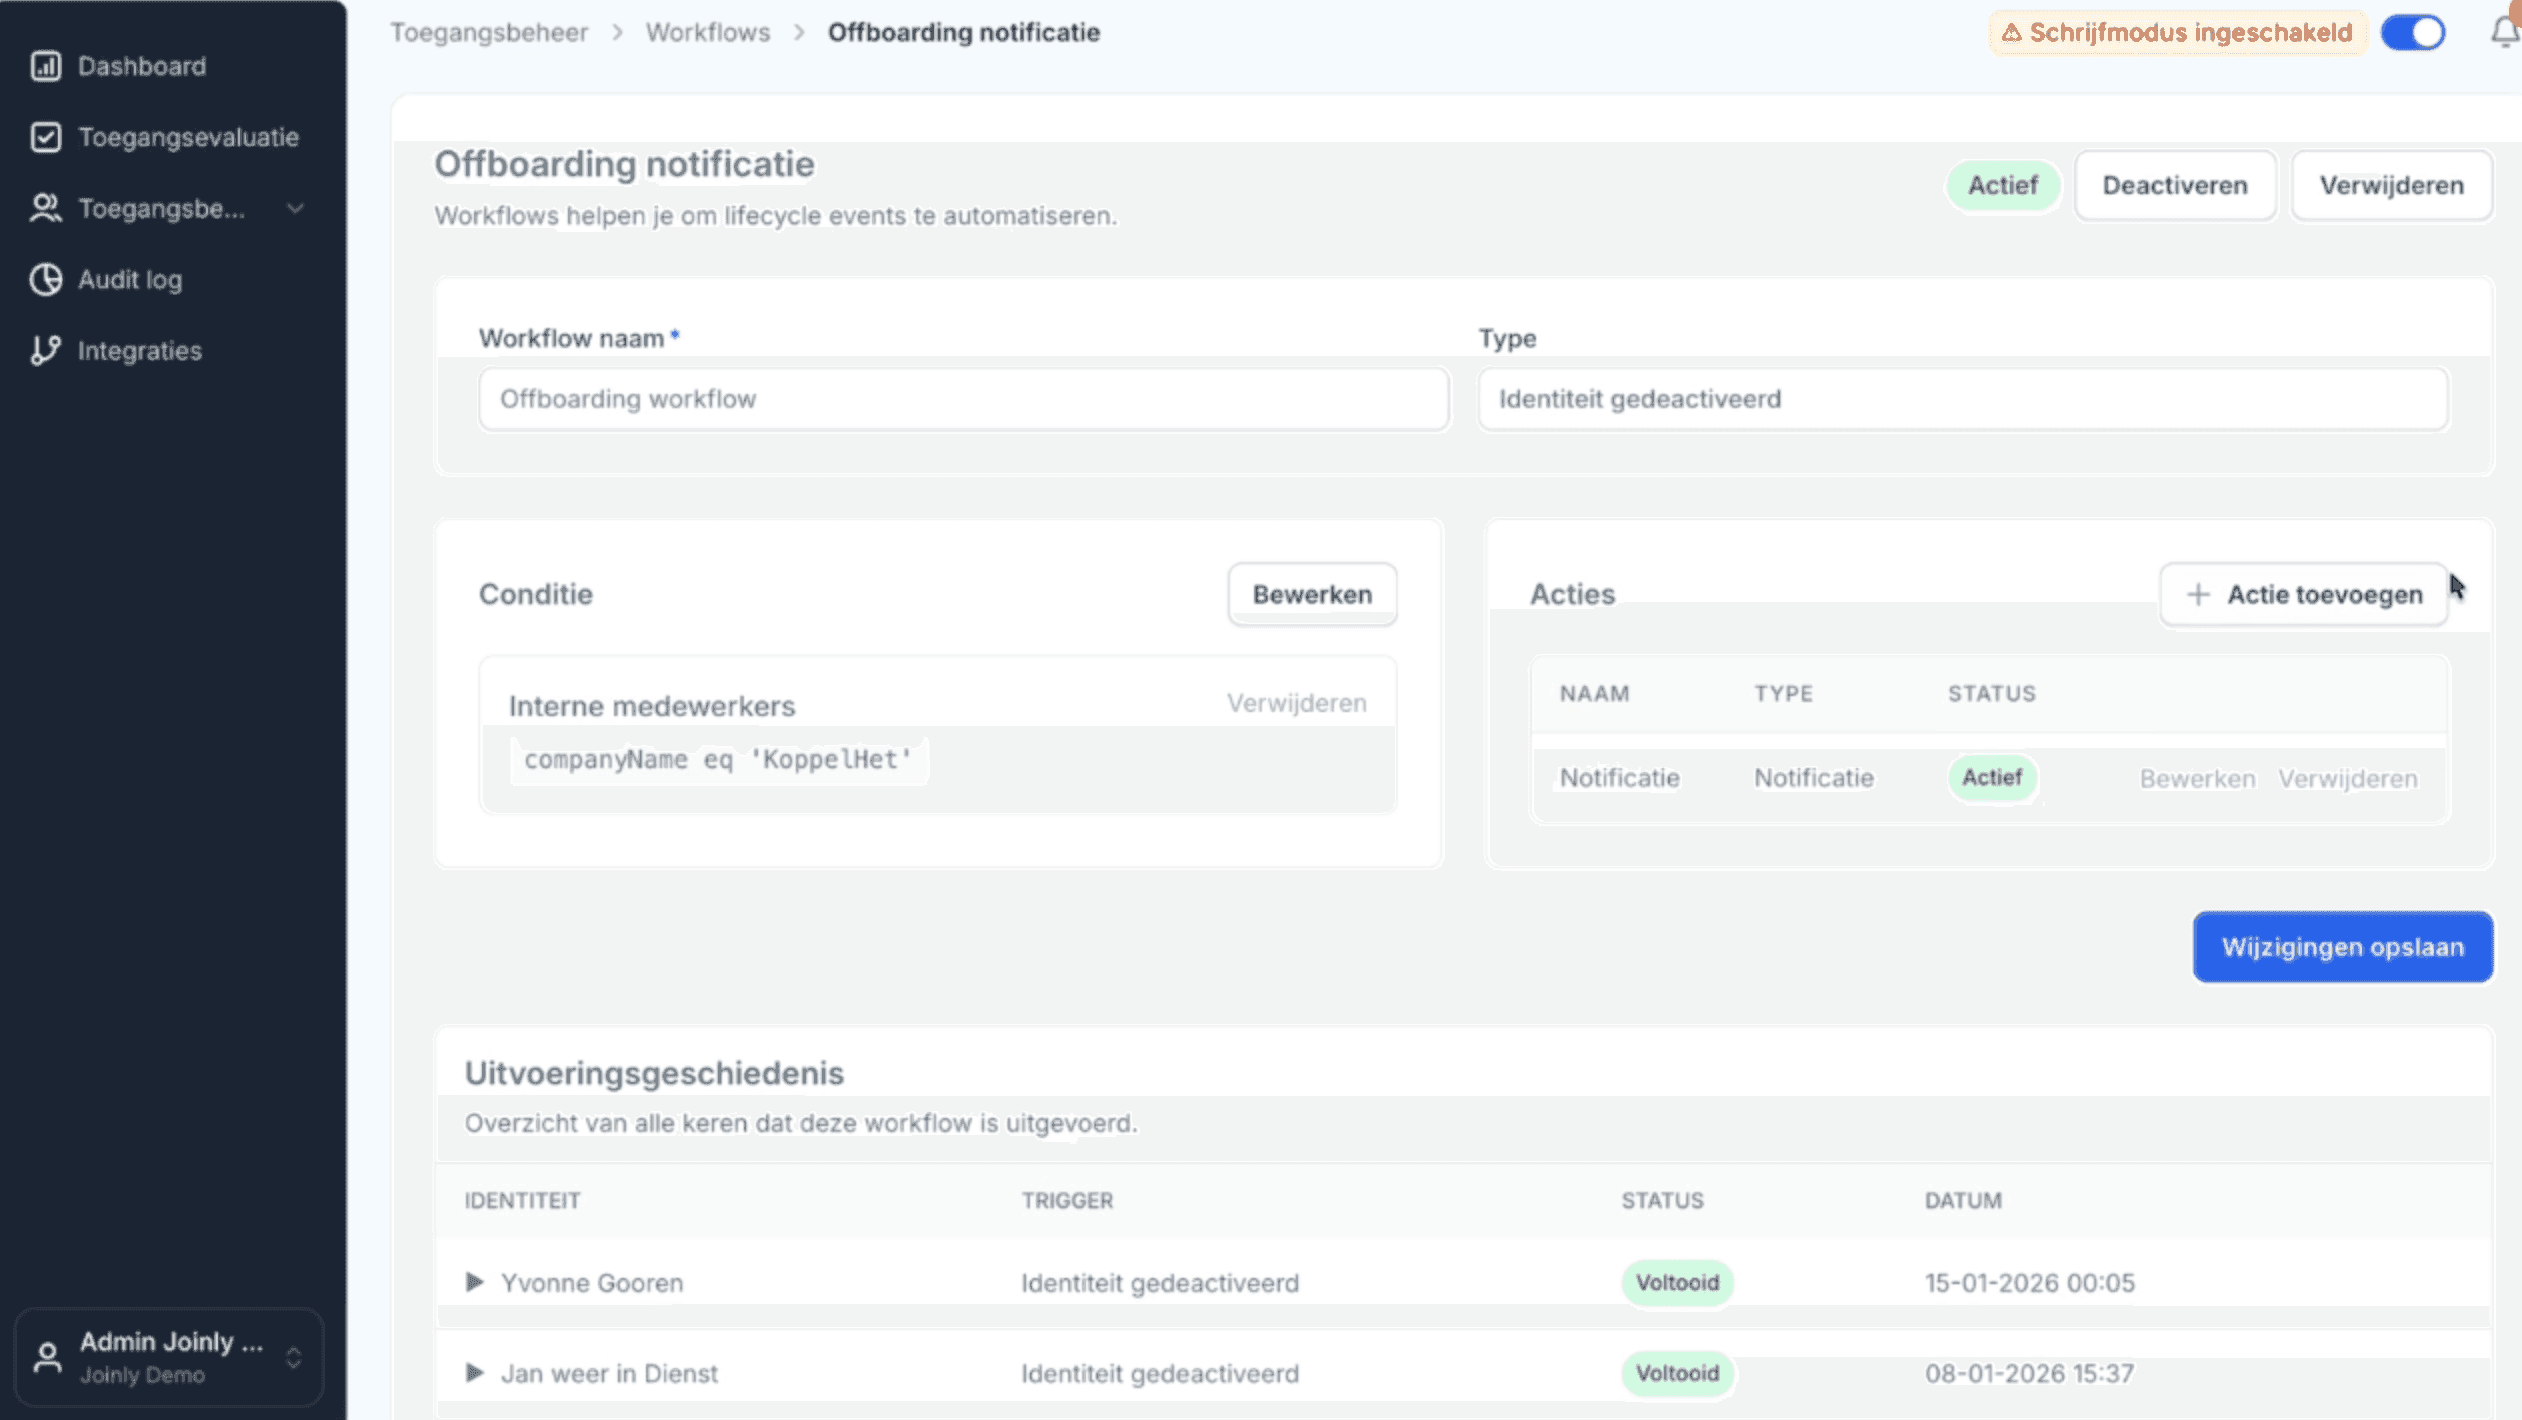
Indiensttreding, functiewijzigingen en vertrek worden automatisch verwerkt in de werkomgeving en gekoppelde applicaties, zonder handmatige acties.
Veilig en zonder achtergebleven accounts:
Geen vergeten accounts van vertrokken medewerkers; toegang volgt altijd de werkelijkheid op school.
IAM scan voor het onderwijs
In 30 minuten laten we zien hoe veilig jullie accountbeheer nu is, en wat de snelste winst is.
Plan een gratis IAM scan met onze experts
Vraag maar raak
Veelgestelde vragen
Kom je er niet uit met de veelgestelde vragen? Stuur ons gerust een berichtje.
Veelgestelde vragen
Joinly richt zich op het accountbeheer van medewerkers, vanuit je personeelssysteem. Accounts van leerlingen en studenten vallen daar nu buiten; die blijven in je eigen keten voor leerlingen en lesmateriaal.
Met de systemen die in het onderwijs gangbaar zijn, zoals AFAS, Visma en HR2day. De aanpak is systeemonafhankelijk: zolang je personeelssysteem mutaties beschikbaar stelt, kan Joinly ermee werken.
Ja. Joinly werkt als laag boven Microsoft Entra ID of Google Workspace, en kan ook provisioneren naar een hybride opstelling met een lokale Active Directory.
Ja. Toegangsbeheer is een van de 15 domeinen in het Normenkader IBP. Geautomatiseerde provisioning, least privilege en logging dekken die normen aantoonbaar af, handig richting de verplichte zelfevaluatie vanaf 2027.
De Cyberbeveiligingswet, de Nederlandse uitwerking van de Europese richtlijn NIS2, stelt toegangsbeheer centraal in haar zorgplicht. Sterke authenticatie, least privilege en logging horen daarbij, precies wat Joinly automatiseert.
Ja. Het bestuur regelt centraal hoe accounts en toegang ontstaan; de school houdt regie over het eigen onderwijs. Rollen per school en locatie maken dat mogelijk.
Joinly deelt alleen de gegevens die nodig zijn en legt elke actie vast. Zo werk je volgens dataminimalisering en kun je aantonen dat toegang zorgvuldig is geregeld.
De toegang wordt automatisch en direct geblokkeerd, en na een vastgestelde periode opgeruimd. Zo blijven er geen accounts achter in je systemen.
Met een gratis IAM scan brengen we in kaart hoe veilig je accountbeheer nu is en wat de snelste winst is. Daarna bepaal je zelf het tempo.
Kennisartikelen
Waarom wordt Identity en Access Management steeds belangrijker in het onderwijs, en wat automatiseer je het beste eerst?
Identity en Access Management wordt belangrijker omdat onderwijsinstellingen steeds meer systemen gebruiken, terwijl de digitale dreiging toeneemt en de eisen rond toegangsbeheer strenger worden. Het account van een medewerker is vaak de toegangsdeur tot gevoelige data, dus tijdige toekenning en intrekking van rechten zijn cruciaal. Begin met automatiseren waar het risico en de werklast het grootst zijn: het aanmaken, wijzigen en intrekken van medewerkersaccounts vanuit het personeelssysteem.
Marcel van Beek · 4 min leestijd
Wat vraagt het toetsingskader van SURFaudit op het gebied van toegangsbeheer voor medewerkers, en hoe automatiseer je dat?
Het toetsingskader van SURFaudit verlangt dat een instelling toegang van medewerkers gestructureerd toekent, wijzigt en intrekt, en dat aantoonbaar kan maken. Toegangsrechten mogen niet ruimer zijn dan nodig en moeten worden aangepast of ingetrokken zodra het dienstverband verandert of eindigt. Om volwassenheidsniveau 3 te halen, moet dit proces gedocumenteerd, formeel en aantoonbaar zijn. Automatisering vanuit het personeelssysteem maakt precies dat mogelijk.
Marcel van Beek · 3 min leestijd
Hoe houd ik accounts en toegang van medewerkers in de kinderopvang bij ondanks veel verloop en wisselende locaties?
Maak het personeelssysteem leidend en laat de accounts automatisch meebewegen. Begint, verandert of vertrekt een medewerker, dan past de toegang in de werkomgeving zich vanzelf aan. Zo blijven accounts kloppen ondanks veel verloop, invalkrachten en collega's die op meerdere locaties werken, en blijven er geen vergeten accounts achter.
Marcel van Beek · 3 min leestijd
Hoeveel tijd ben je kwijt aan het handmatig regelen van accounts, en hoe houd je daar tijd aan over?
Het handmatig aanmaken, wijzigen en intrekken van accounts kost de ICT afdeling structureel veel tijd, juist op de drukste momenten van het jaar. Door het personeelssysteem leidend te maken en de accounts automatisch te laten meebewegen, verdwijnt het meeste van dat herhaalwerk. De winst zit niet alleen in tijd, maar ook in minder fouten en minder vergeten accounts.
Marcel van Beek · 3 min leestijd
Hoe trek ik accounts van vertrekkende medewerkers automatisch in?
Koppel je personeelssysteem aan een orchestratielaag die boven Microsoft Entra ID of Google Workspace draait. Zodra een medewerker in het personeelssysteem op uit dienst staat, schakelt die laag het account uit, trekt de toegangsrechten in en legt elke stap vast. Zo gebeurt offboarding automatisch op de juiste datum, zonder handmatige actie van de ICT afdeling.
Marcel van Beek · 3 min leestijd
De zelfevaluatie van het Normenkader IBP voorbereiden (vóór 2027)
Vanaf 1 januari 2027 moet elk schoolbestuur in het funderend onderwijs via een zelfevaluatie weten waar het staat ten opzichte van het Normenkader IBP, en een plan van aanpak hebben om volwassenheidsniveau 3 te bereiken. Toegangsbeheer is een van de domeinen die je daarbij beoordeelt. Door dat nu te automatiseren, ga je de zelfevaluatie in met een sterk uitgangspunt en met bewijs bij de hand.
Marcel van Beek · 4 min leestijd
Volwassenheidsniveau 3 bereiken voor toegangsbeheer
Zowel het Normenkader IBP (funderend onderwijs) als het toetsingskader van SURFaudit (mbo en hoger onderwijs) hanteren volwassenheidsniveau 3 als streefniveau. Voor toegangsbeheer betekent niveau 3: het beleid is vastgelegd, de uitvoering is geautomatiseerd en consistent, en je kunt aantonen dat het werkt. Geautomatiseerde provisioning vanuit het personeelssysteem brengt je daar het snelst.
Marcel van Beek · 3 min leestijd
Normenkader IBP of Cyberbeveiligingswet: wat is het verschil?
Het Normenkader IBP is de afgesproken norm voor digitale veiligheid in het funderend onderwijs (po en vo), met een zelfevaluatie vanaf 2027. De Cyberbeveiligingswet is echte wetgeving, de Nederlandse uitwerking van de Europese richtlijn NIS2, en geldt onder meer voor hbo en wo. Beide leggen veel nadruk op toegangsbeheer, maar ze verschillen in status, doelgroep en tijdlijn.
Marcel van Beek · 4 min leestijd
Je personeelssysteem koppelen aan Microsoft 365 of Entra ID: AFAS, Visma of HR2day
In het onderwijs zijn AFAS, Visma (Visma.net HRM, de opvolger van Youforce) en HR2day de meest gebruikte personeels- en salarissystemen. Geen van deze maakt zelf accounts aan in Microsoft 365 of Google Workspace. Een orchestratielaag tussen je personeelssysteem en de werkomgeving vertaalt elke personeelsmutatie automatisch naar het juiste account met de juiste toegang.
Marcel van Beek · 4 min leestijd
Onboarding en offboarding van medewerkers in het onderwijs automatiseren
In het onderwijs wisselt personeel continu, met veel invallers en mensen die op meerdere scholen werken. Wordt offboarding niet net zo zorgvuldig geautomatiseerd als onboarding, dan blijven accounts achter in Microsoft 365, het netwerk en losse applicaties. Door beide vanuit het personeelssysteem te automatiseren, met eerst uitschakelen en daarna opruimen, voorkom je achtergebleven accounts en voldoe je aantoonbaar aan de normen.
Marcel van Beek · 4 min leestijd
Wat vraagt het Normenkader IBP op het gebied van toegangsbeheer?
Identity en Access Management is een van de 15 domeinen in het Normenkader Informatiebeveiliging en Privacy voor het Funderend Onderwijs (IBP). Concreet vraagt het kader om sterke authenticatie, toegang volgens least privilege, geautomatiseerd beheer van de levenscyclus van accounts en aantoonbare logging. Wie dat vanuit het personeelssysteem automatiseert, dekt deze normen in één keer af.
Marcel van Beek · 4 min leestijd