Norm · Zorg
NEN 7510 en toegangsbeheer: wat de norm vraagt, en een checklist
NEN 7510 is de norm voor informatiebeveiliging in de zorg. Een groot deel ervan gaat over één vraag: heeft iedereen precies de toegang tot cliëntgegevens die bij zijn werk hoort, en kun je dat laten zien?
Geen creditcard, geen installatie. Praat met een IAM-specialist
Het korte antwoord
NEN 7510 vraagt dat toegang tot gegevens volgt uit de functie, dat accounts tijdig worden aangemaakt en ingetrokken, dat rechten periodiek worden gecontroleerd en dat je dat aantoonbaar vastlegt. Met je HR-systeem als bron regel je die vier dingen in één proces.
Wat is NEN 7510?
NEN 7510 is de Nederlandse norm voor informatiebeveiliging in de zorg. Hij bouwt voort op ISO 27001 en ISO 27002 en vertaalt die naar de praktijk van zorgaanbieders, waar gezondheidsgegevens de kern van het werk zijn.
Voor zorgaanbieders die cliëntgegevens elektronisch verwerken, is de norm via het Besluit elektronische gegevensverwerking door zorgaanbieders verplicht, samen met NEN 7512 voor gegevensuitwisseling en NEN 7513 voor het vastleggen van handelingen op elektronische dossiers.
Wat de norm van toegangsbeheer vraagt
De eisen over toegang komen in de praktijk neer op vijf onderwerpen.
- Een vastgelegd toegangsbeleid: wie krijgt waartoe toegang, en op grond waarvan.
- Registratie en afmelding: accounts worden aangemaakt bij indiensttreding en ingetrokken bij vertrek.
- Beperkte en bijzondere rechten: beheerrechten en toegang tot dossiers alleen voor wie ze nodig heeft.
- Periodieke beoordeling: rechten worden regelmatig gecontroleerd en bijgesteld.
- Vastlegging: je kunt achteraf laten zien wie wanneer welke toegang had en waarom.
Waarom het in de zorg lastig is
Zorgorganisaties hebben veel verloop, flexkrachten en invallers, en medewerkers met meer dan één dienstverband. Elke wissel is een moment waarop toegang moet veranderen. Met de hand gaat dat geregeld mis: een account blijft open na de laatste dienst, of iemand houdt de rechten van zijn vorige afdeling.
De oplossing is het HR-systeem leidend maken. Daar staat al wie er werkt, in welke functie en tot wanneer. Als toegang daaruit volgt, klopt hij vanzelf vaker, en is elke wijziging te herleiden.
Checklist
Checklist NEN 7510 voor toegangsbeheer
Acht punten om je toegangsbeheer langs te leggen. Kun je ze allemaal met ja beantwoorden, dan sta je sterk bij een audit.
- 1Toegang volgt uit de functiePer functie, afdeling en locatie is vastgelegd welke toegang erbij hoort.
- 2Het account staat klaar op de eerste dienstIndiensttreding in HR leidt automatisch tot een account met de juiste rol.
- 3Een functiewissel past de toegang aanWie van afdeling wisselt, krijgt de nieuwe rechten en verliest de oude.
- 4Toegang vervalt op de einddatumOok voor flexkrachten, stagiairs en externen, met een verplichte einddatum.
- 5Conflicterende rechten worden tegengehoudenCombinaties die niet samen mogen, zijn vastgelegd en worden gecontroleerd.
- 6Rechten worden periodiek beoordeeldManagers en eigenaren bevestigen regelmatig of de toegang nog klopt.
- 7Spoedblokkering is mogelijkBij een incident kun je een account direct blokkeren en sessies intrekken.
- 8Elke wijziging is vastgelegdWie, wat, wanneer en waarom, voor elke toekenning en elke intrekking.
Hoe Joinly helpt
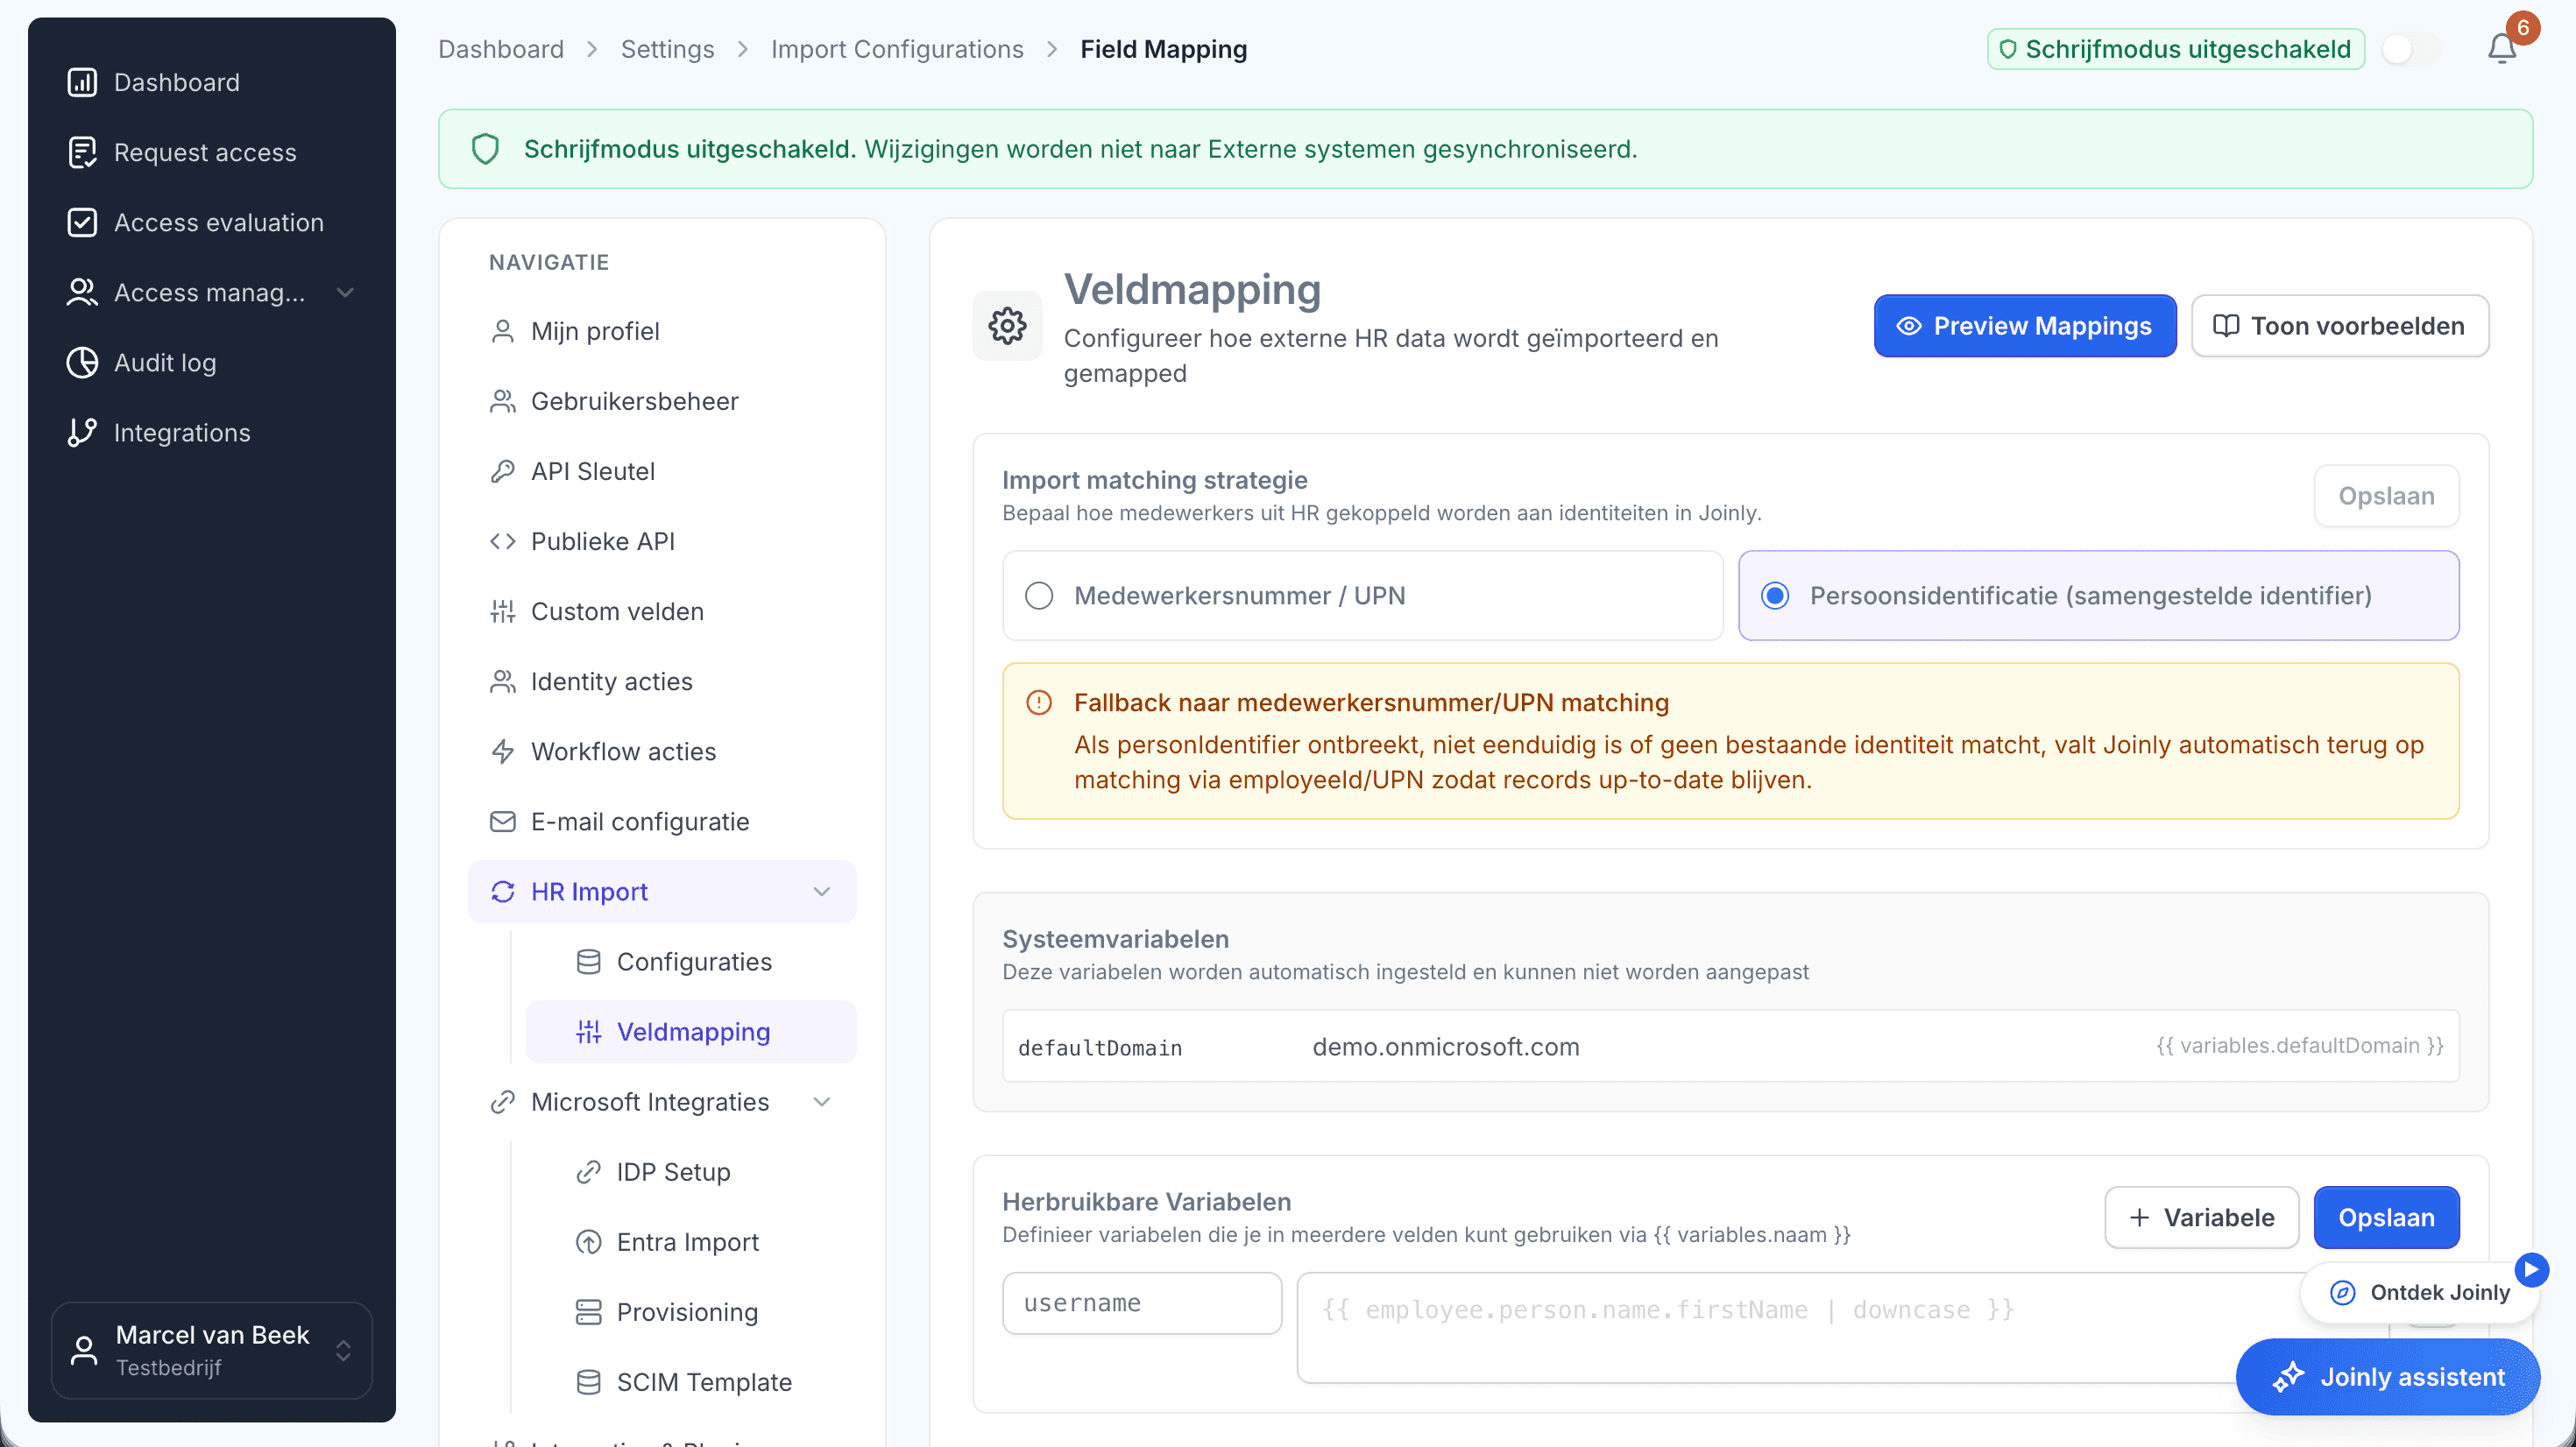
- Instroom, doorstroom en uitstroom automatisch vanuit AFAS, Youforce, Visma, BCS of een ander HR-systeem
- Rollen op functie, afdeling en locatie, met de reden per toewijzing
- Meerdere dienstverbanden per persoon: één account met de rechten van beide functies
- Functiescheiding, toegangsreviews en een auditlog per wijziging
- Noodblokkering: account blokkeren, sessies intrekken en MFA resetten in één handeling
Verder met je eigen organisatie
Probeer Joinly gratis
Klik zelf door Joinly in een proefomgeving met demodata, zonder iets te koppelen.Start je proefomgeving
Zo deed een andere organisatie het
Zorgorganisatie met 750+ medewerkersLees het verhaalDe koppeling die erbij hoort
BCS koppelen met JoinlyZo koppel je je HR-systeem aan Joinly, en daarmee aan Microsoft.Bekijk de koppeling
Norm · Zorg
Veelgestelde vragen
Is NEN 7510 verplicht?
Voor zorgaanbieders die cliëntgegevens elektronisch verwerken wel. Het Besluit elektronische gegevensverwerking door zorgaanbieders schrijft NEN 7510, NEN 7512 en NEN 7513 voor.
Wat is het verschil tussen NEN 7510 en NEN 7513?
NEN 7510 gaat over informatiebeveiliging in de breedte, waaronder toegangsbeheer. NEN 7513 gaat specifiek over het vastleggen van wie wat deed in een elektronisch dossier.
Hoe vaak moet je toegangsrechten controleren?
De norm vraagt om regelmatige beoordeling en laat de frequentie aan je risicoafweging over. Veel zorgorganisaties kiezen voor een jaarlijkse review, en vaker voor beheerrechten en toegang tot dossiers.
Helpt NEN 7510 ook bij NIS2?
Ja. De zorg is een aangewezen sector onder NIS2, en de maatregelen voor toegangsbeheer overlappen grotendeels. Wie NEN 7510 op orde heeft, heeft voor toegang een groot deel van NIS2 gedekt.
Hoe begin je?
Met de koppeling tussen je HR-systeem en Microsoft Entra ID of Active Directory. Daarmee regel je instroom en uitstroom, de punten met het grootste risico. Rollen, functiescheiding en reviews volgen daarna.
- NIS2 en toegangsbeheerNIS2 vraagt onder meer om personeelsbeveiliging, een toegangsbeleid en multifactorauthenticatie. Voor toegangsbeheer betekent dat: toegang die volgt uit de functie, tijdig intrekken bij vertrek, periodieke controle en een sluitende vastlegging.
- Recertificatie van toegangsrechtenRecertificatie is het periodiek laten beoordelen van toegangsrechten door de manager of de eigenaar van de toegang. Wat wordt bevestigd blijft, wat niet wordt bevestigd vervalt, en elke beslissing wordt vastgelegd.
Zie hoe dit in Joinly werkt
In je gratis proefomgeving zie je met demodata hoe accounts, rollen en controles uit HR volgen.
Geen creditcard, geen installatie.
Liever eerst een gesprek? Praat met een IAM-specialist