Voorwaardelijke rollen
Toegang volgt de functie, dus niemand krijgt meer dan hij nodig heeft. Least privilege, automatisch.

Product · Governance & security
Geef mensen toegang op basis van hun functie, afdeling en locatie, automatisch, en precies zoveel als nodig. Zo houd je grip: je weet én bewijst wie waar bij mag, en niemand houdt rechten die niet meer bij zijn rol horen.
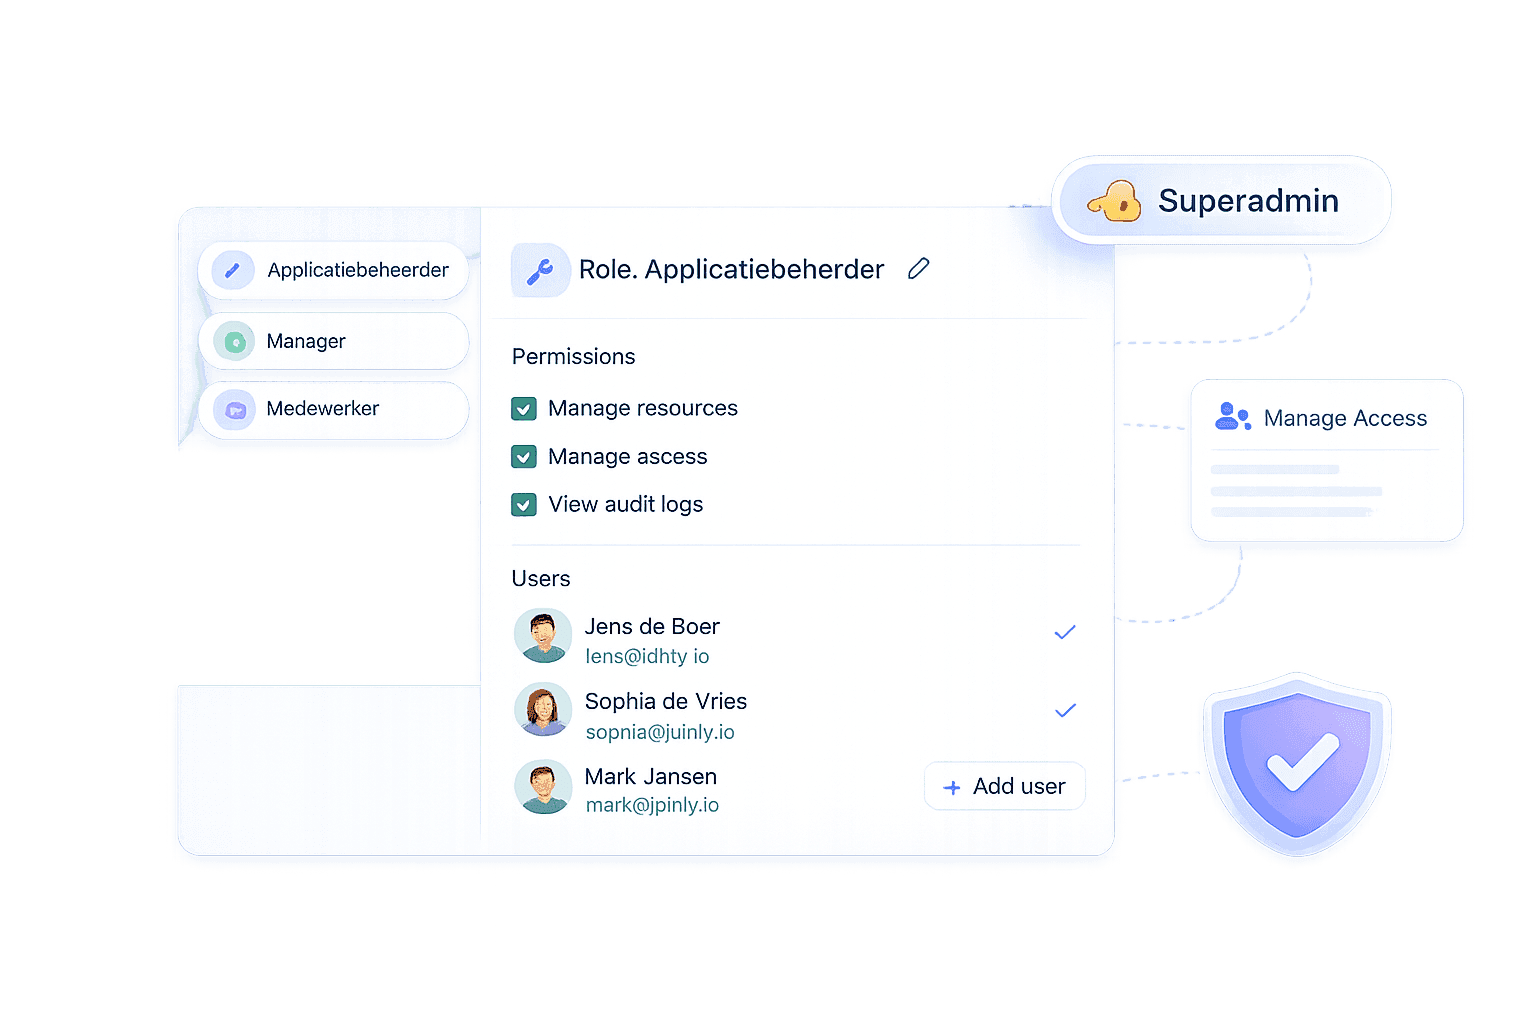


Zo groeit toegang in de meeste organisaties: iemand krijgt de rechten van een collega, die collega had er te veel, en niemand ruimt het ooit op. Voor IT is dat elke week gedoe met tickets. Voor de security officer is het een sluimerend risico: rechten die niemand meer kan uitleggen, ex-functies die blijven hangen, en geen antwoord op de vraag "wie kan er eigenlijk bij onze financiële data?".
Rollen lossen beide op. Je legt één keer vast wat een functie nodig heeft, en Joinly kent die toegang automatisch toe aan iedereen die de functie heeft, en trekt hem weer in zodra de functie verandert. Minder handwerk voor IT, en voor security: least privilege dat zichzelf handhaaft, aantoonbaar.
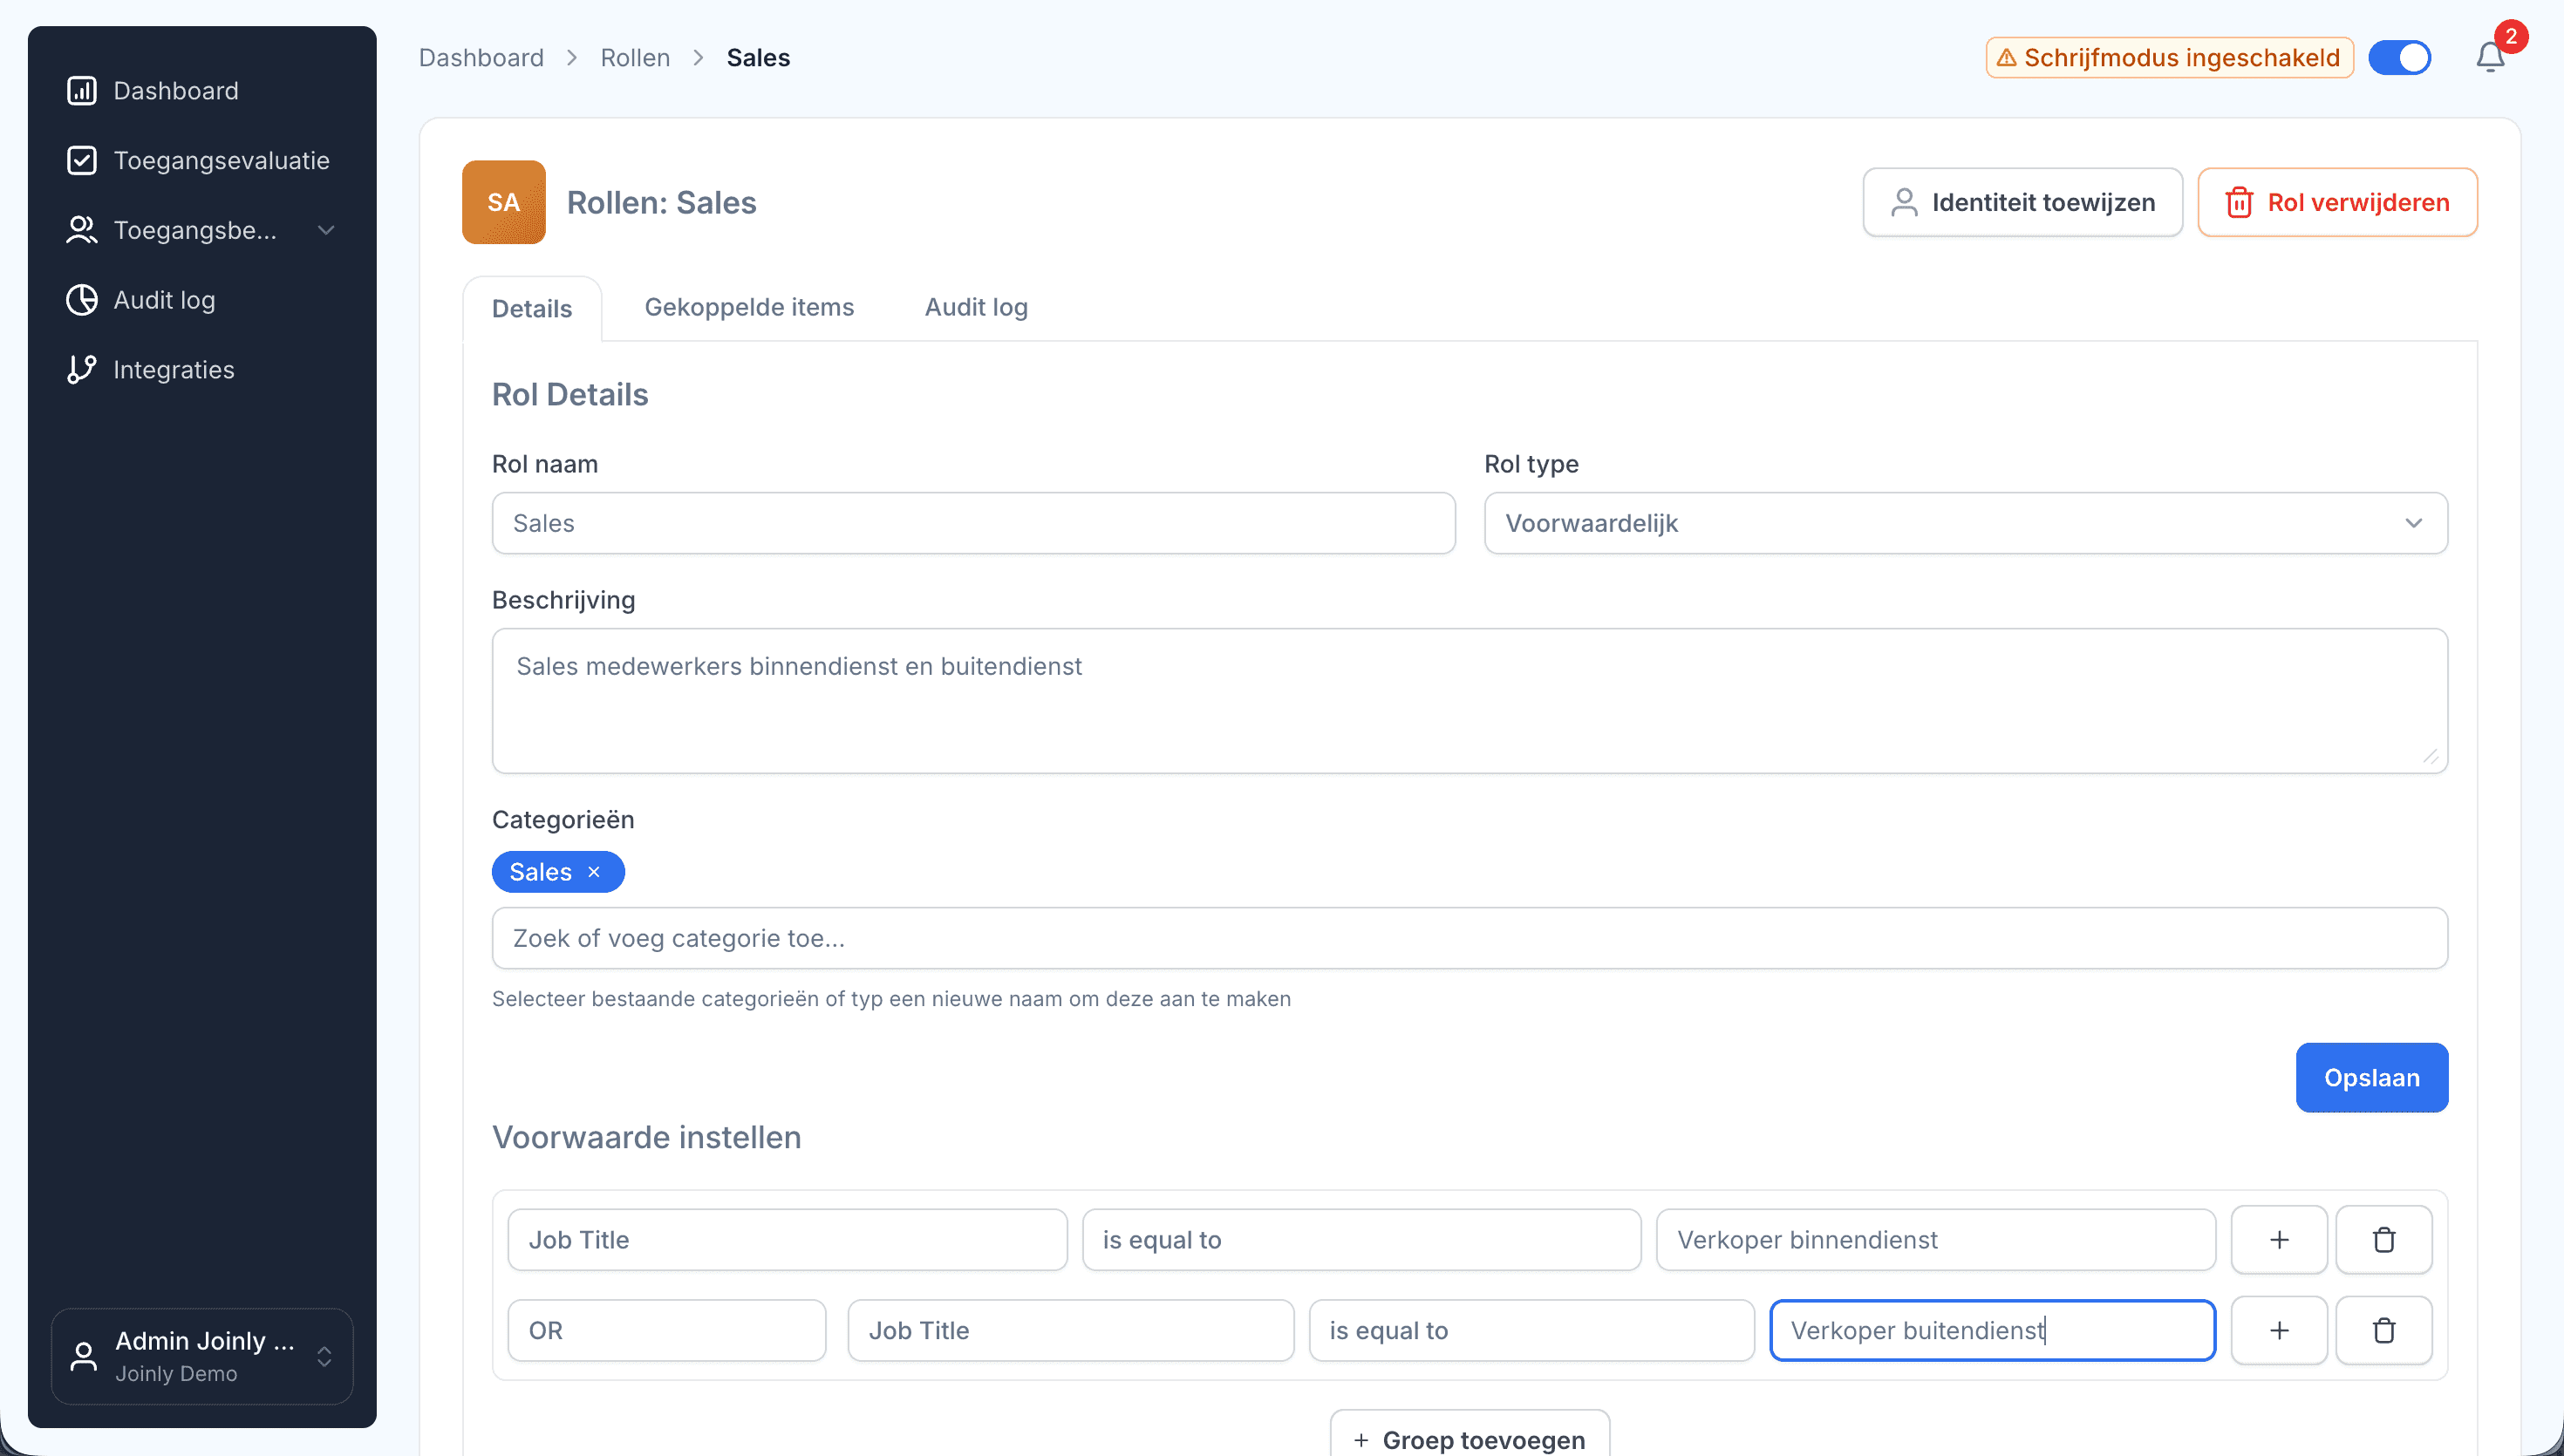
De functie bepaalt de groepen, licenties en apps. Wat het oplevert: nul openstaande tickets, en geen "voor de zekerheid" te veel rechten.
Oude rollen vervallen, nieuwe komen erbij. Wat het oplevert: geen rechten-wildgroei bij doorstroom: het grootste stille lek in de meeste organisaties.
Rollen en rechten krijgen een einddatum. Wat het oplevert: externen houden nooit langer toegang dan afgesproken.
Een rol is een bundel toegang: Entra-groepen, Microsoft-licenties, Enterprise Applications en plugin-apps. Je wijst 'm handmatig toe (voor uitzonderingen) of voorwaardelijk: automatisch aan iedereen die aan je condities voldoet: afdeling, functie, locatie of elk ander veld. HR wijzigt een attribuut, de toegang beweegt mee.
Voorwaardelijke rollen zíjn je autorisatiematrix: alleen voert deze zichzelf uit én blijft hij actueel, in plaats van te verstoffen in Excel.
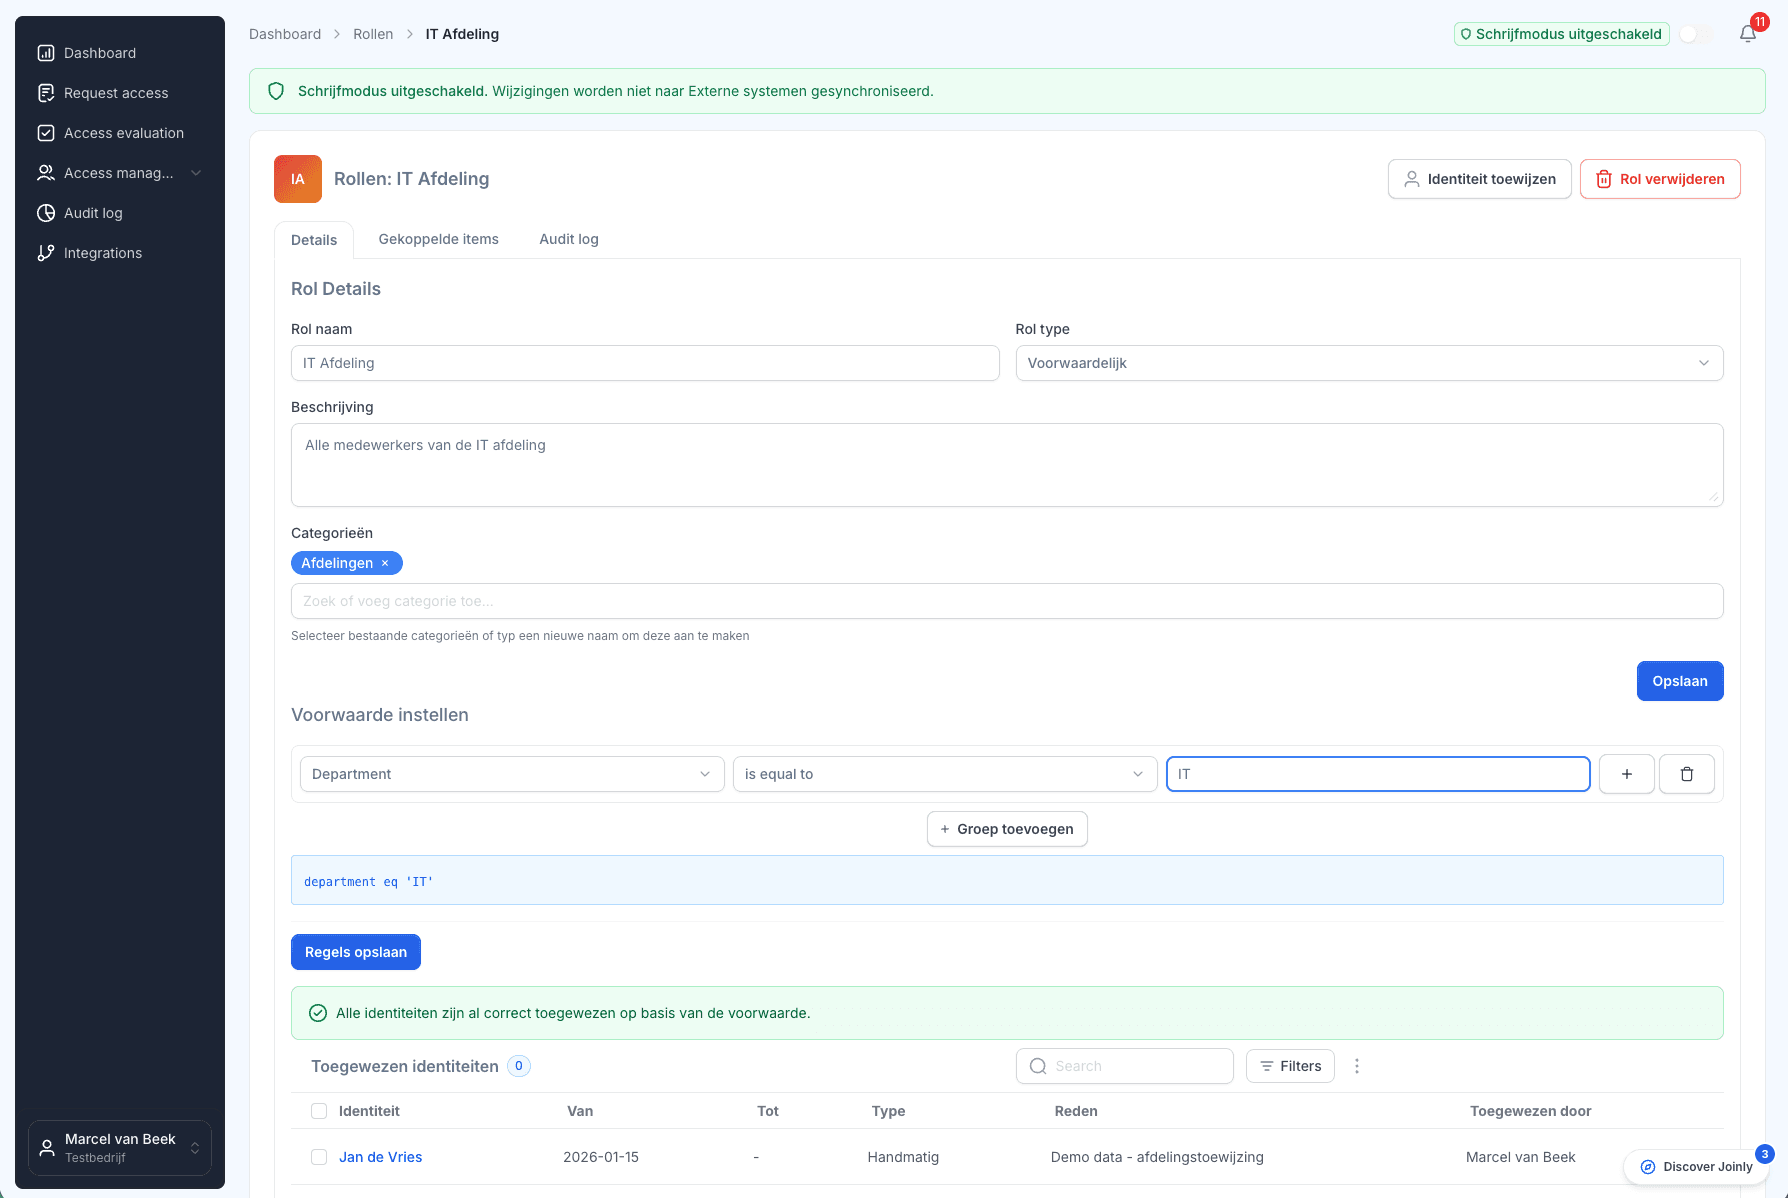
Vier bouwstenen die van RBAC een security-instrument maken.
Toegang volgt de functie, dus niemand krijgt meer dan hij nodig heeft. Least privilege, automatisch.
Zie in één oogopslag waar de praktijk afwijkt van het beleid, en herstel het met één klik.
Trek een rol veilig in: toegang die een andere legitieme bron nog dekt, blijft staan. Geen ongelukken bij intrekken.
Markeer conflicterende rechten (bijv. betalingen invoeren én goedkeuren); wie ze allebei heeft, staat permanent zichtbaar in een eigen tabblad.
Voor de security officer
De meeste organisaties komen niet bij ons voor "handiger accountbeheer", ze willen grip: zeker weten dat niemand toegang heeft die niet bij zijn functie hoort, en dat kunnen aantonen bij een audit of onder NIS2. Rollen maken dat mogelijk:
Grip op toegang
Rollen bepalen wie waar bij mag, workflows regelen wat daaruit volgt, en de rol-evaluatie houdt model en werkelijkheid gelijk. Zo krijg je grip op toegang — en houd je 'm.
Een rol regelt de toegang die er direct bij hoort. Wil je dat er méér gebeurt zodra iemand een rol krijgt of verliest (een welkomstmail, een servicedesk-ticket, een account in een ander systeem)? Dan koppel je een workflow aan het toewijzen of intrekken van de rol. Rollen bepalen wíé wat krijgt, workflows bepalen wát er dan allemaal gebeurt.
Het spannendste moment van elk RBAC-project is de invoering. De rol-evaluatie maakt vóór elke wijziging zichtbaar wie de rol hóórt te hebben versus wie hem feitelijk heeft en met één klik pas je het verschil toe. Zo migreer je rol voor rol, met open ogen. Voor security is dat meteen je nulmeting: het verschil tussen feitelijke en bedoelde toegang is je eerste risicolijst.
Vraag maar raak
Kom je er niet uit met de veelgestelde vragen? Stuur ons gerust een berichtje.
Een rol bundelt toegangsitems: Entra-groepen (security en Microsoft 365), Enterprise Applications inclusief app-rollen, Microsoft-licenties en plugin-applicaties zoals Bitwarden of HubSpot. Wie de rol krijgt, krijgt het hele pakket — en verliest het weer bij intrekken, tenzij een andere bron de toegang nog dekt.
Op elk veld van de identiteit: afdeling, functie, locatie, maar ook eigen velden, inclusief met Liquid berekende velden. Condities zijn combineerbaar, dus "afdeling = Zorg én locatie = Utrecht" kan ook.
Ze berekent wie een rol hoort te hebben en legt dat naast wie hem feitelijk heeft. De verschillen zie je in een aparte weergave en pas je met één klik toe — zo migreer je veilig van een handmatige situatie naar RBAC: eerst kijken, dan toepassen.
Ja. Rollen, toegangsitems en groepslidmaatschappen kunnen een einddatum krijgen ("geldig tot en met"). Handig voor stagiairs, inhuur en projecten: de toegang verloopt vanzelf.
Markeer twee toegangsitems als conflicterend. Iedereen die beide heeft, verschijnt in een eigen conflicten-tabblad — bijvoorbeeld "betalingen invoeren" en "betalingen goedkeuren".
Bestaande lidmaatschappen importeer je uit het externe systeem als claim-bron; per persoon kun je er een onderdrukken. Zo breng je de bestaande situatie eerst in kaart en ruim je hem gecontroleerd op, in plaats van met een big bang.
Start direct met een gratis proefversie of neem contact op voor advies over jouw HR- en Microsoft-omgeving.