Sector: waterschappen
IAM voor waterschappen: aantoonbaar toegangsbeheer onder de BIO en NIS2
Waterschappen vallen onder de BIO en worden onder de Cyberbeveiligingswet automatisch aangewezen als essentiële entiteit. Dat vraagt toegangsbeheer dat je kunt aantonen: wie had waarom toegang, en wie keurde het goed. Joinly regelt dat vanuit je HR-systeem.
Geen creditcard, geen installatie. Praat met een IAM-specialist
- Geen vendor lock-in
- Data in Amsterdam
- ISO 27001-gecertificeerd


IAM voor waterschappen in het kort
Een waterschap is een overheidsorganisatie met een grote buitendienst. Toegangsbeheer moet dus kloppen voor kantoor en veld, en aantoonbaar zijn voor de BIO en NIS2.
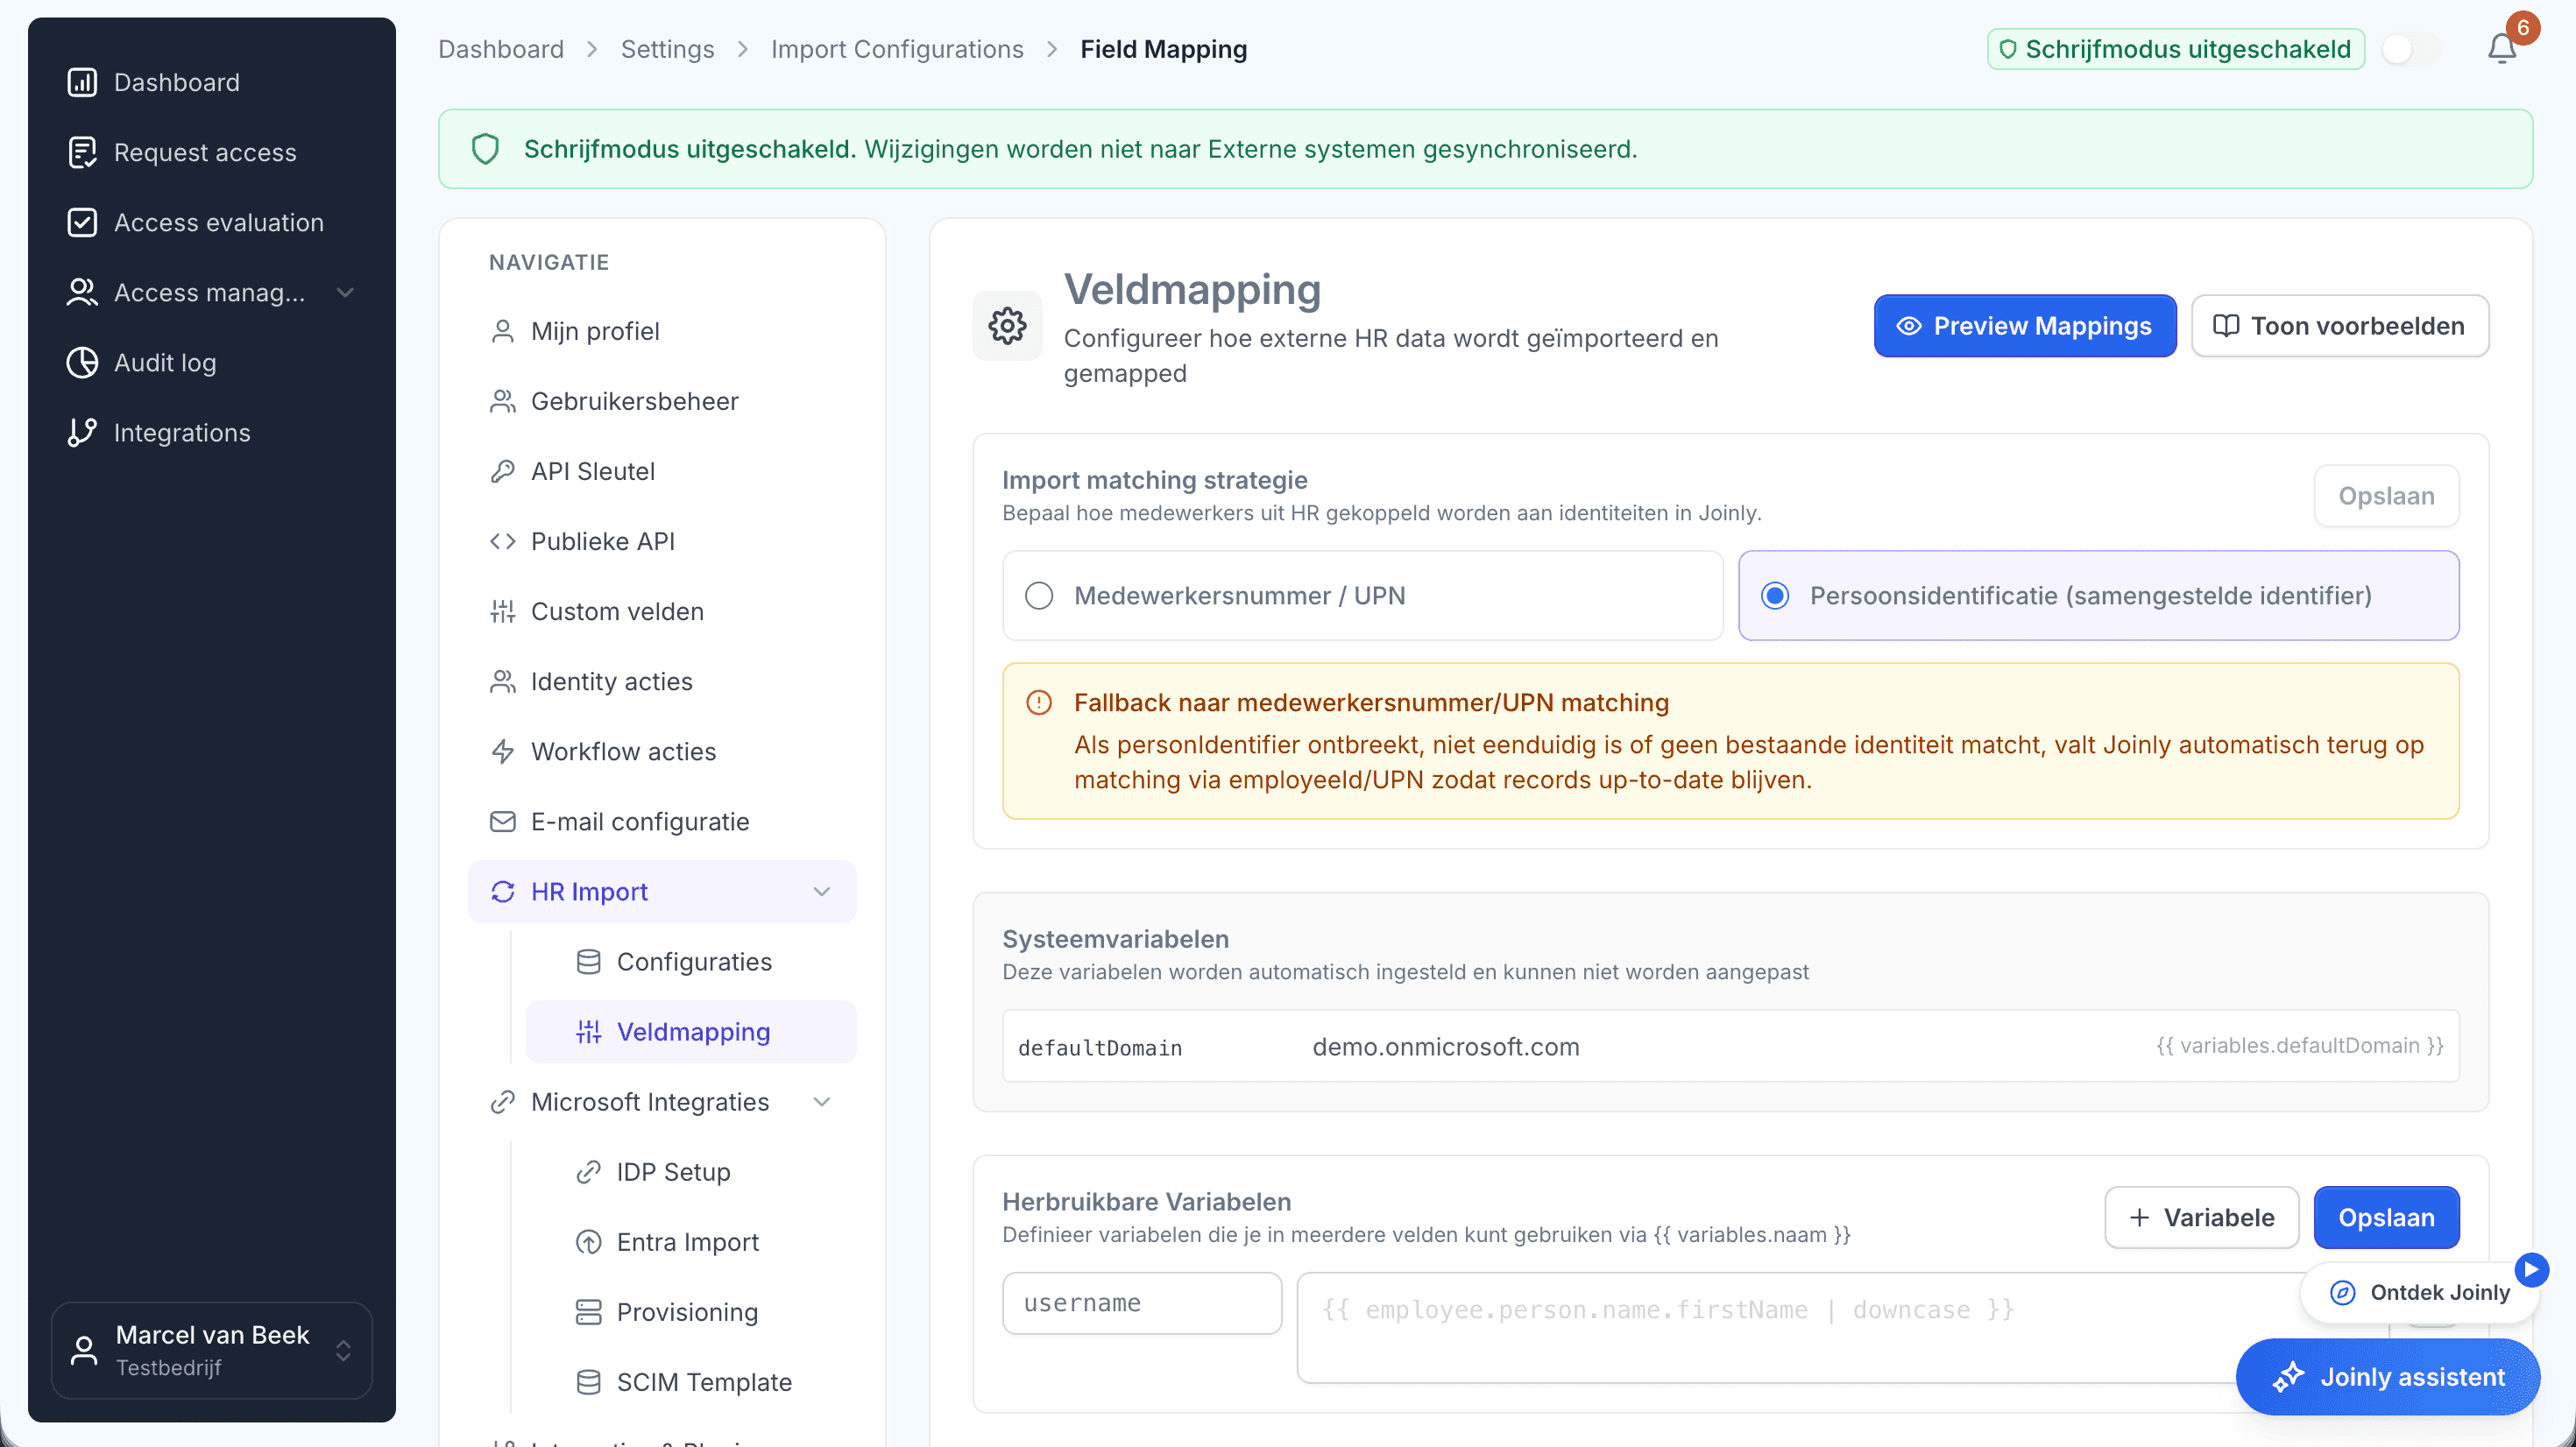
- Instroom, doorstroom en uitstroom automatisch vanuit je HR-systeem
- Rollen per functie, afdeling en locatie, voor kantoor en buitendienst
- Inhuur en externen met een verplichte einddatum
- Functiescheiding, toegangsevaluatie en een auditlog per wijziging
- Data in Amsterdam, ISO 27001-gecertificeerd
Waarom toegangsbeheer bij een waterschap zwaar weegt
Zes punten die bij waterschappen steeds terugkomen.
Essentiële entiteit onder NIS2
Waterschappen worden onder de Cyberbeveiligingswet automatisch aangewezen als essentiële entiteit. Aantoonbaar toegangsbeheer met logging sluit aan op de zorgplicht.
De BIO als normenkader
De BIO vraagt toegang op basis van functie, functiescheiding en periodieke controle. In Joinly zijn het vaste onderdelen van de levenscyclus.
Kantoor en buitendienst
Een medewerker op een zuiveringsinstallatie heeft andere toegang nodig dan een beleidsmedewerker. Rollen op functie en locatie regelen dat.
Inhuur en projecten
Inhuur krijgt een eigen rol en een verplichte einddatum, zodat toegang niet blijft hangen na het project.
Fysieke toegang hoort erbij
Gemalen, kantoren en installaties: fysieke toegang kan in dezelfde levenscyclus meelopen als je accounts.
Vertrek met spoed
Met de noodblokkering gaat een account direct dicht, worden sessies ingetrokken en wordt MFA gereset.
Wat een waterschap wil weten
De vragen van IT, de CISO en de privacy officer.
- Hoe helpt dit bij de BIO?
- Toegang op functie, functiescheiding als vaste controle, toegangsevaluatie en een auditlog per wijziging.
- En bij NIS2?
- Aantoonbaar toegangsbeheer met logging, en een noodblokkering voor incidenten.
- Welke doelen?
- Microsoft Entra ID, Active Directory op locatie via de Joinly Agent, en je bedrijfsapplicaties.
- Wat met inhuur?
- Externen met een verplichte einddatum, een eigen rol en automatische deactivatie.
- Waar staat de data?
- In Amsterdam, binnen de EU. ISO 27001-gecertificeerd, met een data-minimalisatiebeleid.
Zo pakken waterschappen het aan
Van HR-koppeling naar aantoonbaar toegangsbeheer, in vier stappen.
- 1HR koppelenKoppel het HR-systeem en zie waar personeelsadministratie en IT uit elkaar lopen.
- 2Instroom en uitstroomAccounts staan klaar op de eerste werkdag en gaan dicht na de laatste.
- 3Rollen per functie en locatieLeg vast welke toegang bij kantoor, buitendienst en installaties hoort.
- 4Controles voor BIO en NIS2Leg functiescheiding vast, zet de toegangsevaluatie in en gebruik het auditlog als bewijs.
In cijfers
Wat Joinly een waterschap biedt.
- Functiescheiding en toegangsevaluatie als vaste controle
- BIOFunctiescheiding en toegangsevaluatie als vaste controle
- Aantoonbaar toegangsbeheer met logging
- NIS2Aantoonbaar toegangsbeheer met logging
- Alle data en resources gehost binnen de EU
- AmsterdamAlle data en resources gehost binnen de EU
- Gecertificeerd, jaarlijks geaudit door Digitrust
- ISO 27001Gecertificeerd, jaarlijks geaudit door Digitrust
“Van handmatig beheer naar volledige grip op instroom, doorstroom en uitstroom — zonder extra werk voor IT.”
Sector: waterschappen
Veelgestelde vragen
Valt een waterschap onder de Cyberbeveiligingswet?
Ja. Gemeenten, provincies en waterschappen worden automatisch aangewezen als essentiële entiteit. Aantoonbaar toegangsbeheer met logging sluit aan op de zorgplicht.
Hoe helpt Joinly bij de BIO?
De BIO vraagt toegang op basis van functie, functiescheiding en periodieke controle. Joinly levert rollen op HR-velden, functiescheiding als vaste controle, een toegangsevaluatie en een auditlog per wijziging.
Werkt Joinly met Active Directory op locatie?
Ja. De Joinly Agent draait in je eigen netwerk en haalt opdrachten op via een uitgaande verbinding. Er zijn geen inkomende firewallregels nodig.
Waar staan onze gegevens?
In Amsterdam, binnen de EU. Joinly is ISO 27001-gecertificeerd en hanteert een data-minimalisatiebeleid.
Verder lezen
- Fysieke toegangsbeveiligingWie bij de systemen mag, mag meestal ook het pand in. Joinly regelt digitale en fysieke toegang vanuit één proces: bij instroom wordt toegang uitgegeven, bij een functiewissel aangepast en bij uitstroom ingetrokken. Gekoppeld aan je toegangssysteem waar dat kan, via je servicedesk waar dat nodig is.
- Externen, inhuur en service accountsDe accounts die niet uit HR komen, zijn de accounts die blijven hangen: de inhuurkracht van vorig jaar, het gastaccount van de leverancier, de service account waar niemand meer van weet. Joinly brengt ze in dezelfde levenscyclus als medewerkers, met een eigenaar, een reden en een einddatum.
- Identity governanceAccounts automatisch aanmaken is stap één. Identity governance is de vraag daarna: heeft iedereen nog de toegang die bij zijn functie hoort, mag deze combinatie van rechten wel, en wie heeft dat goedgekeurd? Joinly beantwoordt die vragen in hetzelfde platform dat de accounts beheert.
Zien wat Joinly voor jouw organisatie doet?
Klik zelf door Joinly in een gratis proefomgeving met demodata.
Geen creditcard, geen installatie.
Liever eerst een gesprek? Praat met een IAM-specialist