Autorisatiematrix
Een autorisatiematrix die nooit achterloopt
Joinly bouwt de matrix uit de toegang die er echt is: per groep collega's welke toegangsitems ze hebben, welk deel van de groep, en of een rol het regelt. Je exporteert hem naar Excel wanneer de auditor erom vraagt.
Geen creditcard, geen installatie. Praat met een IAM-specialist
- ISO 27001-gecertificeerd
- Gecertificeerd door AFAS
- Data in Amsterdam
De matrix in Excel klopt nooit
In veel organisaties is de autorisatiematrix een spreadsheet. Iemand heeft hem ooit gemaakt, en sinds de laatste reorganisatie klopt hij niet meer.
Voor de auditor is hij het bewijs dat toegang beleid volgt. Voor IT is het een document dat niemand durft bij te werken, en dat bij elke audit opnieuw moet.
Zo werkt het
Van werkelijke toegang naar een matrix die je kunt uitleggen
Stap 1
Lees de matrix in één oogopslag
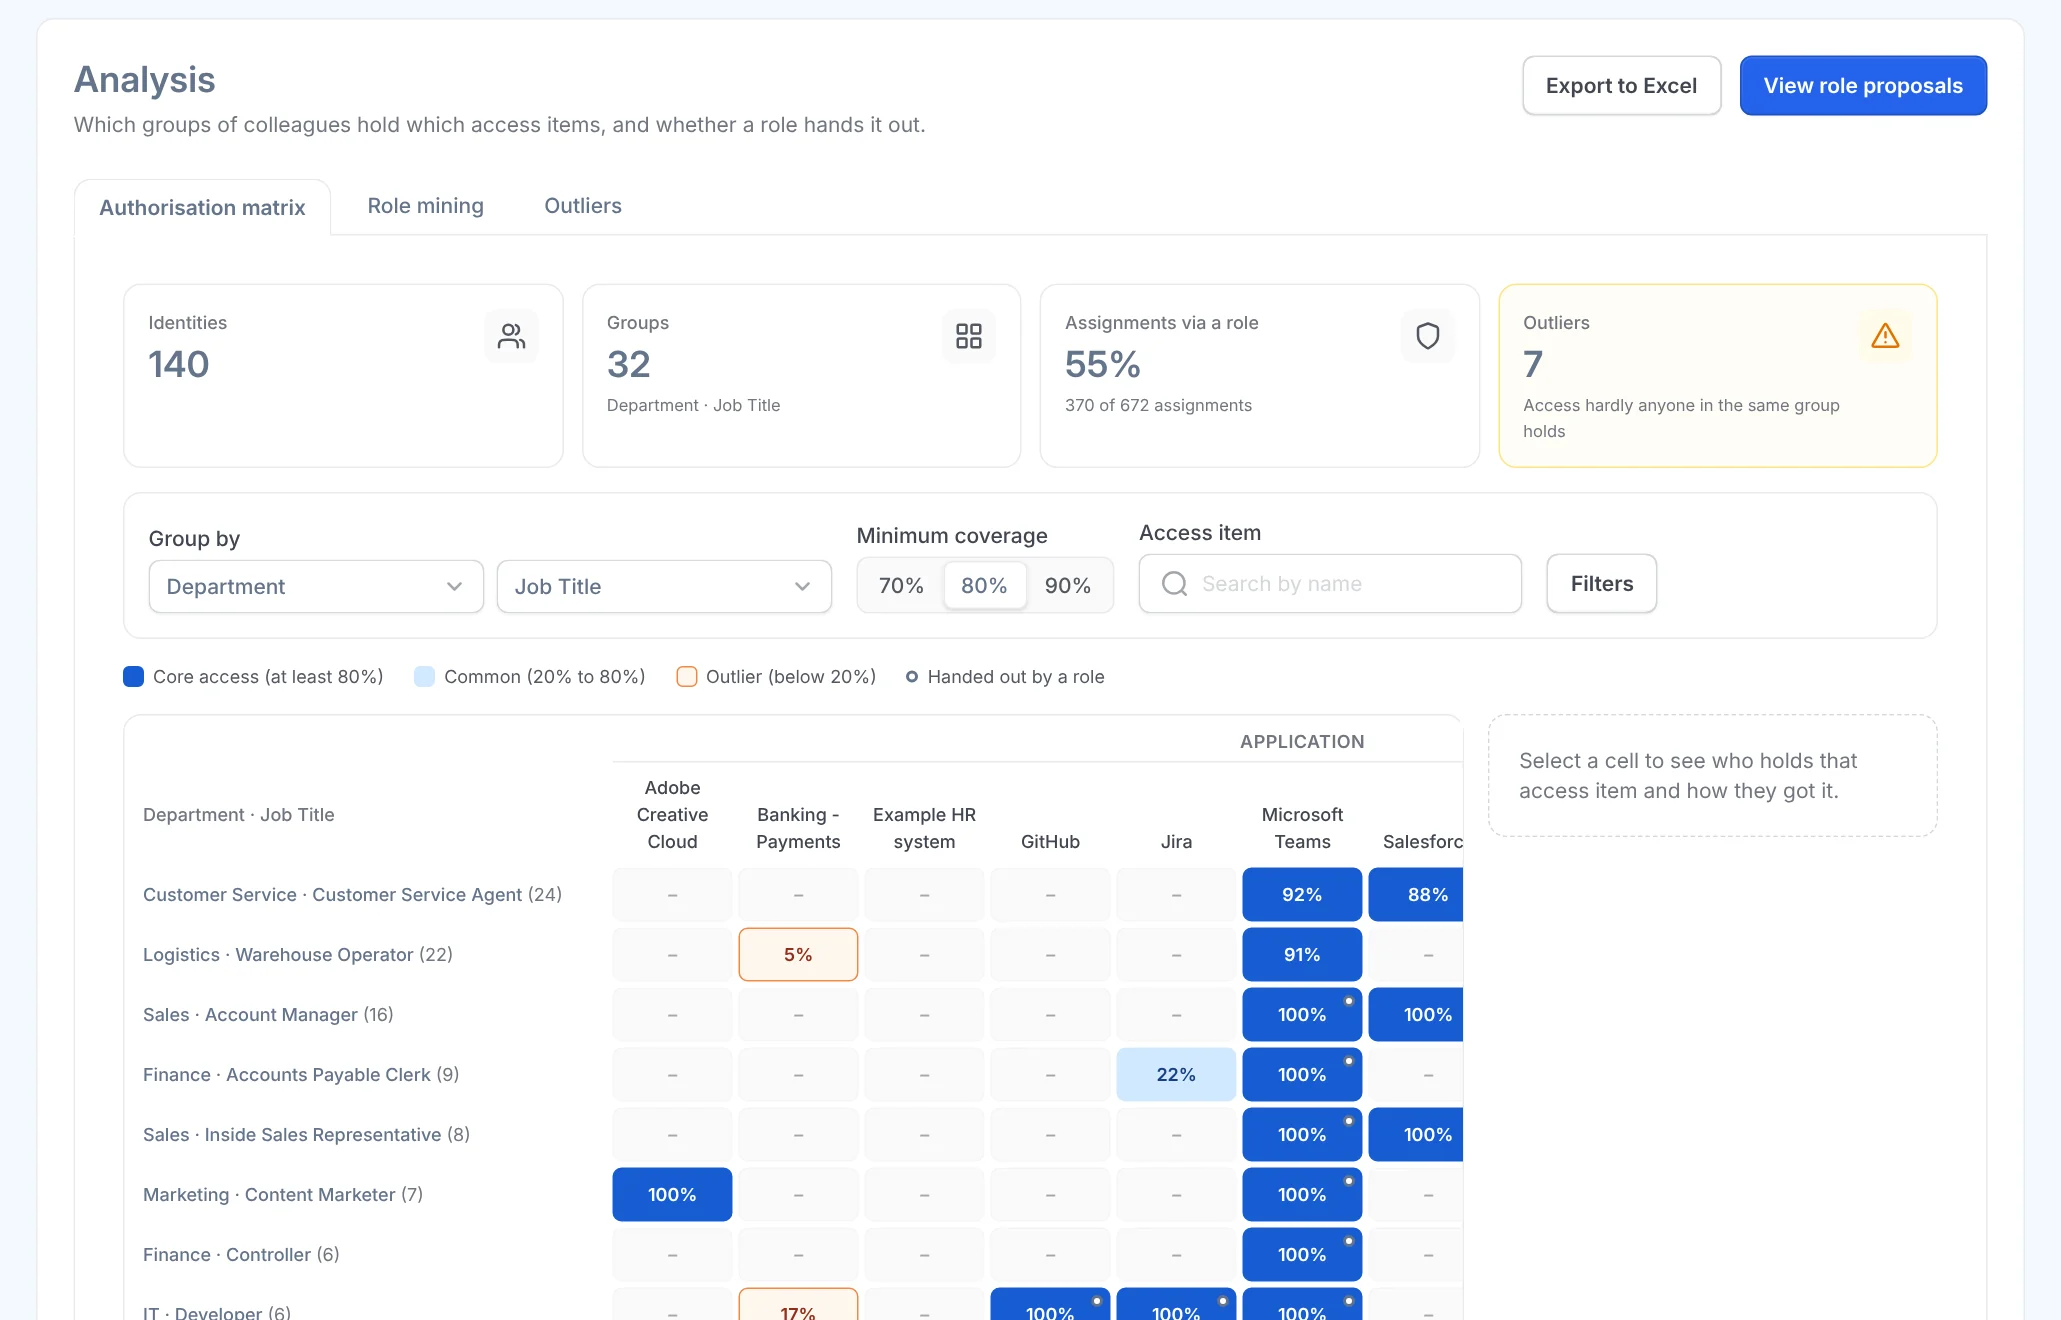
Elke rij is een groep collega's, bijvoorbeeld per afdeling en functie, elke kolom een toegangsitem. Per cel zie je welk deel van de groep het heeft en of een rol het regelt. Donkerblauw is kerntoegang; een oranje rand is een afwijking.
Exporteer de matrix naar Excel voor de auditor.
Stap 2
Maak van een patroon een rol
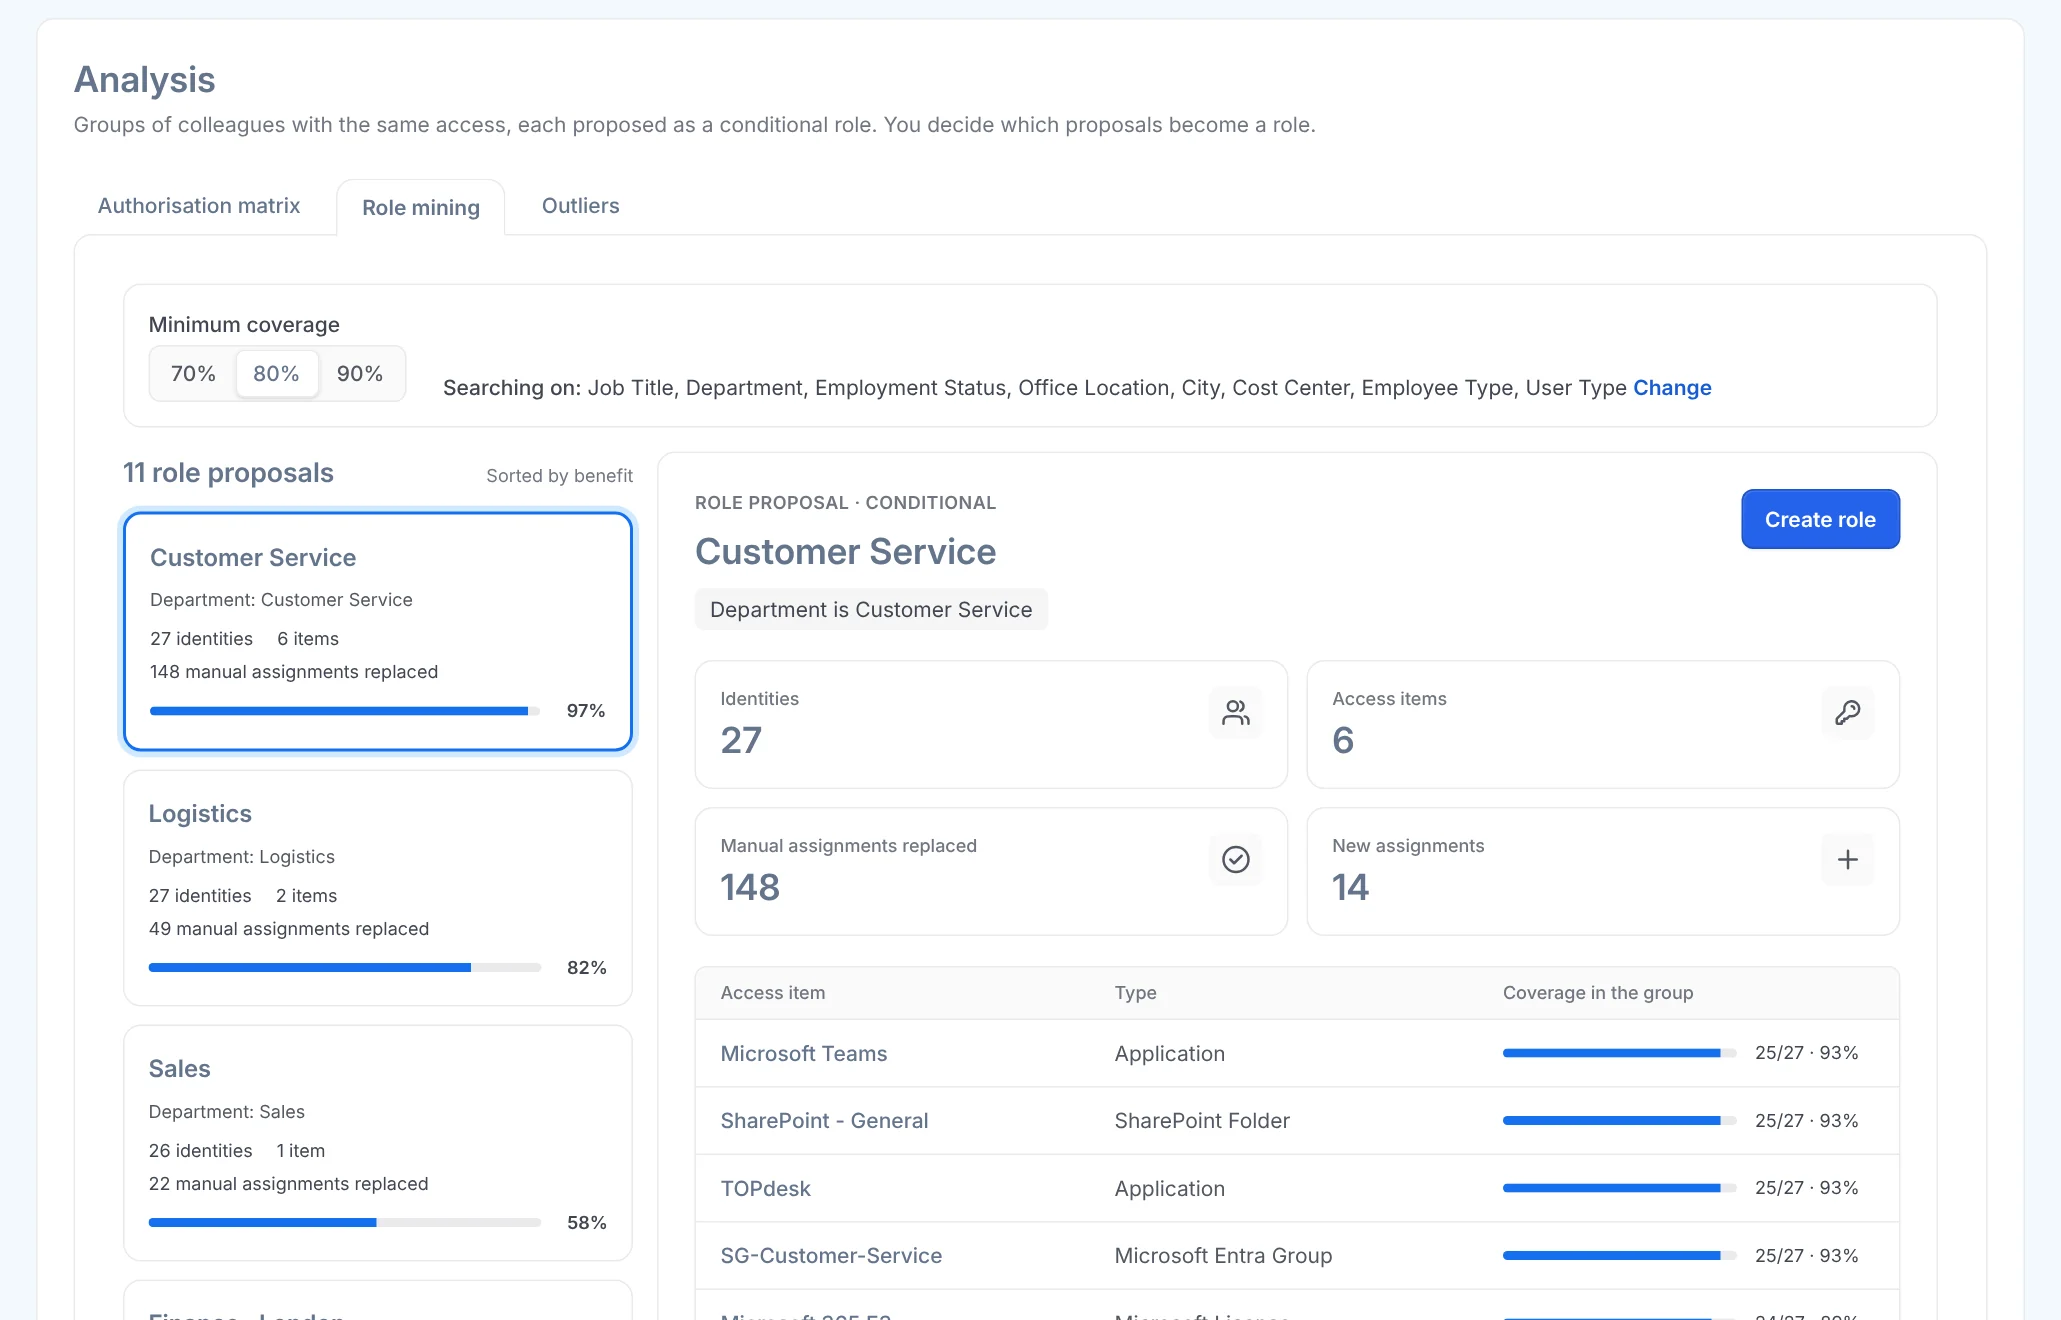
Is kerntoegang los toegekend, dan wacht daar een rol. Rolvoorstellen maakt van zo'n groep een voorwaardelijke rol, met vooraf wie hem krijgt en welke losse toewijzingen erin opgaan.
Stap 3
Ruim afwijkingen op
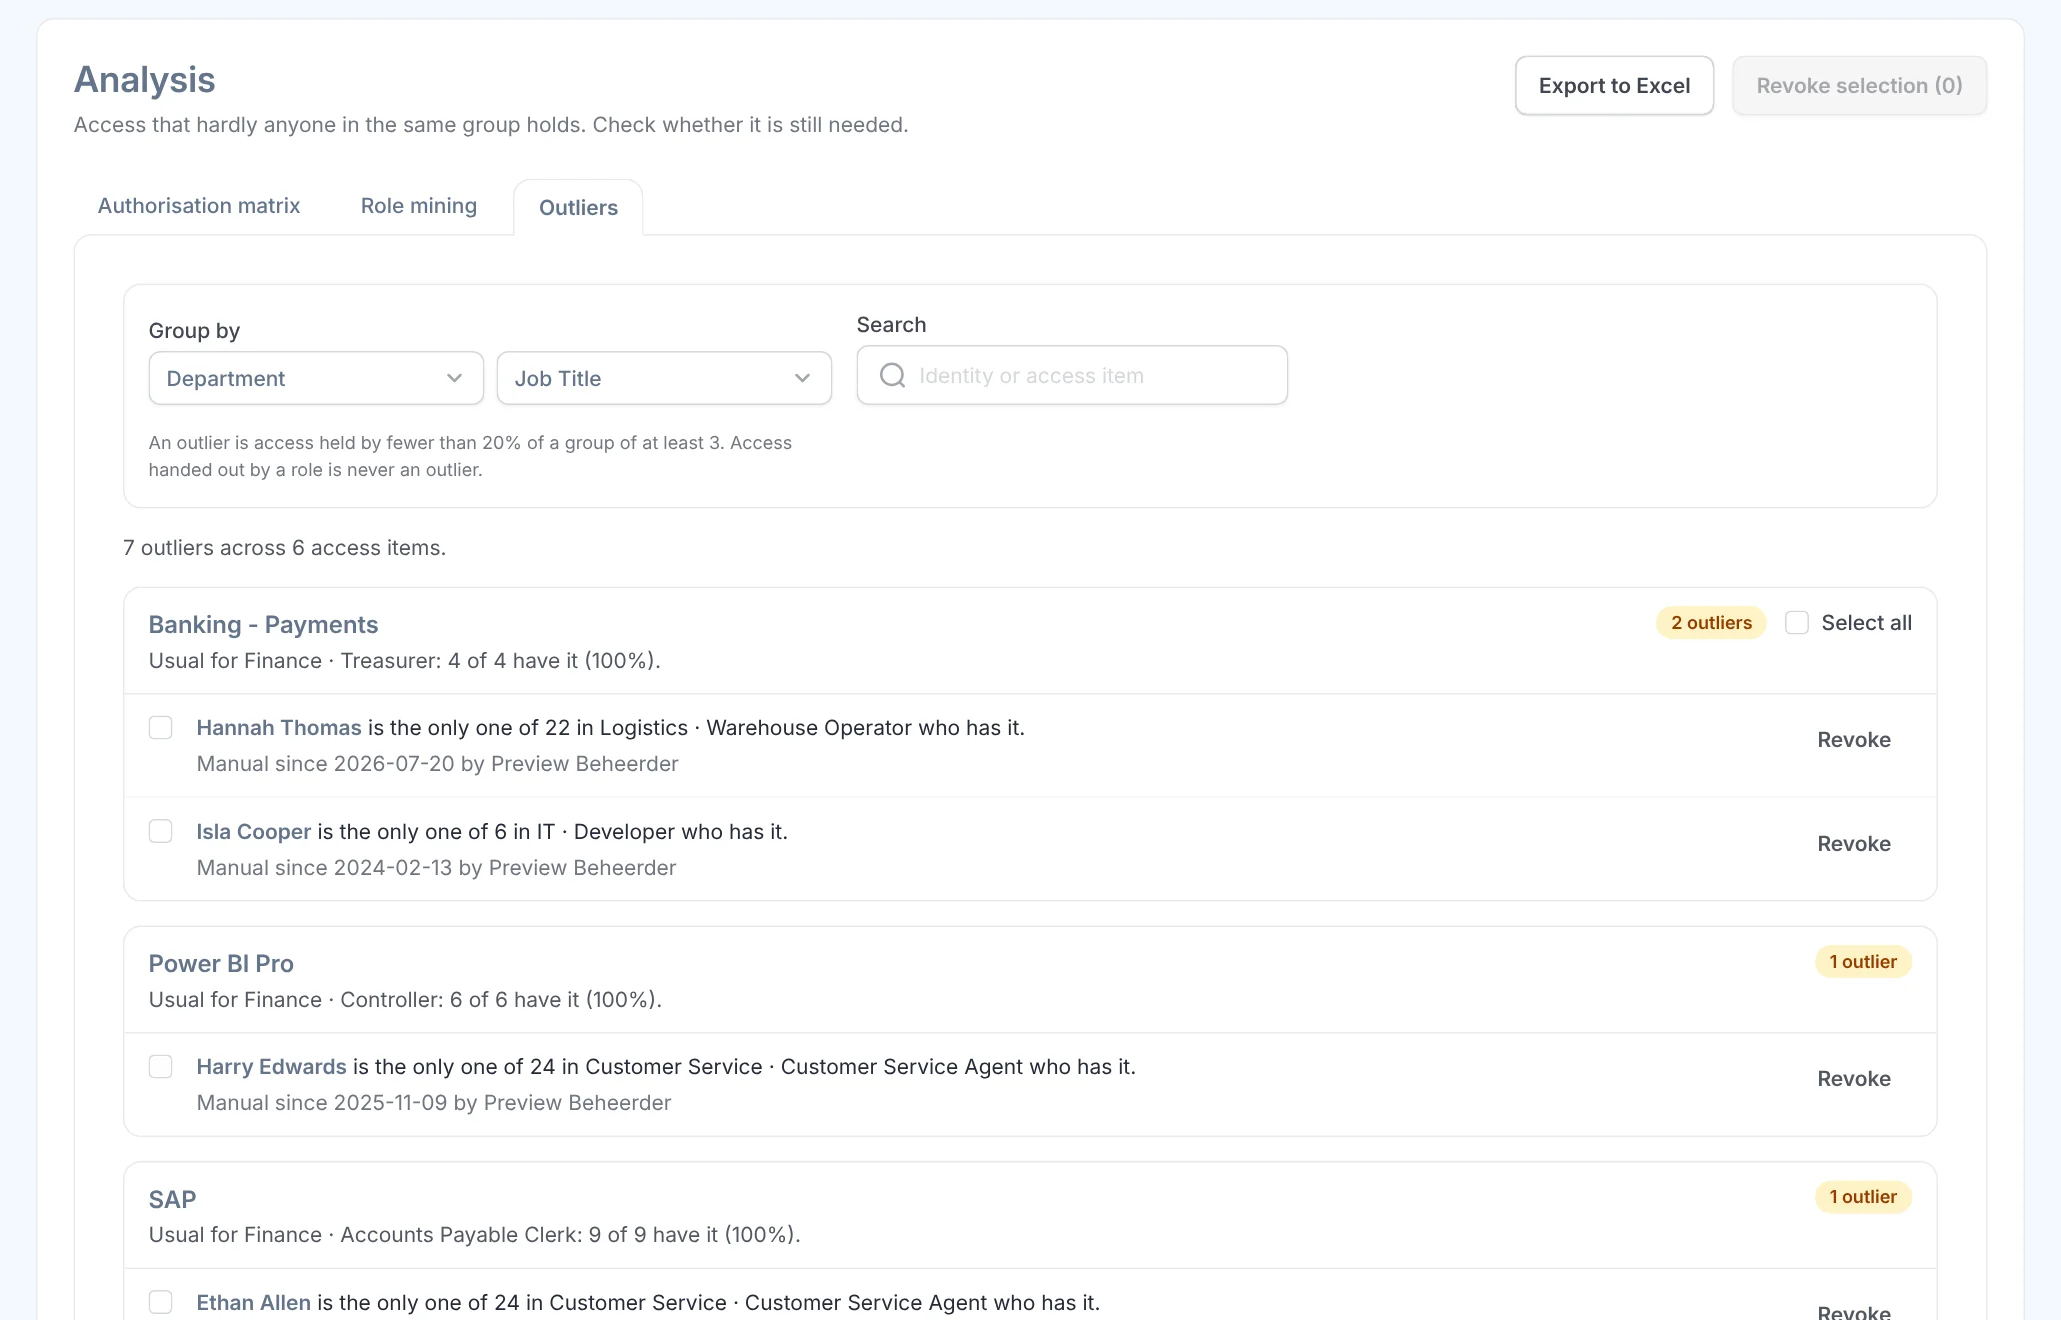
Toegang die bijna niemand in de groep heeft, staat bij Afwijkingen, met wie het heeft, sinds wanneer en wie het toekende. Na een bevestiging trek je het in, en de matrix is weer schoon.
Wat het oplevert
Voor de auditor
Bewijs dat toegang beleid volgt
Een matrix uit de werkelijke toegang, op elk moment te exporteren, in plaats van een spreadsheet van vorig jaar.
Voor de security officer
Afwijkingen vallen op
Toegang die niet bij de groep past, zie je in één oogopslag, met de bron erbij.
Voor IT
Geen spreadsheet meer bijhouden
De matrix werkt zichzelf bij met elke HR-mutatie en elke toegekende of ingetrokken toegang.
Vraag maar raak
Veelgestelde vragen over de autorisatiematrix
Wat is een autorisatiematrix?
Een overzicht van welke groepen medewerkers welke toegang hebben. Auditors gebruiken hem om te zien of toegang beleid volgt, en jij gebruikt hem om rollen te ontwerpen.
Waar komen de gegevens vandaan?
Uit de toegang die Joinly beheert en uitleest, zoals Entra-groepen, licenties, Active Directory en gekoppelde applicaties, naast de HR-velden van je medewerkers.
Kan ik de matrix exporteren?
Ja, naar Excel, wanneer je wilt.
Wat betekenen de kleuren?
Donkerblauw is kerntoegang: bijna iedereen in de groep heeft het. Is die toegang los toegekend, dan wacht daar een rol. Een oranje rand is een afwijking: toegang die bijna niemand in de groep heeft.
Wat is het verschil met rollen?
De matrix laat zien wat er is. Rollen leggen vast wat er hoort te zijn. Rolvoorstellen maakt van een patroon in de matrix een voorwaardelijke rol.
Helpt dit bij NIS2 en ISO 27001?
Ja. Beide vragen dat je laat zien dat toegang beleid volgt. Een actuele matrix uit de werkelijke toegang is dat overzicht.
Meer van het product
- Lifecycle managementIn, door en uit dienst vanuit HR
- WorkflowsAlles wat er bij een mutatie gebeurt
- Rollen en RBACToegang die de functie volgt
- Role miningRollen uit de toegang die er is
- FunctiescheidingBotsende rechten tegenhouden
- Logging en auditingWie, wat, wanneer en waarom
- Applicatie-integratiesAccounts in elke applicatie
- SCIM-gatewayEén standaard voor provisioning
Zie de autorisatiematrix zelf
In je gratis proefomgeving zie je met demodata hoe de matrix uit de werkelijke toegang ontstaat.
Geen creditcard, geen installatie.
Liever eerst een gesprek? Praat met een IAM-specialist