Wetgeving · NIS2
NIS2 en toegangsbeheer: wat de Cyberbeveiligingswet vraagt, en een checklist
De Cyberbeveiligingswet is de Nederlandse uitwerking van NIS2. Toegangsbeheer staat er met naam in: wie toegang heeft tot je systemen, en hoe je dat beheerst, is een van de maatregelen waar je bestuur verantwoordelijk voor is.
Geen creditcard, geen installatie. Praat met een IAM-specialist
Het korte antwoord
NIS2 vraagt onder meer om personeelsbeveiliging, een toegangsbeleid en multifactorauthenticatie. Voor toegangsbeheer betekent dat: toegang die volgt uit de functie, tijdig intrekken bij vertrek, periodieke controle en een sluitende vastlegging.
Wat is NIS2?
NIS2 is de Europese richtlijn voor de cyberweerbaarheid van essentiële en belangrijke entiteiten. In Nederland wordt hij uitgewerkt in de Cyberbeveiligingswet, die de Tweede Kamer op 15 april 2026 heeft aangenomen.
De wet geldt voor organisaties in aangewezen sectoren, meestal vanaf 50 medewerkers of 10 miljoen euro omzet. Voor de overheid geldt geen omvangscriterium: gemeenten, provincies en waterschappen worden automatisch aangewezen als essentiële entiteit.
Waar toegangsbeheer in de wet staat
Artikel 21 van NIS2 noemt de maatregelen die een organisatie moet nemen. Twee ervan gaan direct over toegang:
- Beveiligingsaspecten ten aanzien van personeel, beleid inzake toegangscontrole en beheer van activa.
- Het gebruik van multifactorauthenticatie of continue authenticatie.
Het bestuur is verantwoordelijk
NIS2 legt de verantwoordelijkheid voor deze maatregelen bij het bestuur: dat keurt ze goed en ziet toe op de uitvoering. Daarmee wordt toegangsbeheer een bestuursonderwerp, en wil je het kunnen laten zien in plaats van alleen kunnen uitleggen.
Het makkelijkst aantoonbaar is toegangsbeheer dat uit een vast proces volgt: HR als bron, rollen per functie, en een auditlog dat elke wijziging vastlegt.
Checklist
Checklist NIS2 voor toegangsbeheer
Zeven punten die bij een toets op de Cyberbeveiligingswet aan bod komen.
- 1Er is een vastgelegd toegangsbeleidPer functie is beschreven welke toegang erbij hoort.
- 2HR is de bronAccounts volgen uit de personeelsadministratie, inclusief externen en inhuur.
- 3Vertrek betekent direct geen toegangOp de einddatum gaan accounts dicht en worden sessies ingetrokken.
- 4MFA staat aanVoor alle medewerkers, en extra streng voor beheerders.
- 5Beheerrechten zijn beperktAlleen wie ze nodig heeft, en alleen zolang dat nodig is.
- 6Toegang wordt periodiek gecontroleerdReviews door managers en eigenaren, met vastgelegde beslissingen.
- 7Je kunt het laten zienEen auditlog per wijziging, en rapportages voor bestuur en toezichthouder.
Hoe Joinly helpt
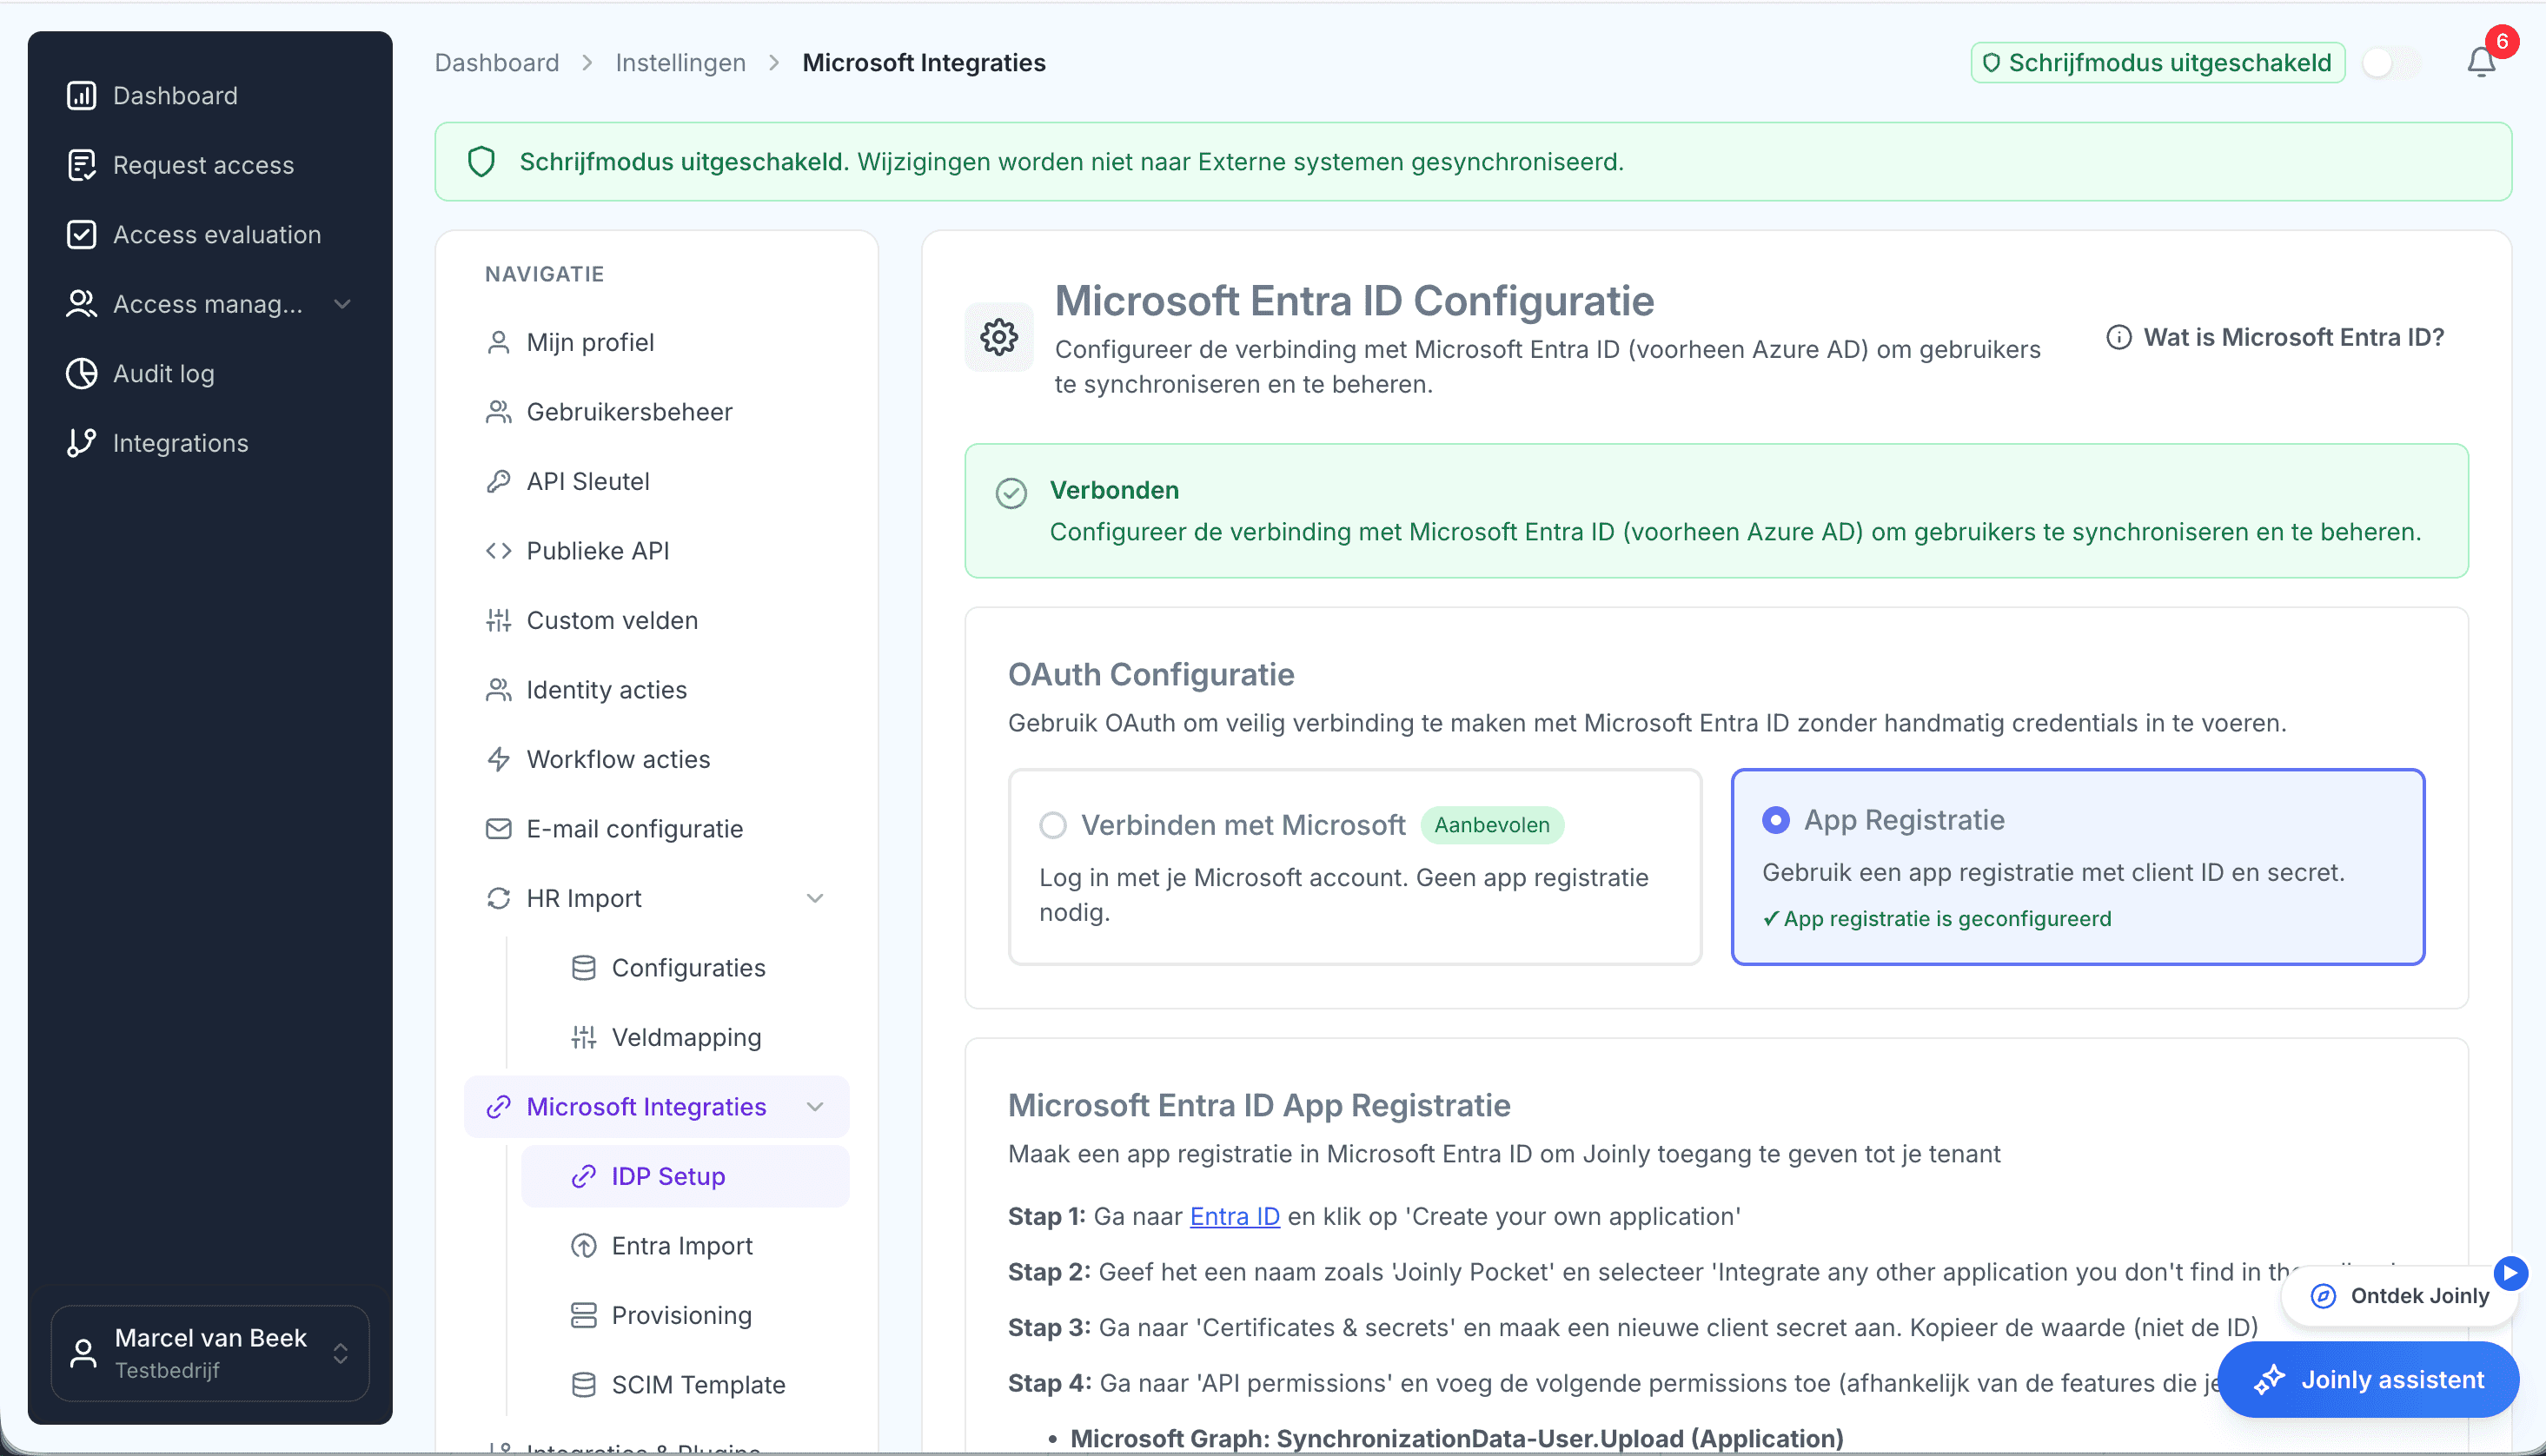
- Instroom, doorstroom en uitstroom automatisch vanuit je HR-systeem
- Rollen op functie, afdeling en locatie, met de reden per toewijzing
- MFA resetten en een tijdelijke toegangscode uitgeven via Microsoft Entra ID
- Toegangsreviews, functiescheiding en een onwijzigbaar auditlog
- Noodblokkering bij een incident, met reden en audittrail
Verder met je eigen organisatie
Probeer Joinly gratis
Klik zelf door Joinly in een proefomgeving met demodata, zonder iets te koppelen.Start je proefomgeving
Zo deed een andere organisatie het
Publieke uitvoeringsorganisatieLees het verhaalDe koppeling die erbij hoort
AFAS koppelen met Entra IDZo koppel je je HR-systeem aan Joinly, en daarmee aan Microsoft.Bekijk de koppeling
Wetgeving · NIS2
Veelgestelde vragen
Valt mijn organisatie onder NIS2?
Dat hangt af van je sector en omvang. Meestal geldt de wet vanaf 50 medewerkers of 10 miljoen euro omzet in een aangewezen sector. Overheden vallen er altijd onder. Op onze NIS2-pagina staat een check.
Wat vraagt NIS2 precies over toegangsbeheer?
Artikel 21 noemt personeelsbeveiliging, beleid voor toegangscontrole, beheer van activa en multifactorauthenticatie. In de praktijk: toegang op basis van functie, tijdig intrekken, controle en vastlegging.
Wat is het verschil tussen NIS2 en de Cyberbeveiligingswet?
NIS2 is de Europese richtlijn. De Cyberbeveiligingswet is de Nederlandse wet die hem uitwerkt.
Is ISO 27001 genoeg voor NIS2?
ISO 27001 dekt een groot deel van de maatregelen, waaronder toegangsbeheer. NIS2 voegt onder meer meldplichten en de verantwoordelijkheid van het bestuur toe.
- BIO en toegangsbeheerDe BIO vraagt rolgebaseerde toegang, least privilege, tijdig intrekken en logging. Met je HR-systeem als bron en rollen per functie leg je dat vast in één proces, dat je bij elke audit kunt laten zien.
- NEN 7510 en toegangsbeheerNEN 7510 vraagt dat toegang tot gegevens volgt uit de functie, dat accounts tijdig worden aangemaakt en ingetrokken, dat rechten periodiek worden gecontroleerd en dat je dat aantoonbaar vastlegt. Met je HR-systeem als bron regel je die vier dingen in één proces.
- Recertificatie van toegangsrechtenRecertificatie is het periodiek laten beoordelen van toegangsrechten door de manager of de eigenaar van de toegang. Wat wordt bevestigd blijft, wat niet wordt bevestigd vervalt, en elke beslissing wordt vastgelegd.
Zie hoe dit in Joinly werkt
In je gratis proefomgeving zie je met demodata hoe accounts, rollen en controles uit HR volgen.
Geen creditcard, geen installatie.
Liever eerst een gesprek? Praat met een IAM-specialist