Identity governance
Identity governance: weten dat toegang klopt, en het kunnen aantonen
Accounts automatisch aanmaken is stap één. Identity governance is de vraag daarna: heeft iedereen nog de toegang die bij zijn functie hoort, mag deze combinatie van rechten wel, en wie heeft dat goedgekeurd? Joinly beantwoordt die vragen in hetzelfde platform dat de accounts beheert.
Geen creditcard, geen installatie. Praat met een IAM-specialist
- Geen vendor lock-in
- Data in Amsterdam
- ISO 27001-gecertificeerd


Identity governance in het kort
In Joinly zitten de controles in dezelfde levenscyclus als je accounts, en ze zijn inbegrepen in Flow.
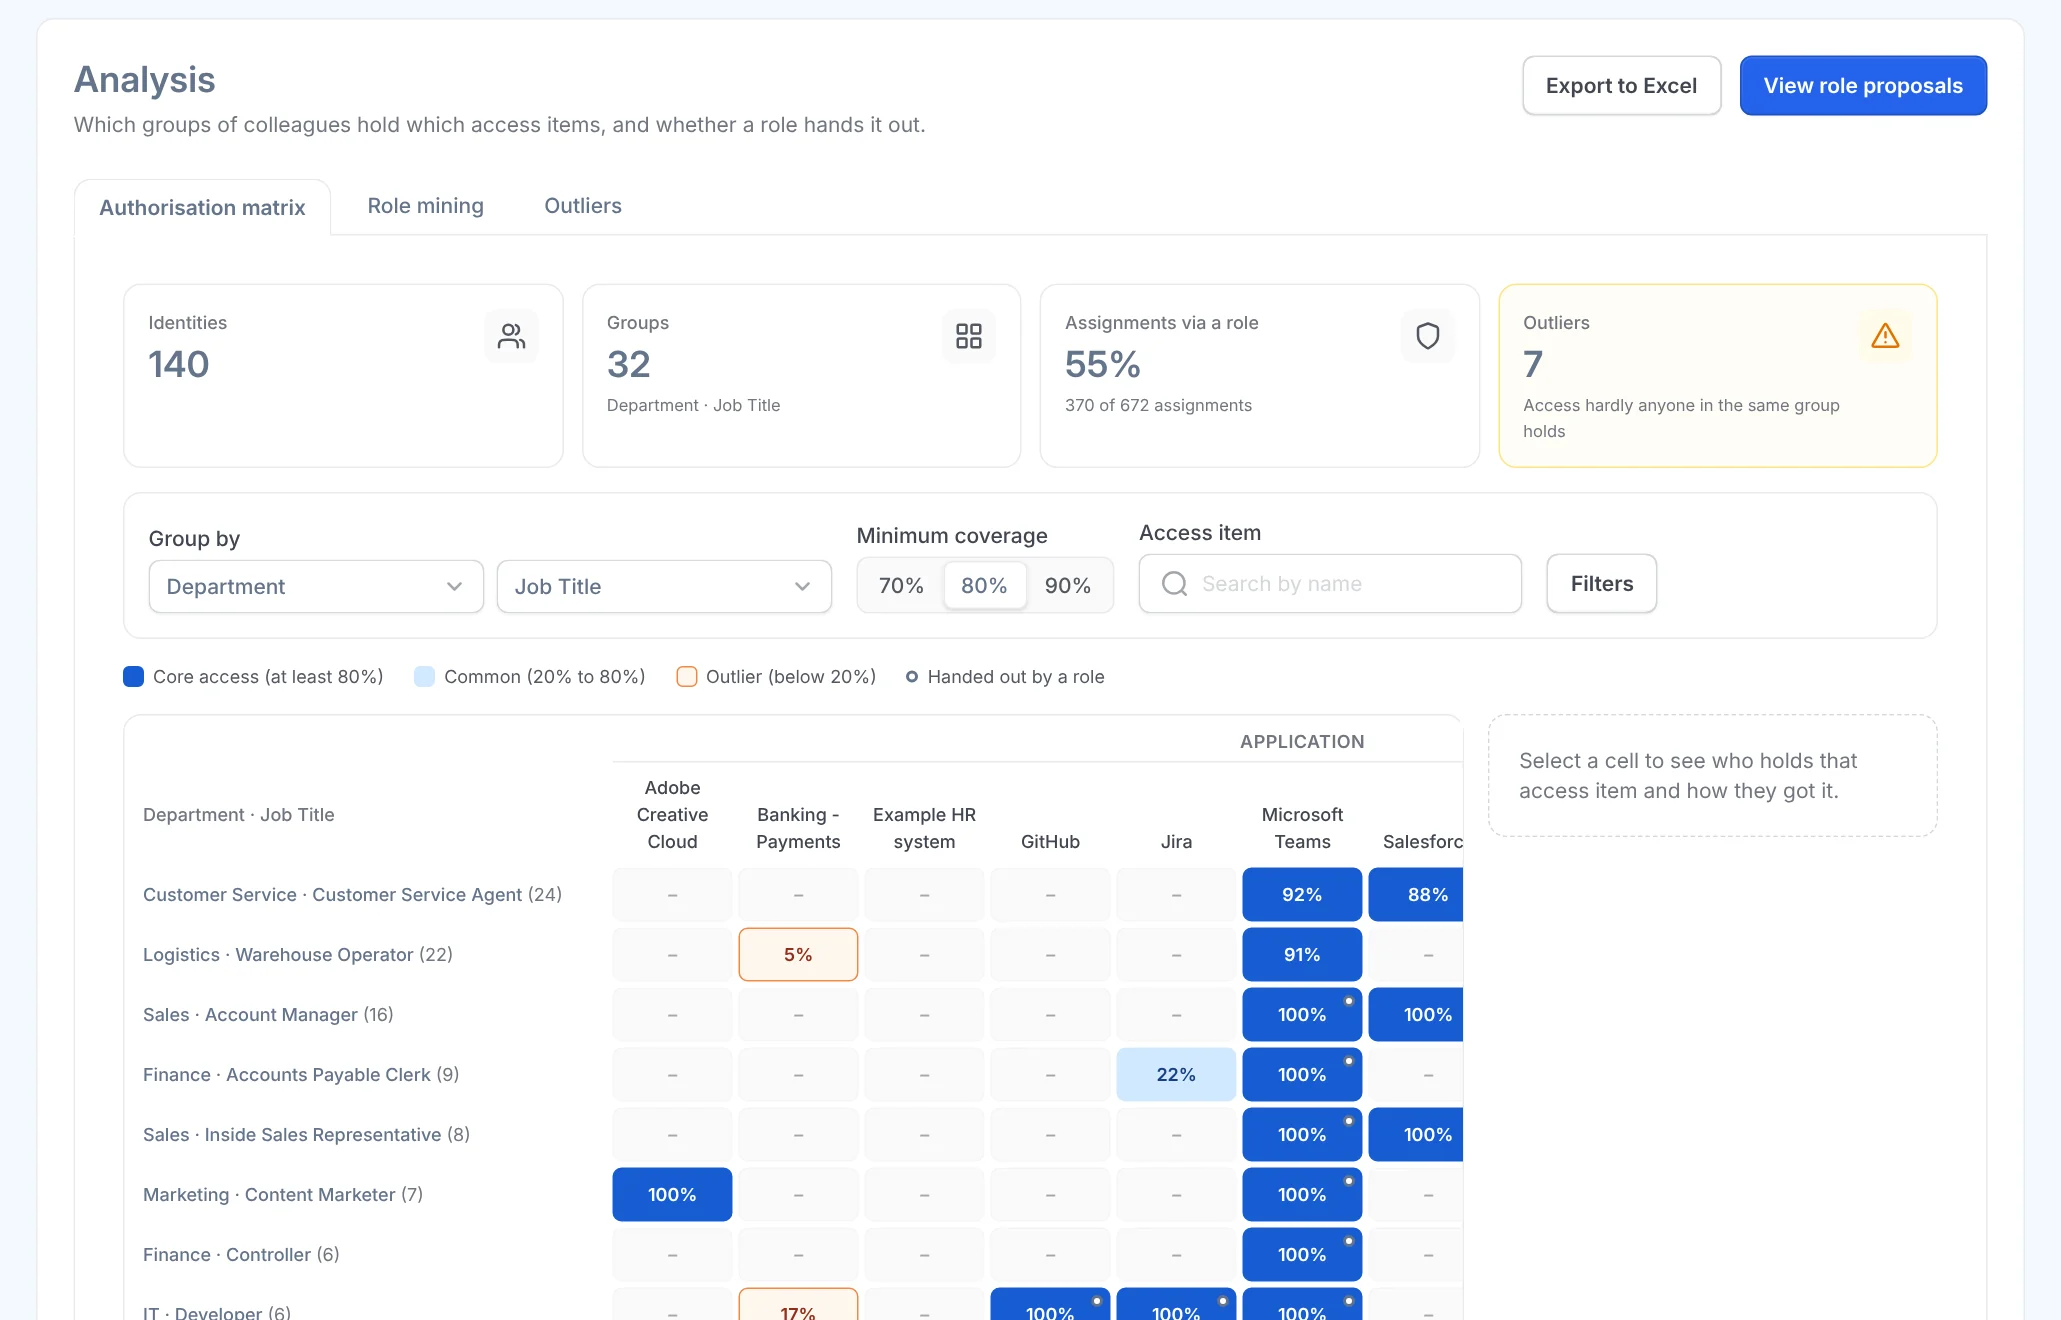
- Een autorisatiematrix: per afdeling en functie welke toegang de groep heeft, en of een rol het regelt
- Rolvoorstellen: groepen met dezelfde toegang, voorgesteld als voorwaardelijke rol
- Toegangsreviews waarin managers en eigenaren periodiek bevestigen of intrekken
- Functiescheiding: conflicterende toegang wordt vastgehouden tot het conflict is opgelost
- Aanvragen met goedkeuring door de eigenaar, ook rechtstreeks in Microsoft Teams
- Een auditlog per wijziging, met de bron en de workflow die hem veroorzaakte
Wat identity governance in de praktijk betekent
Zes controles, en hoe ze in Joinly werken.
Rollen ontdekken
Rolvoorstellen zoekt groepen collega's met dezelfde toegang en stelt elke groep voor als voorwaardelijke rol. Vooraf zie je wie hem krijgt en welke losse toewijzingen erin opgaan.
Periodiek herbevestigen
Plan een toegangsreview per afdeling, applicatie of rol. Managers en eigenaren bevestigen of trekken in, en wat niet wordt bevestigd, vervalt.
De autorisatiematrix
Per afdeling en functie zie je welk deel van de groep elk toegangsitem heeft, en of een rol het regelt. Exporteer de matrix naar Excel voor de auditor of de proceseigenaar.
Combinaties die niet mogen
Leg vast welke rechten niet samen voorkomen. Een conflict wordt vastgehouden, komt op een overzicht om op te lossen en kan een workflow starten.
Aanvragen waar je al werkt
Extra toegang vraag je aan, de eigenaar beslist, in Joinly of rechtstreeks in Microsoft Teams. Een aanvraag kan ook uit TOPdesk of Freshservice komen.
Het bewijs ligt klaar
Elke wijziging en elke reviewbeslissing staat in het auditlog met wie, wat, wanneer en waarom. Dat is wat ISO 27001, NEN 7510, de BIO en NIS2 vragen.
Wat een auditor wil zien
De vragen bij een audit op toegangsbeheer, en waar het antwoord in Joinly staat.
- Hoe bepaal je wie welke toegang krijgt?
- Met rollen op HR-velden, vastgelegd in de autorisatiematrix. Per toewijzing is te zien welke regel hem gaf.
- Hoe voorkom je conflicterende rechten?
- Met functiescheiding: een conflict wordt vastgehouden en opgelost voordat de toegang er is.
- Wie keurt uitzonderingen goed?
- De eigenaar van de toegang, in Joinly of in Teams. Niemand beslist over zijn eigen aanvraag.
- Hoe controleer je periodiek?
- Met toegangsreviews door managers en eigenaren, en de toegangsevaluatie die het rolmodel naast de werkelijkheid zet.
- Hoe toon je het aan?
- Met het auditlog per wijziging en reviewbeslissing, en de autorisatiematrix.
- Wat gebeurt er bij vertrek?
- Op de einddatum uit HR gaat het account dicht, worden sessies ingetrokken en komen licenties vrij.
Zo bouw je governance op
Van automatische accounts naar aantoonbare controle, in vier stappen.
- 1HR als bronZonder betrouwbare bron is elke controle een momentopname. Begin bij de koppeling met je HR-systeem.
- 2Rollen ontdekken en vastleggenLaat Rolvoorstellen rollen voorstellen uit de huidige toegang, en maak ze aan als voorwaardelijke rol.
- 3Functiescheiding en aanvragenLeg de combinaties vast die niet mogen, en geef elke uitzondering een eigenaar die beslist.
- 4ReviewenPlan toegangsreviews als vaste controle, en gebruik de matrix en het auditlog als bewijs.
In cijfers
Governance in Joinly, zonder apart IGA-traject.
- Governance in Flow, geen aparte module
- InbegrepenGovernance in Flow, geen aparte module
- De reden waarom iemand toegang heeft
- Per toewijzingDe reden waarom iemand toegang heeft
- Harde stop als een evaluatie te veel toegang in één keer zou intrekken
- 20%Harde stop als een evaluatie te veel toegang in één keer zou intrekken
- Gecertificeerd, jaarlijks geaudit door Digitrust
- ISO 27001Gecertificeerd, jaarlijks geaudit door Digitrust
“Van handmatig beheer naar volledige grip op instroom, doorstroom en uitstroom — zonder extra werk voor IT.”
Identity governance
Veelgestelde vragen
Wat is identity governance?
Identity governance is het deel van IAM dat controleert of toegang klopt: of rechten passen bij de functie, of combinaties van rechten zijn toegestaan, wie uitzonderingen goedkeurt en hoe je dat aantoont. Het wordt ook wel IGA genoemd, identity governance and administration.
Wat zijn afwijkingen?
Toegang die minder dan een vijfde van de groep van de houder heeft, zoals de orderpicker met betaalrechten. Joinly toont per afwijking wie het heeft, sinds wanneer en wie het toekende, en je trekt het na een bevestiging met één klik in.
Wat is het verschil tussen IAM en IGA?
IAM regelt dat mensen de juiste accounts en toegang krijgen. IGA controleert en documenteert of dat zo blijft. In Joinly zitten beide in hetzelfde platform.
Wat is role mining?
Role mining analyseert de toegang die medewerkers nu hebben en zoekt patronen per functie, afdeling of locatie. In Joinly is dat het tabblad Rolvoorstellen onder Toegangsbeheer, Analyse. Het is de snelste manier om van gekopieerde rechten naar een rolmodel te komen.
Hoe werkt recertificatie van toegangsrechten in Joinly?
Je plant een toegangsreview, bijvoorbeeld per kwartaal en per afdeling of applicatie. Managers en eigenaren krijgen de lijst, bevestigen wat klopt en trekken in wat niet klopt. Elke beslissing komt in het auditlog.
Kan ik een autorisatiematrix maken?
Ja. Joinly bouwt hem uit de gegevens die er al zijn: groepen collega's in de rijen, toegangsitems in de kolommen, en per cel welk deel van de groep het item heeft en of een rol het regelt. Je exporteert hem naar Excel.
Kunnen managers aanvragen goedkeuren in Teams?
Ja. Een eigenaar krijgt de aanvraag in Microsoft Teams en keurt hem daar goed of af. Het blijft ook mogelijk in Joinly zelf of via de e-mail.
Is governance een aparte module?
Nee. Governance zit in het Flow-pakket.
Helpt dit bij NIS2, NEN 7510 en de BIO?
Ja. Die kaders vragen om toegang op basis van functie, functiescheiding, periodieke controle en logging. Dat zijn precies de controles die Joinly levert.
Verder lezen
- Joinly naast Entra ID GovernanceMicrosoft biedt met Entra ID zelf provisioning en met Entra ID Governance de Lifecycle Workflows. Een terechte vraag is dus of je daarnaast nog iets nodig hebt. Het antwoord hangt af van je HR-systeem, je doelsystemen en van wie de koppeling bouwt en onderhoudt.
- IAM-systeem kiezenDe meeste IAM-selecties gaan over featurelijsten. De keuzes die er later toe doen, gaan over iets anders: waar de waarheid vandaan komt, wat er gebeurt als die waarheid een keer fout is, en of je achteraf kunt aantonen wat er is gebeurd. Acht vragen om aan elke leverancier te stellen.
- IAM in de zorgZorgorganisaties beheren toegang voor veel mensen met veel verloop: vaste medewerkers, flexkrachten, meerdere dienstverbanden per persoon, en applicaties met cliëntgegevens. NEN 7510 en de Cyberbeveiligingswet vragen dat je kunt laten zien wie waarom toegang had. Joinly regelt dat vanuit je HR-systeem.
Zien wat Joinly voor jouw organisatie doet?
Klik zelf door Joinly in een gratis proefomgeving met demodata.
Geen creditcard, geen installatie.
Liever eerst een gesprek? Praat met een IAM-specialist