
Overig · Overig
Welke Microsoft Entra logs heb je nodig voor NIS2 audits?
Ontdek welke Microsoft Entra logs je nodig hebt voor NIS2 audits en hoe je identity logging audit-proof inricht.
Marcel van Beek · IAM Specialist · 5 minutes
Veel organisaties denken bij NIS2 vooral aan technische beveiliging: MFA, firewalls en policies. Maar tijdens audits blijkt vaak dat het echte probleem ergens anders zit: je kunt niet aantonen wat er is gebeurd.
NIS2 draait niet alleen om beveiligen, maar om bewijsvoering. Je moet kunnen laten zien wie toegang had, welke wijzigingen zijn gedaan en hoe incidenten zijn afgehandeld. In Microsoft Entra ID betekent dat één ding: je logging moet op orde zijn.
Maar welke logs zijn dan écht belangrijk?
Sign-in logs: het startpunt van elke audit
De belangrijkste bron voor auditors zijn de sign-in logs. Deze laten zien wie wanneer heeft ingelogd, vanaf welke locatie en of MFA is toegepast.
Hiermee kun je aantonen dat:
sterke authenticatie actief is
verdachte inlogpogingen zichtbaar zijn
Conditional Access policies daadwerkelijk worden toegepast
Zonder deze logs kun je simpelweg niet bewijzen dat je toegangsbeveiliging werkt zoals bedoeld.
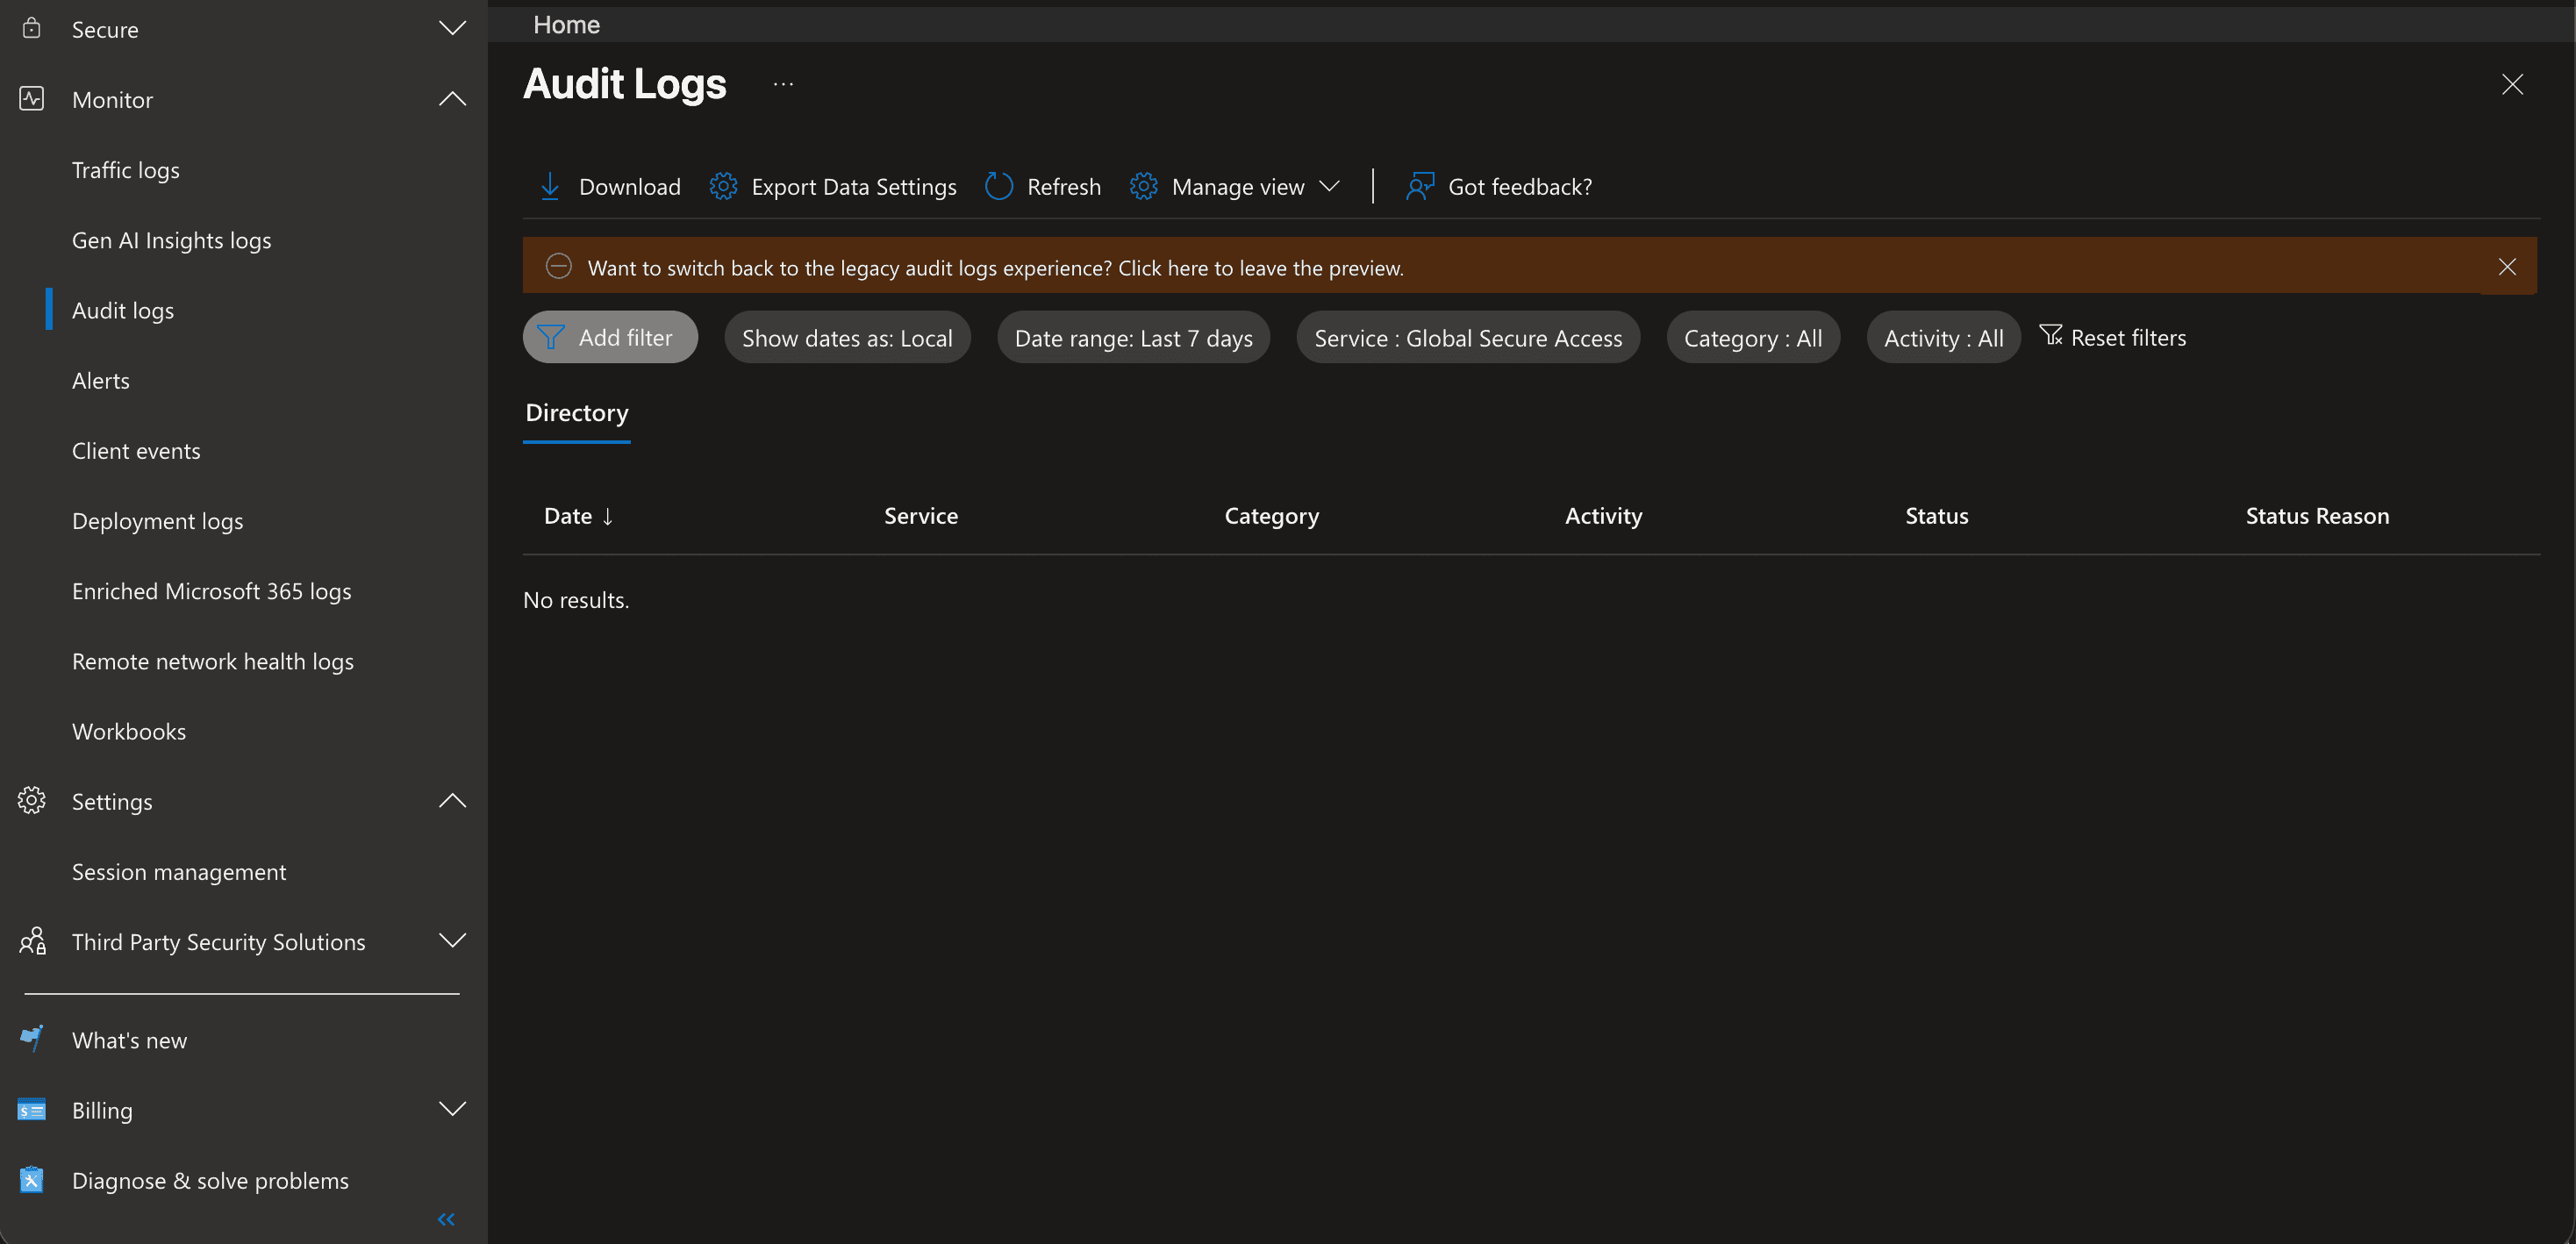
Audit logs: wie heeft wat veranderd?
Naast inloggen willen auditors weten wat er binnen je tenant verandert. Audit logs laten zien:
wanneer gebruikers zijn aangemaakt of verwijderd
wanneer groepslidmaatschappen wijzigen
wanneer rollen worden aangepast
wanneer security-instellingen veranderen
Deze logs zijn essentieel om governance aan te tonen. Ze laten zien dat wijzigingen gecontroleerd plaatsvinden en niet willekeurig gebeuren.
Provisioning logs: bewijs van lifecycle-beheer
Als je automatische provisioning gebruikt (bijvoorbeeld HR → Entra of SCIM-koppelingen), vormen provisioning logs het bewijs dat lifecycle-processen daadwerkelijk werken.
Ze tonen onder andere:
automatische accountaanmaak
updates van gebruikersgegevens
deactivering bij uitdiensttreding
synchronisatiefouten
Voor NIS2 zijn deze logs belangrijk omdat ze aantonen dat toegang automatisch meebeweegt met personeelswijzigingen.
Conditional Access logs: werkt je securitybeleid echt?
Veel organisaties hebben Conditional Access policies ingericht, maar vergeten te controleren of ze ook correct worden toegepast.
Deze logs laten zien:
welke policy is getriggerd
of MFA verplicht werd
of toegang is toegestaan of geblokkeerd
Auditors gebruiken deze data om te controleren of beveiligingsregels niet alleen bestaan, maar ook daadwerkelijk worden afgedwongen.
Retentie: logs bewaren is verplicht
NIS2 vereist dat organisaties incidenten kunnen onderzoeken en achteraf kunnen reconstrueren wat er is gebeurd. Dat betekent dat logs voldoende lang beschikbaar moeten blijven.
De standaard bewaartermijn van Entra (30 dagen) is vaak onvoldoende. In de praktijk zien we dat organisaties:
logs exporteren naar Log Analytics
SIEM-oplossingen gebruiken
centrale audit-omgevingen inrichten
Zonder langere retentie kun je bij audits of incidentonderzoek simpelweg niet terug in de tijd kijken.
Wat auditors uiteindelijk willen zien
Tijdens een NIS2-audit draait het niet om dashboards of mooie grafieken. Auditors stellen drie simpele vragen:
Kun je laten zien wie toegang had?
Kun je laten zien wat er is veranderd?
Kun je aantonen dat beveiligingsmaatregelen werken?
Als je deze vragen met Entra-logs kunt beantwoorden, zit je technisch goed.
Tot slot
Veel organisaties hebben Entra logging wel “aan staan”, maar gebruiken het niet actief voor compliance. NIS2 maakt logging geen bijzaak meer, maar een kernonderdeel van identity governance.
Wie nu investeert in goede logstructuur, centrale opslag en rapportage, voorkomt later stress tijdens audits en incidenten.
Wil je weten of jouw Entra logging voldoende is ingericht voor NIS2? Dan is een korte IAM-readiness scan vaak de snelste manier om dit inzichtelijk te maken.
Explore more blogs

Segregation of Duties (SoD): wat het is en hoe je het afdwingt
Wat is segregation of duties (functiescheiding)? Uitleg, voorbeelden en waarom het vaak misgaat. Plus hoe je SoD-conflicten automatisch tegenhoudt.
Marcel van Beek · 4 min read

How do you apply AGDLP in a hybrid Entra/AD environment? (And why you shouldn't want to anymore)
Short answer: preferably not. AGDLP (Accounts → Global groups → Domain Local groups → Permissions) is a concept from the era of manual management. The entire nesting construction exists for one reason: to allow a human to assign permissions with as few mouse clicks as possible. As soon as an agent assigns group memberships directly based on HR data, this reason disappears and only the complexity remains. Moreover, in a hybrid environment, this complexity actively works against you, because Entra ID completely ignores nesting for licences and app assignment. In this article, you can read how AGDLP works and why it was once smart, where it breaks down in a hybrid environment, and what the modern alternative looks like: direct memberships, managed by automation.
Marcel van Beek · 5 min read

How do I set up role-based access control (RBAC) and least privilege for a municipality?
Start with the roles in your HR system and map them to roles, not to individual permissions per person. Group each role with precisely the access required for the job, adhering to the principle of least privilege. Manage these roles centrally and let an orchestration layer automatically assign and revoke them. This keeps access predictable, limited and demonstrable.
Mike Fraanje · 4 min read
See what Joinly can do for your organisation?
Start a free trial today or get in touch for advice on your HR and Microsoft environment.