
De architectuur van Joinly uitgelegd: hoe alles met elkaar samenwerkt
Joinly koppelt HR-systemen, Microsoft Entra ID en applicaties aan elkaar via een veilige en schaalbare architectuur. In dit artikel lees je hoe dat werkt. Stap voor stap en zonder technische jargon.
Marcel van Beek · CTO · 6 min leestijd
1. Drie lagen in de Joinly-architectuur
Joinly is opgebouwd uit drie logische lagen die samenwerken:
De bronsystemen (HR)
HR-systemen zoals AFAS, Visma of Nmbrs leveren de gegevens van medewerkers.
Joinly haalt deze gegevens op via een beveiligde API-connector.De Joinly Core (verwerkingslaag)
Hier gebeurt de logica. Joinly vergelijkt HR-data met de actuele situatie in Microsoft Entra ID en bepaalt wat er moet veranderen.
Dit deel bevat:De lifecycle engine (joiners, movers, leavers)
De mapping engine (velden en regels vertalen tussen systemen)
De provisioning engine (aanmaken, updaten, deactiveren van accounts)
De doelsystemen (targets)
Dit zijn systemen waarin Joinly accounts beheert, zoals Microsoft Entra ID, Active Directory, Exchange of SaaS-apps via SCIM.
2. HR-driven provisioning als startpunt
De meeste organisaties gebruiken HR als source of truth.
Wanneer HR een wijziging registreert (bijvoorbeeld nieuwe medewerker of functiewijziging), detecteert Joinly dit en start een provisioning-flow.
Joinly bepaalt vervolgens:
Welke accounts moeten worden aangemaakt of aangepast
Welke rechten en groepen daarbij horen
Welke licenties moeten worden toegekend
Deze logica wordt opgeslagen in de Joinly Core en kan per organisatie worden uitgebreid met regels, goedkeuringen of uitzonderingen.
3. Delta-API voor efficiëntie
Joinly gebruikt de Delta API van Microsoft Entra ID om alleen wijzigingen op te halen.
In plaats van elke nacht alle gebruikers opnieuw in te lezen, vraagt Joinly:
“Wat is er veranderd sinds de vorige keer?”
Dit maakt het systeem snel, efficiënt en schaalbaar. ook bij duizenden gebruikers.
4. Beveiligde communicatie
Alle communicatie verloopt via beveiligde HTTPS-verbindingen met OAuth 2.0 authenticatie.
Tokens worden versleuteld opgeslagen en periodiek vernieuwd.
Geen enkel systeem krijgt meer toegang dan strikt noodzakelijk (least privilege).
Bij verbinding met on-premises omgevingen (zoals Active Directory) gebruikt Joinly:
Een hybride connector of Azure Function in de klantomgeving
Alleen uitgaande verbindingen, dus geen open poorten van buitenaf
5. Uitbreidbaar via connectors en API’s
Joinly is modulair gebouwd.
Nieuwe koppelingen worden toegevoegd als connectors:
HR-connectors (AFAS, Visma, Youforce, Personio, etc.)
Target-connectors (Microsoft Entra, AD, HubSpot, Exact, Topdesk, etc.)
Elke connector gebruikt hetzelfde onderliggende provisioning-framework, zodat uitbreidingen consistent blijven.
6. Samenvattend
De architectuur van Joinly is eenvoudig te visualiseren:
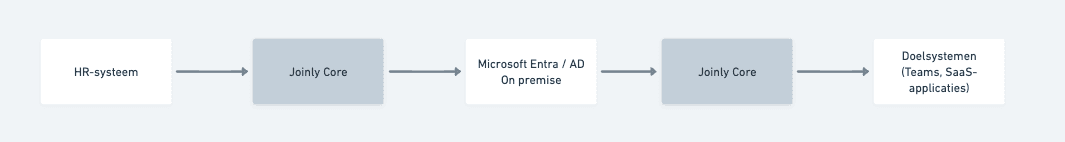
HR bepaalt wat er verandert
Joinly Core vertaalt en automatiseert
Wijzigingen worden doorgezet naar Microsoft Entra ID/AD On Premise
Gebruikers worden vanuit Microsoft Entra doorgezet naar Doelsystemen en Microsoft Applicaties zoals Teams, Sharepoint en Exchange me de juiste rechten
Conclusie
De kracht van Joinly zit in eenvoud: HR levert de data, Joinly verwerkt de logica, en via beveiligde API’s worden alle systemen up-to-date gehouden.
Of dat nu in de cloud is of on-premises, de architectuur blijft hetzelfde: veilig, modulair en schaalbaar.
Verder lezen

Segregation of Duties (SoD): wat het is en hoe je het afdwingt
Wat is segregation of duties (functiescheiding)? Uitleg, voorbeelden en waarom het vaak misgaat. Plus hoe je SoD-conflicten automatisch tegenhoudt.
Marcel van Beek · 4 min leestijd

Hoe pas je AGDLP toe in een hybride Entra/AD omgeving? (En waarom je dat niet meer zou moeten willen)
Kort antwoord: liever niet. AGDLP (Accounts → Global groups → Domain Local groups → Permissions) is een concept uit het tijdperk van handmatig beheer. De hele nestingconstructie bestaat om één reden: een mens moest met zo min mogelijk muisklikken rechten kunnen uitdelen. Zodra een agent de groepslidmaatschappen rechtstreeks toewijst op basis van HR data, vervalt die reden en blijft alleen de complexiteit over. In een hybride omgeving werkt die complexiteit bovendien actief tegen je, want Entra ID negeert nesting bij licenties en app assignment volledig. In dit artikel lees je hoe AGDLP werkt en waarom het ooit slim was, waar het in een hybride omgeving stukloopt, en hoe het moderne alternatief eruitziet: directe lidmaatschappen, beheerd door automatisering.
Marcel van Beek · 5 min leestijd

Hoe richt ik rolgebaseerde toegang (RBAC) en least privilege in bij een gemeente?
Begin bij de functies in je personeelssysteem en vertaal die naar rollen, niet naar losse rechten per persoon. Koppel aan elke rol precies de toegang die de functie nodig heeft, het principe van least privilege. Beheer die rollen centraal en laat een orchestratielaag ze automatisch toekennen en intrekken. Zo blijft toegang voorspelbaar, beperkt en aantoonbaar.
Mike Fraanje · 4 min leestijd
Zien wat Joinly voor jouw organisatie doet?
Start direct met een gratis proefversie of neem contact op voor advies over jouw HR- en Microsoft-omgeving.